爆破
这里主要是有关小灯学习爆破实战中学习过程与总结
ctfshow-web入门篇~
一、web21
账号密码爆破
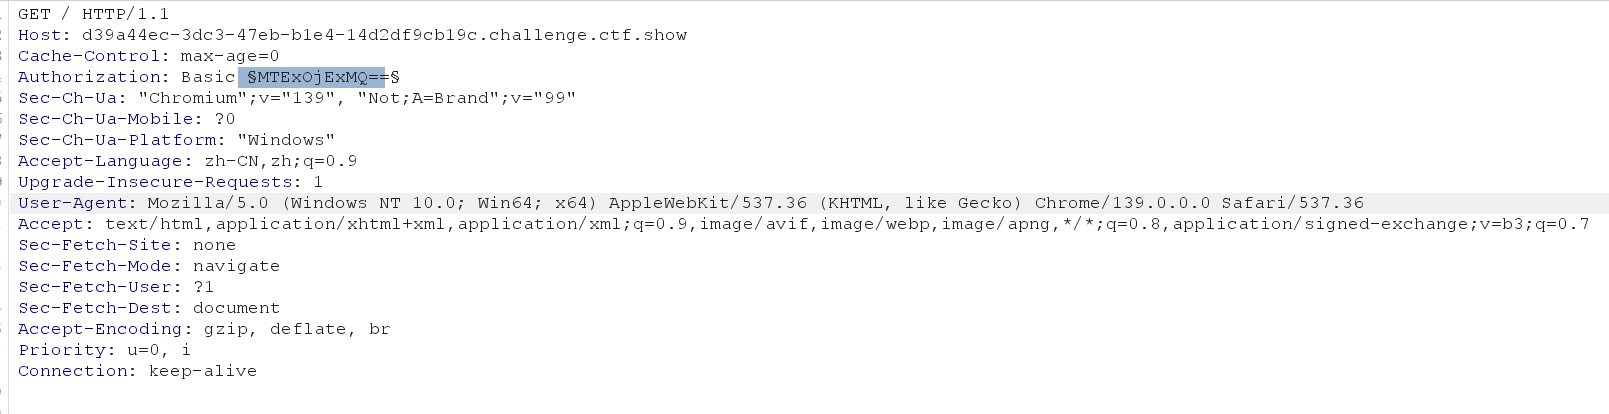
首先我们用bp抓包,试着输入一下账号密码,发现账号密码是以账号:密码为形式的,于是我们将该请求发送到intruder模块
选择刚刚加密后的那一栏添加payload,这时候intruder模块就会在这一段尝试爆破
然后我们开始设置payload:
由于payload有自己的格式,我们选择自定义迭代器
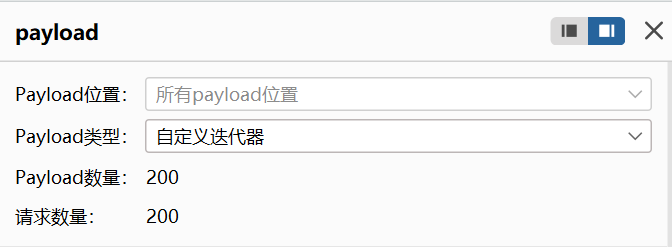
配置payload是位置一选择admin,位置二写":",位置三将题目给的字典上传
选择base64-encode并取消url编码
直接爆破
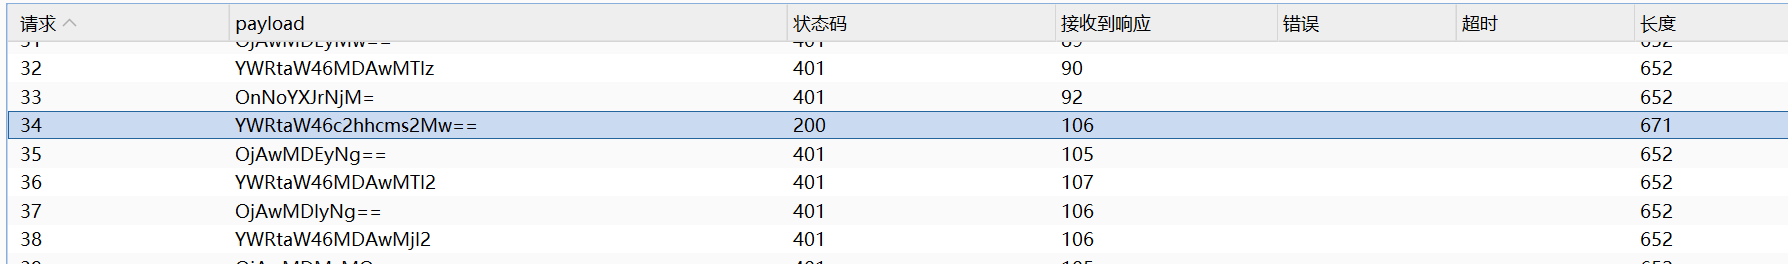
找到状态码200的就是我们需要的
1 | YWRtaW46c2hhcms2Mw== |
解码得到:admin:shark63
flag:ctfshow{31f999ac-0b9d-452d-8d02-2510abfa2008}
补充知识:
这里补充一些bp的intruder模块的有关内容;
burpsuite 爆破的四种模式
四种模式分别为:Sniper、Battering ram、Pitchfork、Cluster bomb (推荐使用)
- Sniper(狙击手)
作为比较常用的模式,Sniper 的作用是对其中选定的参数一个一个依次遍历字典并且替换然后测试。sniper 只能默认对第一个参数进行修改,而无法对两个参数同时进行爆破。
- Battering ram (攻城锤)
不同于 sniper,Battering ram 是两个参数同时进行遍历一个字典的
- Pitchfork (草叉模式)
Pitchfork 作为多字典,他的特点也非常明显,就是多个字典同时进行,与 Battering ram 有些相似之处,但是一个是多个人跑一个赛道,而一个是多个人,各有各的赛道。
- Cluster bomb (集束炸弹) (推荐真-爆破时使用)
Cluster bomb 兼备了前面三种模式的所有的功能,那就是全部遍历,不放过所有情况,但是在超大字典的情况下,运算能力就限制了。
Cluster bomb 模式的发挥,所以只要算力足够,那爆破出密码就不是问题。
二、web22
域名爆破~
域名更新后,flag.ctf.show域名失效
用layer子域名挖掘机就可以爆破,这里不说了QAQ
三、web23
爆破GET参数
写个脚本就行:
1 | import hashlib |
得到:?token=422
ctfshow{3c1ae605-2298-407c-9c70-3483345a994b}
四、web24
这真是爆破题吗(
实则代码审计
1 |
|
依旧爆破get参数
1 | mt_srand(372619038); // 使用固定种子初始化随机数生成器 |
运行php即可得到:
1 | php -r "mt_srand(372619038); echo mt_rand();" |
ctfshow{ff5271bd-2227-4afd-8b59-47ea772c4537}
五、web26
直接bp抓包发送就能得到flag了,原本流量应该被截断了(不知道为什么会放在爆破模块emmmmmm)
ctfshow{4768537b-66aa-4010-b933-ac4bdbbda6fe}
六、web27
身份证爆破
这个好玩,有点像实战的样子了
我们一打开发现要登录
下面有表格点进去看看
有好几个学生,但是既然是web题目应该是web学生的
于是我们去查询一下,需要完整身份证号码
于是我们打开bp的intruder模块,仔细一看发现身份证打星号部分正好是日期,于是我们开始尝试使用日期爆破如下:
(记得改格式不然都过不了)
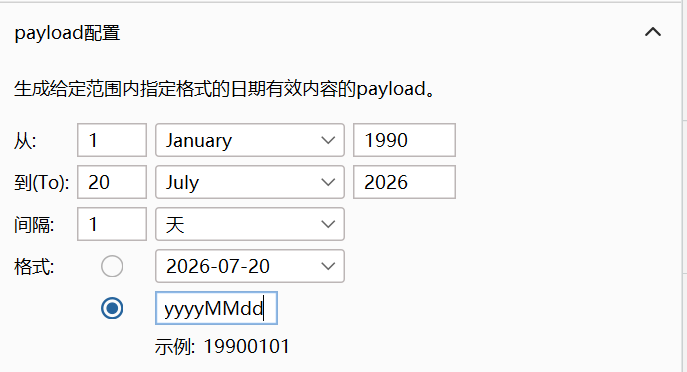
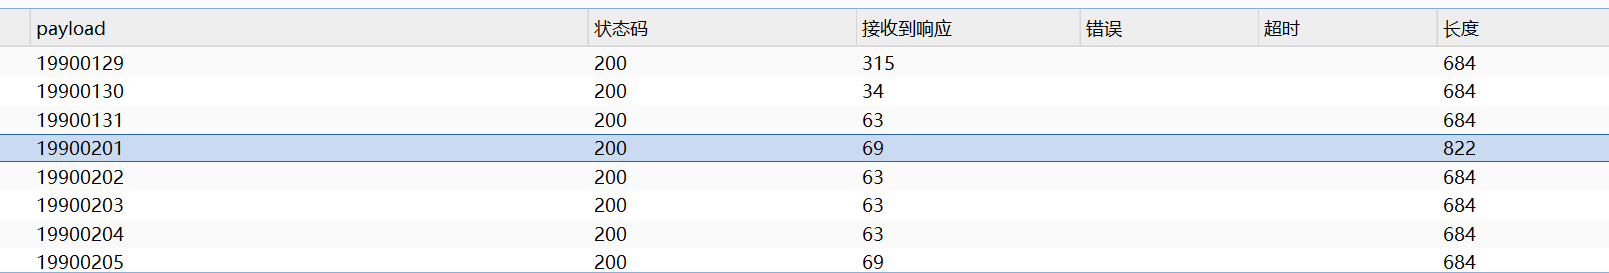
爆破成功找到长度不同的响应:故身份证号为:621022199002015237
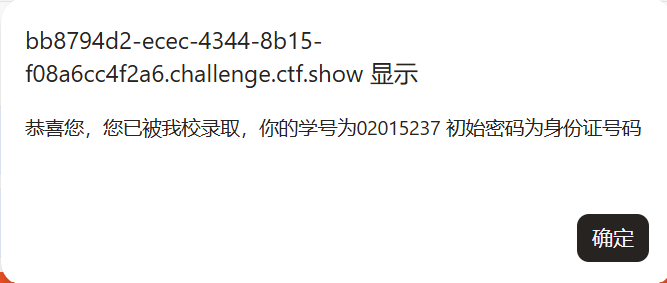
成功登录得到flag:
ctfshow{104533e9-abc9-4904-a9e1-41aee62a3aef}
七、web28
目录爆破
和之前差不多流程,扫描爆破得到:
1 | https://74334605-7e6c-4a5c-b08a-bdb775cd40c6.challenge.ctf.show/72/20/ |
得到flag:ctfshow{5ed63fe2-885d-4e45-ab90-f8f499ca1ce6}
爆破就这样结束了QAQ,总的来说;
- 一般爆破常使用BurpSuite,这里学习了爆破密码、身份证号以及目录,要学习BurpSuite四种爆破方式的区别,正确使用。
- 爆破子域名,使用Layer
- 爆破GET参数,代码审计
Leave a comment