API security
一、基础知识
API (Application Programming Interface)
应用程序编程接口 是一个软件与另一个软件互动的方式。如果一个程序或应用程序有 API,外部客户端可以向它请求服务。
API 安全是保护 API 免遭攻击的过程。正如应用、网络和服务器可能会遭受攻击一样,API 也可能陷入许多不同的威胁,成为此类威胁的受害者。
API 安全是 Web 应用安全的核心组成部分。大多数现代 Web 应用依赖 API 来运行,而 API 允许外部方访问应用,这会给应用带来额外的风险。举例来说,企业向公众开放其办公室:这样一来,办公室内的人员增加,其中一些人可能不为公司员工所知,这会增加风险。同样地,API 允许外部人员使用程序,也会给 API 服务的基础设施带来更多风险。
这里小灯决定学习一波API security的基本知识👀持续更新(或许会吧
开始之前我们先看看
OWASP API Security Top 10 是 OWASP 专门针对 API 风险发布的清单,与 Web Top 10 互补:Web 版覆盖通用 Web 应用,API 版更关注对象级授权、业务流、第三方依赖这些 API 特有的问题。当前最新版本是 2023 版。
| 编号 | 名称 | 含义 |
|---|---|---|
| API1 | Broken Object Level Authorization(BOLA) | 只校验“能否调用接口”,不校验“能否操作这个对象”;替换 ID 就能越权读写他人数据。这是 API 场景中最常见的问题 |
| API2 | Broken Authentication | 认证机制缺陷:无鉴权、弱口令、Token 可预测或不过期、JWT 签名不校验 |
| API3 | Broken Object Property Level Authorization | 响应返回过多敏感字段(Excessive Data Exposure),请求中可批量赋值(Mass Assignment)。2023 版把这两项合并 |
| API4 | Unrestricted Resource Consumption | 缺少速率限制、分页上限和请求体大小限制,可以被大量请求耗尽资源或当作 DoS 入口 |
| API5 | Broken Function Level Authorization | 普通用户能调用管理员或内部接口,即功能维度的垂直越权 |
| API6 | Unrestricted Access to Sensitive Business Flows | 不防护业务逻辑滥用:批量注册、撞库、抢购脚本、薅羊毛 |
| API7 | Server Side Request Forgery(SSRF) | 服务端按用户传入的 URL 发请求,可用于探测或攻击内网、访问云元数据 |
| API8 | Security Misconfiguration | CORS 配置过于宽松、默认配置、调试接口暴露、错误信息泄露、缺少 TLS |
| API9 | Improper Inventory Management | 旧版本 API、影子 API、测试环境的 API 无文档也无监控,已被遗忘但仍在线 |
| API10 | Unsafe Consumption of APIs | 在使用第三方 API 时盲目信任其返回数据,导致二次注入、开放重定向等问题 |
本地自建靶场,我这里选择了:
OWASP Juice Shop
1 | docker pull bkimminich/juice-shop |

这里由于基础知识众多,这里不一一叙述,放几篇文章在这里😋:
API 安全难在哪?这篇是我见过讲得最透的架构方案-腾讯云开发者社区-腾讯云
API安全入门指南:从零理解API与越权漏洞_api 安全入门-CSDN博客
什么是API 安全?(非常详细),零基础入门到精通,看这一篇就够了-CSDN博客
二、靶场实战与总结
本文的主要内容,还是在实操中对api security的内容做出实践性阐述。
首先我们先试试/api
发现返回了大量的错误信息:包括服务器的绝对文件路径和版本,部署位置,暴露了具体的路由文件和抛出错误的代码,以及技术栈和框架内部的调用链。
这个现象属于 API8:2023 Security Misconfiguration(安全配置错误),具体是“错误处理不当导致敏感信息泄露”
为什么会这样呢?
1 | 因为我请求的裸路径,没有任何路由能匹配它 |
因此确认了技术栈为express+node
暴露路由文件划分(angular.js、verify.js、insecurity.js)
修复思路:
1、将/api /rest这种不存在的接口返回内容被访问时返回标准的JSON404,而不是抛出异常;
2、统一错误处理中间件,客户端只返回通用型错误信息,不暴露敏感错误信息;
再试试/robots.txt
泄露了:
1 | User-agent: * |
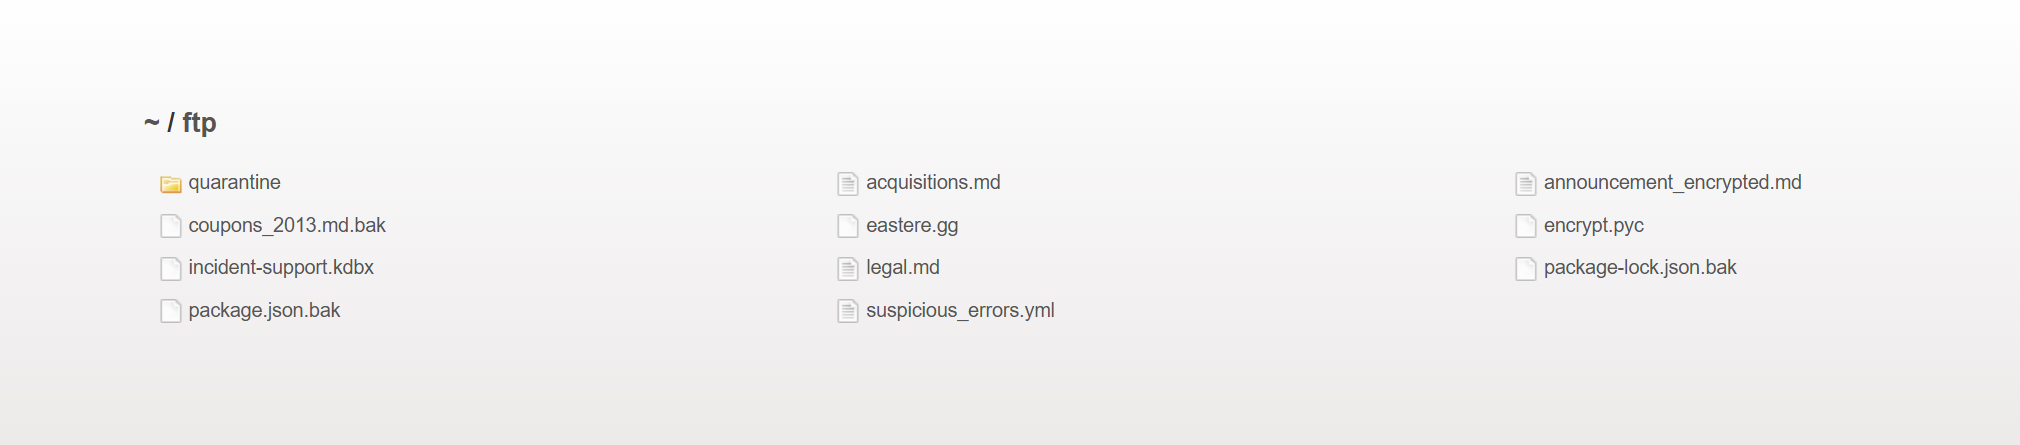
/ftp在这里是一个被错误地配置为公开可访问的静态文件目录。它直接暴露了服务器上存放的一些文件,其中包含敏感信息。
这些基础的探测不一一细说,重点在于在靶场渗透中学到了什么。
我们大致可以把api可能导致的漏洞触发点分为以下几类(窝自己分的):
1.授权类问题
2.认证与会话滥用
3.资源与业务滥用
4.配置与供应链信任问题
其中,最重要也最严重的就是**1.授权类问题**
很多服务端的api安全问题就是由于某个接口信任客户端发来的部分内容,对客户端的请求没有经过严格的处理,
例如你登录后请求 GET /api/invoices/1001,拿到了自己的内容。如果改成 1002 也能拿到别人的内容,系统就存在 BOLA。
(对象级授权失效)
因此永远不要信任客户端传来的 ID。在数据库查询中强制加上归属条件,例如 findOne({ _id: req.params.id, ownerId: req.user.id })。如果查不到,返回 404 而不是 403,避免泄露“这个资源存在但不属于你”的信息。
抑或是:授权检查停在了对象层面,没有延伸到字段层面。
这种问题主要体现在两方面:
读方向的典型问题:你请求自己的订单,接口确实验证了订单归你,但返回的 JSON 里包含了 internal_supplier_cost(内部成本价)这类你不该看到的字段。原因是后端直接把整个数据库对象序列化返回了,指望前端去隐藏敏感字段——但攻击者用 Burp Suite 看原始响应,前端隐藏毫无意义。
写方向的典型问题:你更新个人资料,正常请求是 {"nickname": "alex"}。攻击者在请求体里偷偷加上 "role": "admin",如果后端直接把请求体绑定到用户对象上,你就把自己提升成了管理员。这就是批量赋值。(太经典了)
这就是对象属性级授权失效(BOPLA)
修复思路:读写两个方向都用显式的允许列表(allowlist)。响应时只返回当前角色应该看到的字段(用 DTO 或序列化配置);请求时只接受允许修改的字段,拒绝或忽略其他所有字段,绝不直接把原始请求体丢给 ORM。
再者:功能级授权失效(BFLA)
这一项关注的是整个接口或功能的访问权限,而不是某个具体数据。典型场景是:管理员接口(如 DELETE /api/admin/users/5)没有在服务端做角色校验,普通用户只要知道 URL 就能调用成功。
一个常见误区是在前端隐藏按钮就以为安全了。攻击者根本不看你的 UI,直接发 HTTP 请求就行。另一个容易遗漏的点是 HTTP 方法切换:GET /api/users/5 可能做了权限校验,但 DELETE /api/users/5 忘了加,攻击者换个方法就绕过了。
修复思路:在服务端对每一个接口(尤其是管理类接口)实施基于角色的访问控制(RBAC),采用“默认拒绝”策略。授权逻辑应该集中在中间件或统一入口处理,而不是散落在各个接口里靠开发者自觉添加。
这些就是api security授权类问题的主要形式(更多细节查询官方资料去👀
剩下的就一笔带过,骗你的,剩下的靶场也没怎么体现:
认证与会话安全:
eg.API2 身份认证失效
这一项管的是“你到底是谁”。如果认证环节出了问题,攻击者就能冒充他人,后续所有基于身份的授权检查都会失效。
核心问题:认证机制实现不当,导致攻击者可以窃取或伪造认证令牌,从而临时或永久地冒充其他用户。常见的脆弱点包括:JWT 令牌在服务端未正确验证签名、令牌没有过期时间、在 URL 中传递 API 密钥导致密钥被日志记录,以及登录接口缺乏速率限制从而允许暴力破解或撞库。
后果:一旦攻击者获得了一个有效令牌,系统就会认为他就是那个用户。此时,即使对象级授权(BOLA)检查写得再正确,也会“合理地”放行对他人数据的访问,因为系统认为请求就来自数据所有者本人。
防护重点:确保所有令牌都经过严格的签名验证和有效期控制;不在 URL 或日志中暴露凭证;对认证端点实施速率限制和异常检测。
资源与业务滥用:
eg.API4 与 API6
这一类风险更多是“没有设防”或“设计时没有考虑被滥用”。
API4:资源消耗无限制
满足 API 请求需要消耗网络带宽、CPU、内存和存储等资源。此外,短信、电话呼叫或生物特征验证等资源由第三方服务商通过 API 集成提供,按请求次数计费。如果接口对请求频率、单次返回数据量、GraphQL 查询深度或文件大小没有任何上限,攻击者就能轻易耗尽服务器资源,或通过触发大量付费的第三方调用来推高运营成本。
API6:敏感业务流无限制访问
接口本身逻辑可能完全正确,但业务流程可以被自动化脚本滥用。典型场景包括:抢购限量商品(scalping)、批量注册虚假账号、或爬取库存信息来操纵市场。这类问题传统漏洞扫描扫不出来,因为接口没有技术漏洞,只是被机器人滥用了正常业务流程。防护需要结合限流之外的业务层面手段,例如行为分析、人机验证,以及在设计阶段就识别出哪些流程是“敏感的、经不起自动化滥用的”。
配置与供应链信任:
eg.API8、API9、API10
这三项的共同点是系统在某个环节放松了警惕——要么是配置上疏忽了,要么是信任了不该信任的外部依赖。
API8:安全配置错误
这类问题不涉及复杂逻辑,纯粹是配置纪律问题。典型表现包括:默认密码未修改、生产环境仍开着调试端点、错误信息泄露了堆栈细节、CORS 配置允许任意来源、缺少必要的安全响应头。防护方式是定期审查和加固 API 堆栈的配置,确保生产环境与开发环境的配置分离,并移除所有不必要的功能暴露。
API9:库存管理不当
你对自己到底暴露了哪些 API 缺乏清晰的掌控。旧版本接口没有下线、测试环境对公网开放、调试端点被遗忘、文档中未记录的“影子 API”仍然可访问。攻击者往往专门寻找这些被遗忘的端点下手,因为它们通常缺少最新的安全防护和监控。防护的核心是建立并维护完整的 API 清单,使用 OpenAPI 规范记录所有端点,定期审计并下线不再使用的接口。
API10:对 API 的不安全使用
开发者倾向于信任从第三方 API 收到的数据,认为“大厂的数据不会有问题”,因此在输入验证和清理上采用了更宽松的标准。攻击者因此转向攻击你所依赖的第三方服务,而不是直接攻击你的 API。例如:你的 API 从第三方服务获取地址数据并存入数据库,攻击者在第三方服务中存入包含 SQL 注入载荷的“恶意商家”,当你的 API 拉取这条数据时,注入载荷在你的数据库中执行。又或者,第三方服务被攻破后返回一个重定向响应,你的 API 盲目跟随,将包含用户敏感数据的请求原样发送到了攻击者的服务器。
防护原则:把第三方 API 的响应当作不可信的用户输入来处理——始终验证和清理,不盲目跟随重定向,使用 TLS 加密所有交互,并限制处理第三方响应时所消耗的资源。
Leave a comment